Ledger × CryptoBilis 事件:一体何が起きたのか?
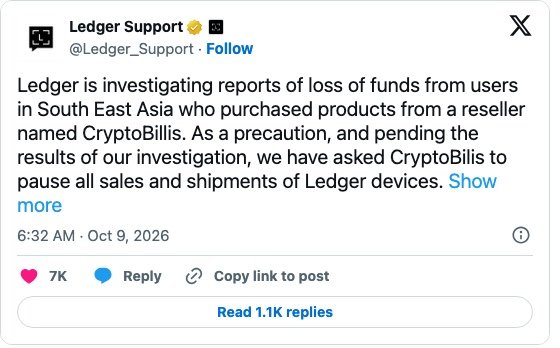
2026年10月9日、複数のオンチェーン分析アカウントが、短期間のうちに多数のウォレットから資金が引き出されたことを同時に発見した。被害者に共通していたのは、全員が同じLedgerの東南アジア販売代理店であるCryptoBilisからハードウェアウォレットを購入していたという点である。同日、Ledgerの公式サポートアカウントは声明を発表し、関連ユーザーの資金損失について調査中であることを明らかにするとともに、CryptoBilisに対し、すべてのLedgerデバイスの販売および出荷を一時停止するよう要請したと述べた。
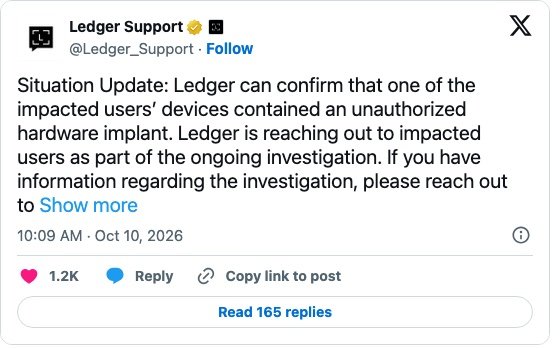
10月10日、Ledgerは調査の進捗状況を更新し、影響を受けたユーザーのうち1人のデバイスに「不正なハードウェアの埋め込み(unauthorized hardware implant)」が含まれていることを確認した。
この事件の要点は、次の3つの文に要約できる:
- Ledgerは、自社のセキュリティインフラ、システム、またはサービスへの侵入を示す兆候はないと述べた。
- 現在、影響を受けているユーザーは、すべてCryptoBilisから端末を購入した方々です。
- Ledgerは、影響を受けた端末のうち少なくとも1台にハードウェアが追加されていたことを確認したが、その埋め込みが資金盗難の直接的な原因であるかどうかは確認されておらず、調査は現在も続いている。
損失はどのくらいか?
以下の数値はすべて、第三者によるオンチェーン追跡に基づくものであり、Ledger社は損失総額や影響を受けた人数について確認を行っていません。
オンチェーンデータ企業Bitqueryの調査統計によると、315のウォレットから約9,320万米ドルが送金され、TRON、Bitcoin、Ethereum、Solana、BNB Chain、Polygonの6つのブロックチェーンが関与している:
| 鏈 | 被害を受けたウォレットの数 | 振り替えられた金額(概算) |
|---|---|---|
| TRON | 131 | 7,050万米ドル(主にUSDT) |
| ビットコイン | 122 | 1,680万米ドル(約203.8 BTC) |
| イーサリアム | 33 | 370万米ドル |
| BNB Chain | 27 | 145万米ドル |
| Polygon | 13 | 58万米ドル |
| Solana | 4 | 25万米ドル |
出典:Bitqueryのオンチェーン調査レポート、データは2026年10月10日 07:00(UTC)時点のものです。
また、調査では注目すべきいくつかの特徴が明らかになった:
- 資金を盗む約2週間前、攻撃者はTRONとEthereum上で、少額のテスト送金を数回行った。
- 25個のTRONウォレットが3秒以内に同じ承認に署名したことから、すべてのウォレットの秘密鍵を同じ攻撃者が掌握している可能性が高いことが示唆される。
- Tetherは約1,000万米ドルのUSDTを凍結した。
- 被害に遭ったウォレットの約6割は、最初の入金時期がLedgerが推奨する90日間の範囲内に収まっており、8割以上は2026年6月以降になって初めて入金が開始された。
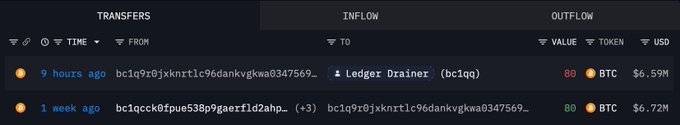
最もよく引き合いに出される例:1週間前に端末を購入したところ、保有していた80 BTCがすべて送金されてしまった
被害を受けたアドレスの一つは、約4ヶ月前に1BTCあたり約65,000ドルで80BTCを購入していた。この保有者は約1週間前にCryptoBilisからLedgerを購入し、80 BTCをすべて預け入れたが、最終的に10月9日に全量が送金されてしまった。
どうすればよいでしょうか?影響を受けたユーザーへの対応手順
過去90日以内にCryptoBilisからLedgerを購入された場合は、Ledgerの公式推奨手順に従ってください:
- まだ設定されていないデバイス:現時点では電源を入れて設定を行わず、梱包材と購入記録を保管しておき、Ledger公式からの今後の通知にご注意ください。
- すでに設定済みのデバイス:新品のLedgerデバイスを別途購入してください(直接 Ledger 公式サイト (購入)し、まったく新しいニーモニックフレーズを生成し直します。
- 資産の移行:資産を古いウォレットから新しいウォレットのアドレスへ移すこと。古い24語のニーモニックフレーズを新しいデバイスにインポートすることは絶対に避けてください。そうすると、すでに漏洩している可能性のある秘密鍵を引き続き使用することになります。
- まずは少額でテストを行う:まず少額を振り込み、新しいアドレスに正しく着金したことを確認してから、残りの資産を移す。
- 偽のカスタマーサポートにご注意ください:Ledgerが24語のリカバリーフレーズを尋ねることは決してありません。プライベートメッセージ、メール、電話を問わず、リカバリーフレーズの提供を求める連絡はすべて詐欺です。
この事件に関する手がかりをお持ちの方は、Ledgerの報奨金プログラム(bounty@ledger.fr)までご連絡ください。
CryptoBilisで端末を購入していない場合でも、購入先を一度確認することをお勧めします。もし、その端末が中古取引サイト、代理購入業者、あるいは公式販売価格より著しく安い価格で販売されているオンラインショップからのものである場合は、上記の手順に従って端末の交換を検討してください。
Ledgerは今でも安全なのか?問題はブランドにあるのか、それとも販売経路にあるのか?
ハードウェアウォレットでトラブルが起きるたびに、「最初からLedgerを使うなと言っていたのに」と言う人が必ず現れます。しかし、現時点で公開されている情報を見る限り、今回の問題の原因はブランドそのものではなく、デバイスがユーザーの手元に届くまでのサプライチェーンにあるようです。
インプラントはどこに埋め込まれているのでしょうか?
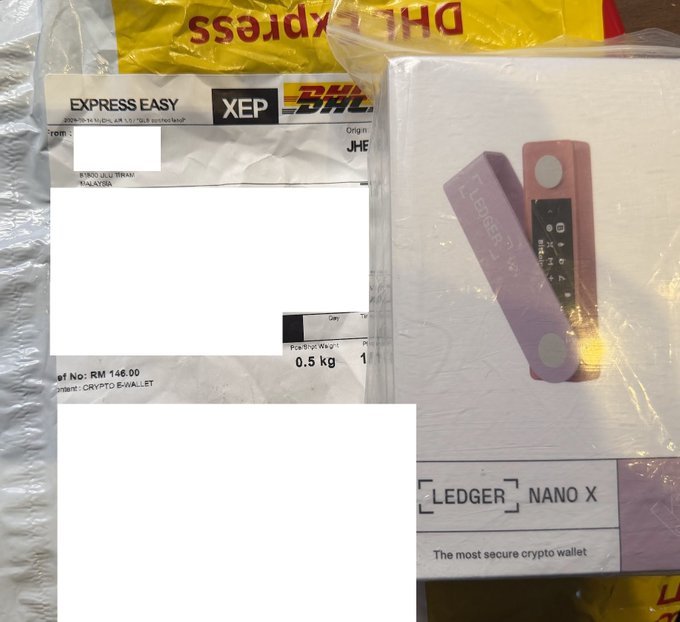
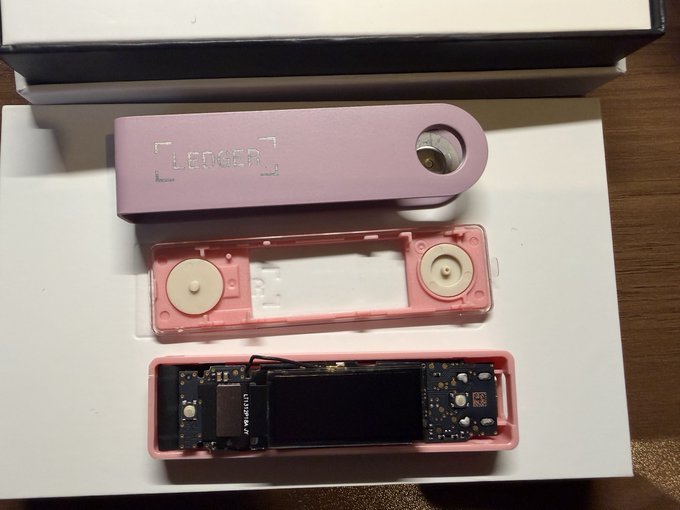
元Mt. GoxのCEOであるマーク・カルペレス氏は10月9日、自身が所有する「スパイ装置が仕込まれた」Ledgerを公開した。同氏によると、このデバイスはマレーシアから送られてきたもので、シールの状態も完璧だった。ケースを開けても、当初は埋め込まれた装置が見当たらなかったが、それは本来ディスプレイの緩衝パッドがある場所に隠されていたためだという。
なお、Karpelès氏は、自身のサンプルが必ずしもCryptoBilisに由来するものではないと述べており、また、インプラントに関する技術的な説明はあくまで個人的な見解であり、Ledgerが公式に確認した攻撃手法ではない点に留意が必要である。
別のブランドに変えれば安全なのでしょうか?
必ずしもそうとは限りません。この種の攻撃は、「出荷後、ユーザーの手元に届く前に」改ざんされたデバイスを標的としています。理論上、どのブランドのハードウェアウォレットであっても、出所不明のルートを経由したものであれば、同様のリスクにさらされる可能性があります。ブランドを変えても、代理購入や格安のオンラインショップで購入し続ける限り、リスクは解消されません。
一方で、Ledger社によると、現時点では、Ledger社から直接購入したデバイスが影響を受けたという報告はなく、Ledger社自身のシステムにも侵入された形跡はないという。
2026年 コールドウォレットブランドのセキュリティランキング:現時点で最も安全なブランドはどれか?
問題がLedgerだけにあるわけではないのなら、他のブランドはどうなのか?2020年から2026年10月までの間に、主要なコールドウォレット8ブランドで公表されたセキュリティインシデントを、深刻度順に一つずつ列挙してみた:
- 最も深刻なケース:製品、システム、またはサプライチェーンの問題により、ユーザーに実際の金銭的損失が生じた場合。
- レベル2:顧客情報の漏洩、漏洩に起因するフィッシング攻撃の急増、あるいは偽造品や販売代理店による改ざん。
- レベル3:研究者が発見し、すでに修正済みで、ユーザーに被害が出ていない脆弱性。
- 最も軽微:政策をめぐる論争。
ネガティブな出来事が少なく、その影響も軽微であればあるほど、順位は高くなります。この順位は2026年10月11日時点の公開記録のみを反映したものであり、「暫定」的なものです。したがって、今後問題が発生しないことを保証するものではありません。
| ランキング | ブランド | 主なネガティブ事象(2020年~2026年10月) | ユーザーの資金損失 | ファームウェアのオープンソース化 |
|---|---|---|---|---|
| 1 | キーストーン | 2023年の監査で発見された改ざん防止回路の問題、および2024年1月のファームウェアの脆弱性は、いずれも修正済みです | 公開記録なし | 一部 |
| 2 | OneKey | 2023年にOneKey Miniの分解が必要だった脆弱性は、修正され、報奨金が支払われた | 公開記録なし | 是 |
| 3 | BitBox02 | 2020年、2022年、2026年に、複数の脆弱性を自主的に開示し、修正を行った。2026年9月、メールサービスプロバイダーが悪用され、フィッシングメールが送信された。 | 公開記録なし | 是 |
| 4 | Tangem | 2024年12月、アプリのログに秘密鍵が記録されていた。2026年7月、レーザーによる不正アクセス攻撃により旧カードのパスワードがリセット可能となり、旧カードは修復不能となった。 | 公開記録なし | 一部 |
| 5 | SafePal | 2021年の権限降格攻撃の脆弱性(修正済み);2026年8月の注文プラグインの脆弱性により、39,798人の個人情報が流出した | 公開記録なし | 否 |
| 6 | トレゾール | 2022年から2026年9月にかけて発生した、複数のサードパーティサービスにおける情報漏洩およびフィッシング事件(2026年の物流業者およびメールサービスプロバイダーの事件を含む);2023年の「Model T」を装った事件 | 製品自体には問題はありませんが、偽造品やフィッシング詐欺の被害者には個別の損害が生じています。 | 是 |
| 7 | 元帳 | 2020年:顧客情報の漏洩;2023年:Recoverをめぐる論争;2023年12月:Connect Kitに対するサプライチェーン攻撃(約60万米ドル、公式に賠償を約束);2026年1月:決済パートナーによる情報漏洩;2026年10月:CryptoBilisによるマルウェア埋め込み事件 | 有 | 一部 |
| 8 | Coldcard | 2026年7月、ファームウェアの乱数生成に不具合が確認され、2021年以降に生成された一部のマントラが推測可能となることが判明した。 | はい、推定で約1,367 BTC以上です。 | 一部 |
1位にランクインしたKeystoneは、なぜ現時点で最も安全と言えるのでしょうか?
8つのブランドのうち、Keystoneは「監査で発見され、すでに修正済みの脆弱性」のみを公開記録としており、データ漏洩やユーザーの資金損失が一度も発生していない唯一のブランドである。OneKeyも同様の状況にあり、端末を分解しなければ悪用できない、すでに修正済みの脆弱性が1件あるのみであるため、2位となっている。
Ledgerが7位、Coldcardが8位となっているが、その理由は何か?
LedgerとColdcardには、いずれも「ユーザーの資金が実際に損失を被った」という記録があり、これは最も深刻な種類のインシデントである。Coldcardの問題は自社ファームウェアに起因するものであり、公式にも確認されています。第三者による推計では、約1,367 BTC以上が盗まれたとされており、その深刻度はさらに高いと言えます。一方、Ledgerについては、2023年のConnect Kit事件が確認されているほか、現在も調査中のCryptoBilis事件があります。
ランキングを見る前に知っておくべき3つのこと
- ネガティブなニュースが少ないからといって、必ずしもセキュリティ能力が高いとは限らない。KeystoneやOneKeyは、LedgerやTrezorに比べてユーザー数も注目度も低く、研究や攻撃の対象となる機会も少ない。
- Trezorは6位となった。主な理由は、サードパーティのサービスにおける情報漏洩やフィッシング詐欺が頻発していることであり、製品自体にユーザーの資金損失を引き起こした記録はない。
- どのブランドを選んだとしても、購入先、自分でニーモニックフレーズを生成すること、そしてオフラインでの保管という3つの点は、いずれも同様に重要です。ランキング1位のブランドであっても、出所が不明な販売ルートから購入すれば、やはりリスクは存在します。
コールドウォレットを安全に購入するには?購入前後のチェックリスト
ご購入前に
- 公式サイトでのみ購入する:ブランドの公式サイトから直接注文することで、仲介業者を最小限に抑えることができます。
- 公式リストで販売店を確認する:販売店を通じて購入する場合は、まずブランドの公式サイトにある正規販売店ページで、その販売店がリストに掲載されているか確認してください。ただし、今回のCryptoBilis自体が正規販売店であるため、公式サイトからの直接購入が依然として最善の選択肢です。
- 中古品、個人輸入品、および格安のオンラインショップは避ける:公式販売価格より明らかに安いもの、販売者が正式な領収書を発行できないもの、あるいは複数の経由を経て転送された端末は、すべて避けるべきです。
商品を受け取った後
- 梱包の確認:梱包が開封されたり、再封されたりした形跡がないか注意してください。しかし、今回の事件が示すように、プラスチックフィルムが無傷であるからといって、装置が改ざんされていないとは限らないため、外観だけで判断することはできません。
- 公式アプリでの真贋確認:Ledgerユーザーは、Ledger Walletアプリでデバイスを接続する際に、公式の真贋確認を行うことができます。この確認は主にデバイスのセキュリティチップを検証するものであり、後付けされた回路を必ずしも検出できるとは限らないため、あくまで防御策の一つとして位置づけられます。
- 自分でニーモニックフレーズを作成する:正規のハードウェアウォレットには、あらかじめニーモニックフレーズが付属していません。パッケージ内に記入済みのニーモニックフレーズカードが入っていたり、誰かから指定されたニーモニックフレーズを使用するよう求められたりした場合は、直ちに使用を中止してください。
長期保管
- 高額資産は分散して保管する:すべての資産を、購入したばかりの1台の端末にまとめて保管せず、複数のウォレットに分散させてください。
- まずは少額で試してみる:新しいデバイスを設定したら、まずは少額の資金を入金してしばらく様子を見てから、徐々に多額の資金を移していくとよいでしょう。
- 公式情報のみを参照してください:本件に関連して最も多く見られる二次詐欺は、偽のカスタマーサービスや偽のウェブサイトです。最新情報はすべて、ブランドの公式アカウントおよび公式サイトを基準としてください。
コールドウォレットとホットウォレットの基本的な違いを改めて確認したい場合は、以下を参照してください。 仮想通貨ウォレットの完全ガイド。
CryptoBilisとは?会社の背景をまとめました
CryptoBilis は、インドネシア、マレーシア、フィリピンにおける Ledger の正規販売代理店であり、クアラルンプールに本社を置き、本件発生前までは Ledger 公式の正規販売代理店リストに掲載されていた。
同社の株式保有状況の変更資料によると、CryptoBilis は 2026 年 3 月に買収され、当時の既存株主は運営、管理、および事務業務からすべて手を引いていた。8月3日以降、中国黒竜江省に住所を登録している個人1名が、同社の100%株を保有している。元共同創業者も、同社が3月に買収されたことを公に確認している。
ただし、現時点では、株式の異動とインプラント事件を直接結びつける証拠はない。インプラントが会社、個々の内部関係者、あるいは上流のサプライチェーンのどこかで取り付けられたのかについては、現段階では結論が出ていないため、CryptoBilisを事件の首謀者と直接見なすべきではない。
10月10日、CryptoBilisは、調査が終了するまで、すべてのハードウェアウォレットの在庫販売を停止したことを確認した。
現時点ではまだ分かっていないこと
2026年10月11日現在、以下の問題については、当局による調査結果がまだ示されていない:
- インプラントの取り付けは誰が行うのか:販売代理店、社内スタッフ、それともサプライチェーンの他の段階か?
- 影響を受けたデバイスの数:何台のデバイスが変更されましたか?
- 公式に確認された被害状況:Ledgerは、総被害額および影響を受けた人数について、まだ確認していない。
- 資金の回収:Tetherは約1,000万米ドルのUSDTを凍結したが、残りの資金が回収できるかどうかは依然として不明である。
Ledgerは、関係する法執行機関と協力していると述べ、セキュリティ組織SEAL 911が調査に協力してくれたことに感謝の意を表した。MBは引き続き公式の最新情報を注視していく。
よくある質問
私のLedgerは公式サイトで購入したものですが、新しい機種に買い替える必要がありますか?
Ledgerの現在の発表によると、この事象はCryptoBilisから購入された端末にのみ影響しており、Ledger公式サイトから直接購入した端末については、現時点で関連する報告は寄せられていません。もしお使いの端末が公式サイトで購入したもので、リカバリーフレーズを常にオフラインで適切に保管している場合は、現段階では今回の事象を理由に端末を交換する必要はありませんが、今後の公式発表には注意を払う必要があります。
CryptoBilisでは購入していませんが、オンラインショッピングサイトや代理購入サービスで購入した場合、どうすればよいですか?
Ledgerの公式推奨事項はCryptoBilisのみを対象としていますが、今回の事件はサプライチェーンが改ざんされるリスクを浮き彫りにしました。もしお使いのデバイスが中古取引プラットフォーム、代理購入、あるいは公式価格より明らかに安いオンラインショップから入手したもので、そこに多額の資産が保管されている場合は、公式ルートから新品のデバイスを購入し、新しいリカバリーフレーズを使用して資産を移行することを検討してください。
包装フィルムに損傷がなく、公的機関による真贋検査に合格しているということは、装置に問題がないことを意味するのでしょうか?
必ずしもそうとは限りません。今回公開された事例では、デバイスの保護フィルムは傷一つなく、インプラントも気づきにくい場所に隠されていました。公式の真贋検査は必要な手順ですが、追加で取り付けられたハードウェアをすべて発見できるとは限りません。したがって、購入ルートこそが最も重要な第一の防衛線となります。
Ledgerの過去の情報漏洩事件は、今回の件と関係があるのでしょうか?
Ledgerでは2020年に顧客情報の漏洩が発生し、約100万件のメールアドレスが流出しました。また、2026年1月には、同社の決済パートナーであるGlobal-eもハッキング被害に遭い、一部の注文情報が漏洩しました。現時点では、これらの事件がCryptoBilisの埋め込み事件と関連していることを示す公開情報は存在しません。ただし、情報漏洩により偽のカスタマーサポートやフィッシングメールが増加する可能性があるため、Ledgerを名乗る人物からリカバリーフレーズを要求された場合は、一切無視してください。
現時点で最も安全なコールドウォレットのブランドはどこですか?
2020年から2026年10月までの公開されたセキュリティ記録を比較すると、Keystoneが暫定1位、次いでOneKey、BitBox02となっており、これら3つにはいずれもユーザーの資金損失に関する公開記録はありません。このランキングは2026年10月11日時点の記録を反映したものであり、将来的に問題が発生しないことを保証するものではありません。購入経路や保管方法も同様に重要です。
盗まれた資金は取り戻せるのでしょうか?
一部は回収の可能性がある。Tetherは約1,000万米ドルのUSDTを凍結したが、資金の大部分は依然として攻撃者が管理するアドレスに残っているか、あるいはコインミックスツールを通じて転送されてしまっている。回収できるかどうかは法執行機関の捜査の進捗次第であり、現段階では定かではない。
次のステップ:資産を正しい方法で管理する
コールドウォレットは今回の事件によって機能しなくなったわけではありません。真に変えるべきなのは、購入や設定の習慣です。初めてコールドウォレットを購入しようと考えている方や、既存の資産をより安全な場所に移したい方は、まずはMBコミュニティに参加し、他のユーザーと実際の手順について情報交換したり、事件の最新動向をいち早く入手したりすることをお勧めします。
エクステンデッド・リーディング仮想通貨ウォレット完全ガイド:コールドウォレットとホットウォレットの仕組み、長所・短所の分析
最近の投稿
2026 最新コインリングツール無料6選 インベントリ|チェーンのデータはどこにある?
2025 OKX Web3ウォレット最新チュートリアル:それは良いですか?どうやって作るの?安全な運用、マルチリンク対応、時間限定エアドロップのご案内
2026 Polymarket最新チュートリアル|インサイダーを見つけ出し、高い勝率を達成する方法!
2025 新DeFiビギナーズガイド|安定したパッシブ収入を得るための方法を教えます!人気の3つのプログラム、DeFiLlamaツールのチュートリアルを紹介!
免責事項
この記事の内容は参考のためのものであり、投資家は、独自の判断を行使し、慎重かつ自己責任で投資する必要があり、この記事は、この記事の内容を共有するためのものであり、投資助言とみなされるべきではなく、Monsterblockhkの視点や立場を表すものではありません、すべての情報と時間の判断の特定の日付の見解。また、本ウェブサイトに、香港で仮想資産取引プラットフォームを運営するライセンスをまだ取得していない仮想資産取引プラットフォームに関わるコンテンツ(文章紹介、写真、プロモーション、イベント等を含むが、これらに限定されない)がある場合、それらは香港特別行政区外のユーザーにのみ提供されます。
香港の反マネーロンダリングおよびテロ資金供与対策(改正)条例2022によると、2023年6月1日以降、香港で営業している、または香港の投資家に対して積極的にサービスを宣伝しているすべての集中型仮想資産取引プラットフォームは、SFCの免許を受け、規制されることになり、関連する無免許の活動は犯罪となります。法律の詳細については、SFCのウェブサイトを参照されたい。