Ledger × CryptoBilis 事件:發生了甚麼?
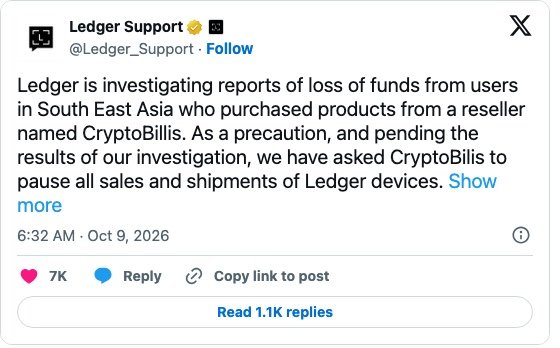
2026 年 10 月 9 日,多個鏈上分析帳號同時發現大量錢包在短時間內被清空,受害者的共通點,是都從同一家 Ledger 東南亞經銷商 CryptoBilis 購買硬體錢包。同日,Ledger 官方支援帳號發出聲明,表示正調查相關用戶的資金損失,並已要求 CryptoBilis 暫停所有 Ledger 裝置的銷售和出貨。
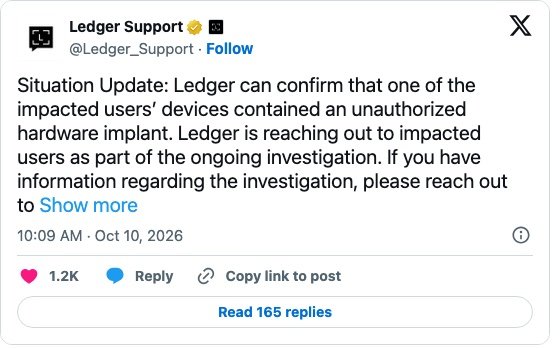
10 月 10 日,Ledger 更新調查進展,確認其中一名受影響用戶的裝置內含「未授權的硬體植入物」(unauthorized hardware implant)。
事件的重點可以用三句話概括:
- Ledger 表示,沒有跡象顯示自家安全基礎設施、系統或服務被入侵。
- 目前受影響的用戶,都是從 CryptoBilis 購買裝置。
- Ledger 已確認至少一部受影響裝置被加裝硬體,但未確認植入物就是資金被盜的直接原因,調查仍在進行。
損失有多大?
以下數字全部來自第三方鏈上追蹤,Ledger 官方並未確認損失總額或受影響人數。
鏈上數據公司 Bitquery 的調查統計,約 9,320 萬美元從 315 個錢包被轉走,涉及 TRON、Bitcoin、Ethereum、Solana、BNB Chain 及 Polygon 六條鏈:
| 鏈 | 受害錢包數量 | 被轉走金額(約) |
|---|---|---|
| TRON | 131 | 7,050 萬美元(主要為 USDT) |
| Bitcoin | 122 | 1,680 萬美元(約 203.8 BTC) |
| Ethereum | 33 | 370 萬美元 |
| BNB Chain | 27 | 145 萬美元 |
| Polygon | 13 | 58 萬美元 |
| Solana | 4 | 25 萬美元 |
資料來源:Bitquery 鏈上調查報告,數據截至 2026 年 10 月 10 日 07:00(UTC)。
調查亦發現幾個值得留意的特徵:
- 盜款前約兩個星期,攻擊者在 TRON 和 Ethereum 上進行了多次小額測試轉帳。
- 25 個 TRON 錢包在三秒內簽署了同一個授權,顯示很可能是同一個攻擊者掌握了所有錢包的私鑰。
- Tether 已凍結約 1,000 萬美元 USDT。
- 約六成受害錢包首次收到資金的時間,落在 Ledger 建議的 90 天範圍之內;超過八成在 2026 年 6 月或之後才開始存入資金。
一個最常被引用的例子:一星期前買機,80 枚 BTC 全數被轉走
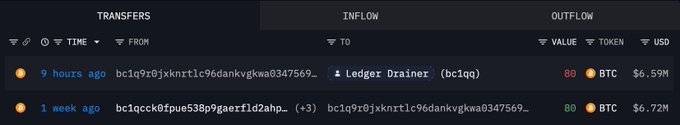
其中一個受害地址,約四個月前以每枚約 65,000 美元買入 80 枚 BTC。持有人約一星期前從 CryptoBilis 購買了一部 Ledger,並把 80 枚 BTC 全數存入,最後在 10 月 9 日全部被轉走。
你應該怎樣做?受影響用戶的處理步驟
如果你在過去 90 天內從 CryptoBilis 購買 Ledger,請按照 Ledger 官方建議處理:
- 尚未設定的裝置:先不要開機設定,保留包裝及購買紀錄,留意 Ledger 官方的後續通知。
- 已經設定的裝置:另外購買一部全新 Ledger 裝置(建議直接在 Ledger 官網 購買),重新生成一組全新的助記詞。
- 轉移資產:把資產由舊錢包轉到新錢包的地址。切勿把舊的 24 個字助記詞匯入新裝置,否則等於沿用已可能外洩的私鑰。
- 先小額測試:先轉一小筆,確認新地址正確收到,再轉移其餘資產。
- 提防假客服:Ledger 永遠不會向你索取 24 個字助記詞。任何私訊、電郵或電話要求你提供助記詞,一律是詐騙。
如果你有關於事件的線索,Ledger 表示可聯絡其賞金計劃(bounty@ledger.fr)。
即使你不是從 CryptoBilis 購機,也建議檢查一次自己的購買渠道:如果裝置來自二手平台、代購或價錢明顯低於官方售價的網店,可以考慮按以上步驟換機。
Ledger 還安全嗎?問題出在品牌,還是渠道?
每次硬體錢包出事,總會有人說「早就叫你別用 Ledger」。但從目前公開的資料來看,這次事件的問題不在品牌本身,而在裝置送到用戶手上之前的那一段供應鏈。
植入物藏在哪裡?
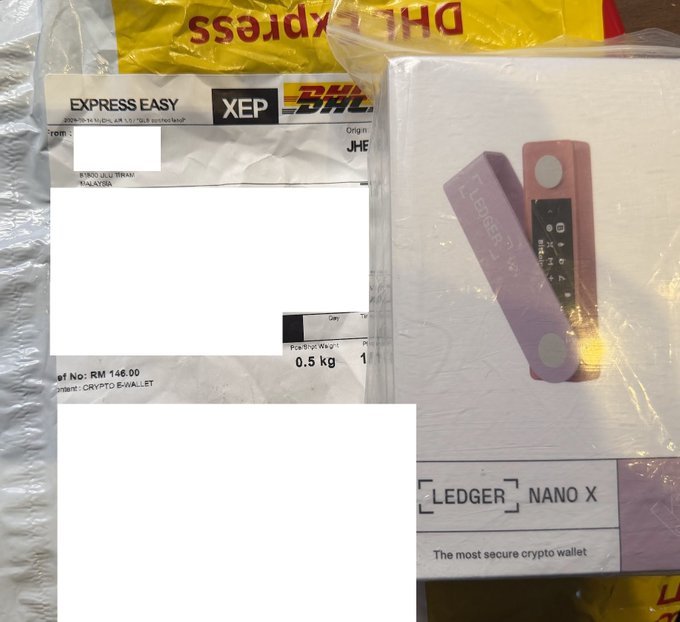
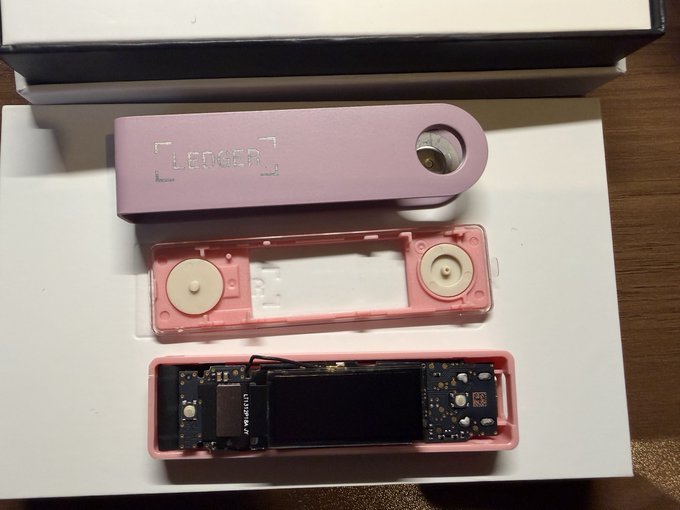
前 Mt. Gox 行政總裁 Mark Karpelès 在 10 月 9 日公開了他手上一部「被植入間諜裝置」的 Ledger。他表示該裝置從馬來西亞寄出,收膠膜完好無缺,即使打開外殼,一開始也看不到植入物,因為它被藏在螢幕緩衝墊原本的位置。
需要注意的是,Karpelès 表示他的樣本不一定來自 CryptoBilis,而他對植入物的技術描述屬個人說法,並非 Ledger 官方確認的攻擊手法。
換一個品牌就安全嗎?
不一定。這類攻擊針對的是「裝置在出廠後、到達用戶前」被人改動,理論上任何品牌的硬體錢包,只要經過來歷不明的渠道,都可能面對同樣風險。換牌子但繼續在代購或低價網店購買,風險並沒有消失。
反過來說,Ledger 表示目前沒有回報顯示直接從 Ledger 官方購買的裝置受影響,而 Ledger 自身的系統亦沒有被入侵的跡象。
冷錢包品牌安全排名 2026:哪個品牌暫時最安全?
既然問題不只在 Ledger,那麼其他品牌又如何?我們把八個主流冷錢包品牌在 2020 年至 2026 年 10 月期間公開的安全事件逐一列出,按嚴重程度排序:
- 最嚴重:產品、系統或供應鏈問題導致用戶資金實際損失。
- 第二級:客戶資料外洩、因外洩引發的釣魚潮,或假貨及經銷商篡改。
- 第三級:研究人員發現並已修補、未有用戶損失的漏洞。
- 最輕:政策爭議。
負面事件越少、越輕,排名越前。這個排名只反映截至 2026 年 10 月 11 日的公開紀錄,所以是「暫時」,不代表日後不會出事。
| 排名 | 品牌 | 主要負面事件(2020 年至 2026 年 10 月) | 用戶資金損失 | 韌體開源 |
|---|---|---|---|---|
| 1 | Keystone | 2023 年審計發現防拆電路問題、2024 年 1 月韌體漏洞,均已修補 | 無公開紀錄 | 部分 |
| 2 | OneKey | 2023 年需拆機的 OneKey Mini 漏洞,已修補並支付賞金 | 無公開紀錄 | 是 |
| 3 | BitBox02 | 2020、2022、2026 年多次主動披露漏洞並修補;2026 年 9 月電郵服務商被濫用發釣魚郵件 | 無公開紀錄 | 是 |
| 4 | Tangem | 2024 年 12 月 App 日誌曾記錄私鑰;2026 年 7 月激光故障攻擊可重設舊卡密碼,舊卡無法修補 | 無公開紀錄 | 部分 |
| 5 | SafePal | 2021 年降級攻擊漏洞(已修補);2026 年 8 月訂單插件漏洞令 39,798 人資料外洩 | 無公開紀錄 | 否 |
| 6 | Trezor | 2022 年至 2026 年 9 月多宗第三方服務外洩及釣魚事件(包括 2026 年物流商及電郵服務商事件);2023 年假 Model T 案 | 產品本身無;假貨及釣魚受害者有個別損失 | 是 |
| 7 | Ledger | 2020 年客戶資料外洩;2023 年 Recover 爭議;2023 年 12 月 Connect Kit 供應鏈攻擊(約 60 萬美元,官方承諾賠償);2026 年 1 月付款夥伴外洩;2026 年 10 月 CryptoBilis 植入事件 | 有 | 部分 |
| 8 | Coldcard | 2026 年 7 月確認韌體隨機數生成錯誤,令 2021 年起生成的部分助記詞可被推算 | 有,估計約 1,367 枚 BTC 或以上 | 部分 |
排名第一的 Keystone,為甚麼暫時最安全?
在八個品牌之中,Keystone 是唯一一個公開紀錄只有「審計發現並已修補的漏洞」、從未出現資料外洩或用戶資金損失的品牌。OneKey 的情況相近,只有一宗需要拆機才能利用、早已修補的漏洞,所以排第二。
Ledger 排第七、Coldcard 排第八,原因是甚麼?
Ledger 和 Coldcard 都有「用戶資金實際損失」的紀錄,這是最嚴重的一類事件。Coldcard 的問題出在自家韌體,並由官方確認,第三方估計被盜約 1,367 枚 BTC 或以上,嚴重程度更高;Ledger 則有已確認的 2023 年 Connect Kit 事件,以及仍在調查的 CryptoBilis 事件。
看排名之前要知道的三件事
- 負面新聞少,不等於保安能力一定較強。Keystone、OneKey 的用戶規模和受關注程度都比 Ledger、Trezor 小,被研究和攻擊的機會亦較少。
- Trezor 排第六,主要原因是第三方服務外洩和釣魚事件頻繁,產品本身沒有導致用戶資金損失的紀錄。
- 無論選擇哪個品牌,購買渠道、自行生成助記詞和離線保管這三點都同樣重要。排名第一的品牌,從來歷不明的渠道購買,風險一樣存在。
如何安全購買冷錢包?購買前後檢查清單
購買前
- 只從官方網站購買:直接在品牌官網下單,最能減少經手的中間環節。
- 用官方名單核對經銷商:如果要經經銷商購買,先到品牌官網的授權經銷商頁面確認對方在名單上。不過要留意,這次的 CryptoBilis 本身就是授權經銷商,所以官網直購仍是首選。
- 避開二手、代購及低價網店:價錢明顯低於官方售價、賣家無法提供正式發票、或經多手轉運的裝置,都應該避免。
收貨後
- 檢查包裝:留意包裝有否被拆開或重新封裝的痕跡。但這次事件顯示,收膠膜完好不代表裝置沒有被改動,所以不能只靠外觀判斷。
- 在官方 App 完成真偽驗證:Ledger 用戶可在 Ledger Wallet App 連接裝置時完成官方的真偽檢查。這項檢查主要驗證裝置的安全晶片,未必能發現額外加裝的電路,因此只能作為其中一道防線。
- 自行生成助記詞:正版硬體錢包不會預先附上助記詞。如果包裝內有寫好的助記詞卡,或有人要求你使用指定助記詞,立即停止使用。
長期保管
- 大額資產分開存放:不要把所有資產放在同一部剛買的裝置上,可以分散到不同錢包。
- 先小額試用:新裝置設定後,可先存入小額資金觀察一段時間,再逐步轉入較大金額。
- 只看官方資訊:事件期間最常見的二次詐騙是假客服和假網站,所有更新以品牌官方帳號及官網為準。
想重溫冷錢包和熱錢包的基本分別,可以參考 加密貨幣錢包完整指南。
CryptoBilis 是誰?公司背景整理
CryptoBilis 是 Ledger 在印尼、馬來西亞及菲律賓的授權經銷商,總部位於吉隆坡,事件前一直列於 Ledger 官方的授權經銷商名單上。
根據公司股權變更資料,CryptoBilis 於 2026 年 3 月被收購,原有股東當時已退出全部營運、管理及行政職務;自 8 月 3 日起,一名登記地址位於中國黑龍江省的個人持有該公司 100% 股份。前聯合創辦人亦已公開確認公司在 3 月被收購。
不過,目前沒有直接證據把股權變更與植入事件連結起來。植入物是由公司、個別內部人員,還是上游供應鏈環節加裝,現階段仍未有結論,因此不應把 CryptoBilis 直接視為事件主謀。
10 月 10 日,CryptoBilis 已確認停售所有硬體錢包庫存,直至調查完結。
目前仍未知道的事
截至 2026 年 10 月 11 日,以下問題仍待官方調查回答:
- 植入物由誰加裝:經銷商、內部人員,還是其他供應鏈環節?
- 受影響裝置數量:有多少部裝置被改動過?
- 官方確認的損失:Ledger 尚未確認總損失金額及受影響人數。
- 資金追回:Tether 已凍結約 1,000 萬美元 USDT,其餘資金能否追回仍屬未知。
Ledger 表示正與相關執法部門合作,並感謝安全組織 SEAL 911 協助調查。MB 會持續留意官方更新。
常見問題
我的 Ledger 是在官網買的,需要換機嗎?
根據 Ledger 目前的聲明,事件只涉及從 CryptoBilis 購買的裝置,直接從 Ledger 官方購買的裝置暫時沒有相關回報。如果你的裝置來自官網,而助記詞一直妥善離線保存,現階段毋須因這次事件換機,但應留意官方後續更新。
我不是在 CryptoBilis 買,但在網購平台或代購買的,怎麼辦?
Ledger 的官方建議只針對 CryptoBilis,但這次事件說明了供應鏈被改動的風險。如果你的裝置來自二手平台、代購或明顯低於官方價的網店,而裏面存有大額資產,可以考慮購買官方渠道的新裝置,用全新助記詞轉移資產。
收膠膜完好、通過官方真偽檢查,是否代表裝置沒問題?
不一定。這次公開的案例中,裝置的收膠膜完好無缺,植入物亦藏在不易察覺的位置。官方真偽檢查是必要的一步,但不能保證發現所有額外加裝的硬體,所以購買渠道才是最重要的第一道防線。
Ledger 以往的資料外洩事件和這次有關嗎?
Ledger 在 2020 年曾發生客戶資料外洩,涉及約 100 萬個電郵地址;2026 年 1 月,其付款夥伴 Global-e 亦曾被入侵,導致部分訂單資料外洩。目前沒有公開資料顯示這些事件與 CryptoBilis 植入事件有關。不過資料外洩會令假客服、釣魚電郵增加,所以任何人以 Ledger 名義向你索取助記詞,都應直接無視。
哪個冷錢包品牌暫時最安全?
按 2020 年至 2026 年 10 月的公開安全紀錄比較,Keystone 暫時排名第一,其次是 OneKey 和 BitBox02,三者都沒有用戶資金損失的公開紀錄。排名只反映截至 2026 年 10 月 11 日的紀錄,不代表日後不會出事,購買渠道和保管習慣同樣重要。
被盜的資金可以追回嗎?
部分有機會。Tether 已凍結約 1,000 萬美元 USDT,但仍有大部分資金留在攻擊者控制的地址,或已經過混幣工具轉移。能否追回取決於執法部門的調查進度,現階段無法確定。
下一步:用正確方法保管你的資產
冷錢包並沒有因為這次事件而失效,真正需要改變的,是購買和設定的習慣。如果你打算購買第一部冷錢包,或想把現有資產轉到更安全的地方,可以先加入 MB 社群,與其他用戶交流實際做法,並第一時間收到事件的最新進展。
近期最新文章:
2026 最新 6 大免費幣圈工具盤點|鏈上數據去哪找?
2025 最新 OKX Web3 錢包教學:它好用嗎?如何創建?操作安全、支援多鏈、限時空投指南
2026 最新 Polymarket 教學|手把手教你如何找出內幕人士實現超高勝率!
2025 最新 DeFi 新手入門指南|教你賺穩定幣被動收入!介紹 3 個熱門項目、DeFiLlama 工具使用教學
網站聲明
本文內容僅供參考,投資人應獨立判斷,審慎投資,並自負風險,本文不提供或嘗試遊說觀眾做交易或投資之依據,內容僅用於分享目的,不應視為投資建議,亦不代表 Monsterblockhk 觀點和立場,所有資訊及看法為特定日期所為之判斷具時效性。此外,如在本網站中有任何內容涉及尚未於香港取得虛擬資產交易平台經營牌照的虛擬資產交易平台,包括但不限於文字介紹、圖片、優惠、活動等,均只提供予香港特別行政區以外地區的用戶。
根據香港《2022 年打擊洗錢及恐怖分子資金籌集(修訂)條例》,在 2023 年 6 月 1 日後,所有於香港經營業務或向香港投資者積極推廣其服務之中央虛擬資產交易平台,將須獲香港證監會發牌並受其監管,任何相關無牌活動乃屬刑事罪行。如用戶欲了解法例詳情和細節,可查詢香港證監會網頁。