Sự kiện Ledger × CryptoBilis: Đã xảy ra chuyện gì?
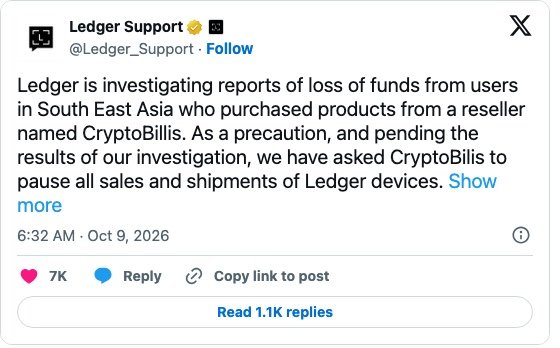
Vào ngày 9 tháng 10 năm 2026, nhiều tài khoản phân tích trên chuỗi đã đồng loạt phát hiện một lượng lớn ví bị rút sạch trong thời gian ngắn; điểm chung của các nạn nhân là họ đều mua ví phần cứng từ CryptoBilis, một nhà phân phối Ledger tại Đông Nam Á. Cùng ngày, tài khoản hỗ trợ chính thức của Ledger đã ra thông báo, cho biết đang điều tra vụ việc mất tiền của các người dùng liên quan, đồng thời đã yêu cầu CryptoBilis tạm dừng việc bán và giao hàng tất cả các thiết bị Ledger.
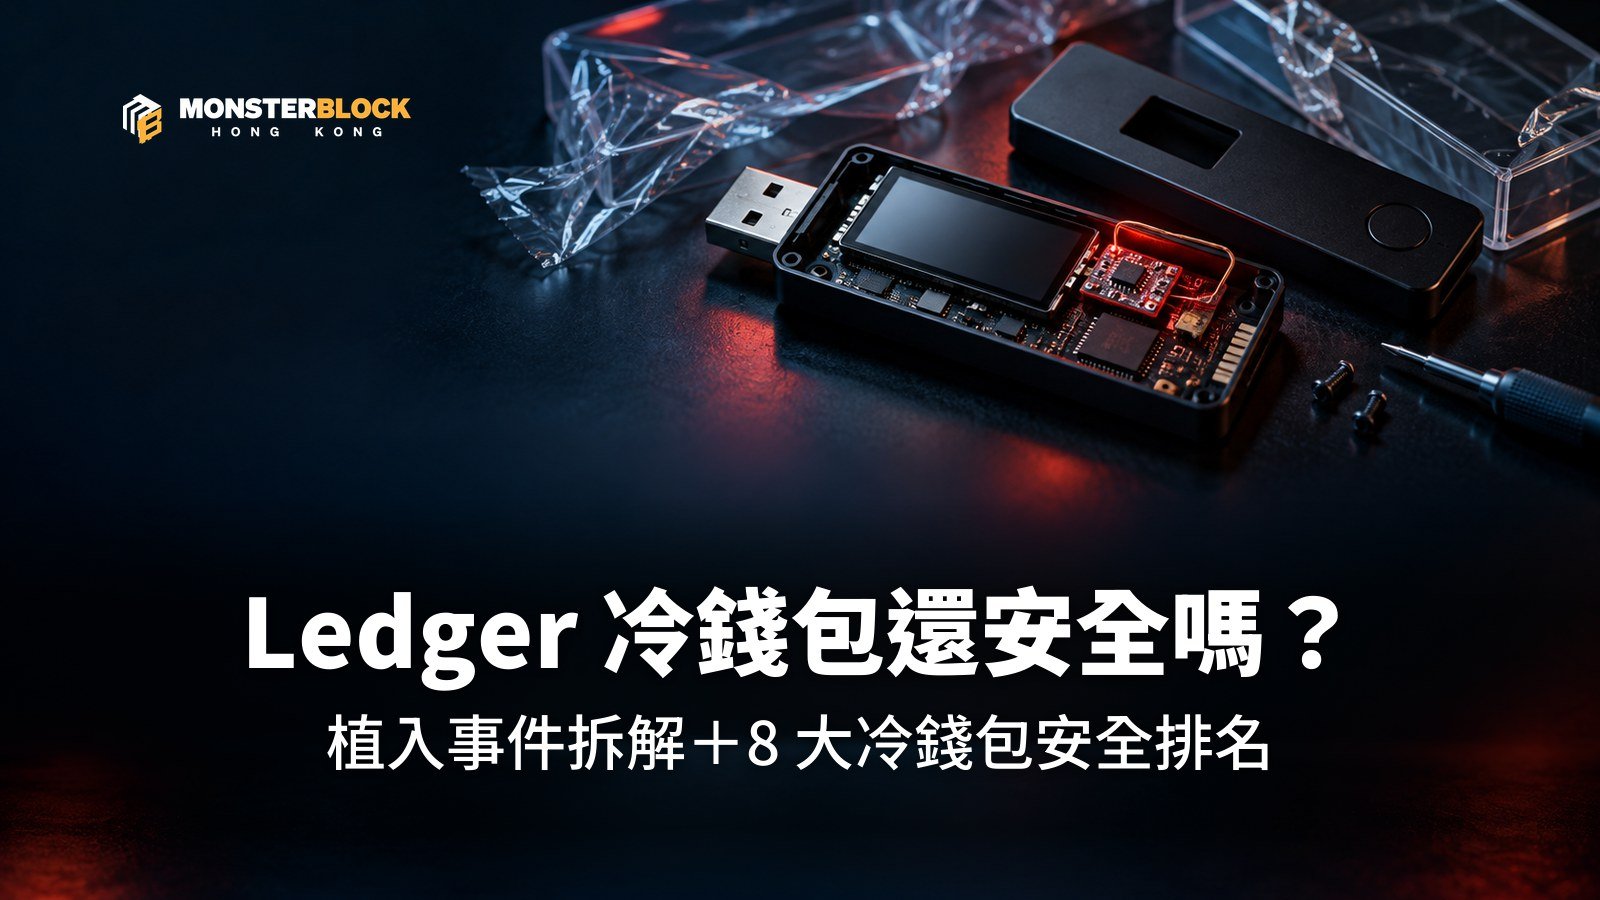
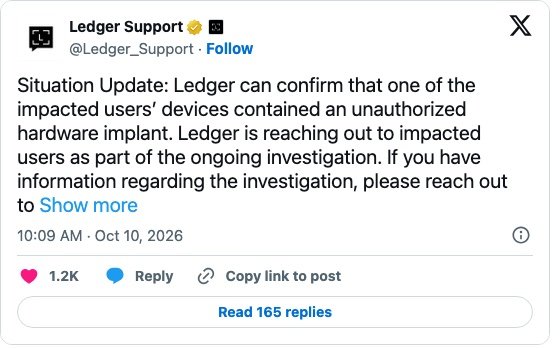
Ngày 10 tháng 10, Ledger đã cập nhật tiến triển cuộc điều tra và xác nhận rằng thiết bị của một trong những người dùng bị ảnh hưởng chứa “thiết bị phần cứng được cài đặt trái phép” (unauthorized hardware implant).
Điểm mấu chốt của sự việc có thể tóm tắt trong ba câu như sau:
- Ledger cho biết không có dấu hiệu nào cho thấy cơ sở hạ tầng bảo mật, hệ thống hoặc dịch vụ của công ty đã bị xâm nhập.
- Hiện tại, những người dùng bị ảnh hưởng đều là những người đã mua thiết bị từ CryptoBilis.
- Ledger đã xác nhận rằng ít nhất một thiết bị bị ảnh hưởng đã bị cài đặt thêm phần cứng, nhưng chưa xác định được liệu việc cài đặt phần cứng này có phải là nguyên nhân trực tiếp dẫn đến việc tiền bị đánh cắp hay không; cuộc điều tra vẫn đang được tiến hành.
Thiệt hại lớn đến mức nào?
Tất cả các con số dưới đây đều được lấy từ các nguồn theo dõi trên chuỗi của bên thứ ba; phía Ledger chính thức chưa xác nhận tổng số tiền thiệt hại hay số người bị ảnh hưởng.
Theo số liệu thống kê từ công ty phân tích dữ liệu trên chuỗi Bitquery, khoảng 93,2 triệu USD đã bị chuyển khỏi 315 ví, liên quan đến sáu chuỗi khối là TRON, Bitcoin, Ethereum, Solana, BNB Chain và Polygon:
| 鏈 | Số lượng ví bị ảnh hưởng | Số tiền đã được chuyển đi (khoảng) |
|---|---|---|
| TRON | 131 | 70,5 triệu USD (chủ yếu là USDT) |
| Bitcoin | 122 | 16,8 triệu USD (khoảng 203,8 BTC) |
| Ethereum | 33 | 3,7 triệu đô la Mỹ |
| BNB Chain | 27 | 1,45 triệu đô la Mỹ |
| Polygon | 13 | 580.000 đô la Mỹ |
| Solana | 4 | 250.000 đô la Mỹ |
Nguồn:Báo cáo điều tra trên chuỗi của Bitquery, số liệu tính đến 07:00 ngày 10 tháng 10 năm 2026 (UTC).
Cuộc khảo sát cũng phát hiện ra một số đặc điểm đáng chú ý:
- Khoảng hai tuần trước khi đánh cắp tiền, kẻ tấn công đã thực hiện nhiều giao dịch thử nghiệm với số tiền nhỏ trên TRON và Ethereum.
- 25 ví TRON đã ký cùng một ủy quyền trong vòng ba giây, cho thấy rất có thể cùng một kẻ tấn công đã nắm giữ khóa riêng của tất cả các ví này.
- Tether đã đóng băng khoảng 10 triệu USDT.
- Khoảng 60% số ví bị ảnh hưởng đã nhận được khoản tiền đầu tiên trong khoảng thời gian 90 ngày mà Ledger khuyến nghị; hơn 80% chỉ bắt đầu nạp tiền từ tháng 6 năm 2026 trở đi.
Một ví dụ thường được nhắc đến nhất: Mua máy cách đây một tuần, toàn bộ 80 BTC đã bị chuyển đi hết
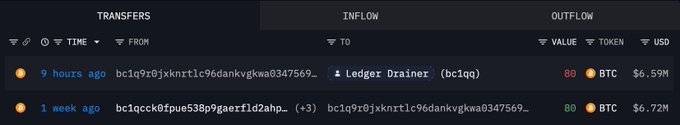
Một trong những địa chỉ bị ảnh hưởng đã mua 80 BTC với giá khoảng 65.000 USD mỗi đồng cách đây khoảng bốn tháng. Chủ sở hữu này đã mua một thiết bị Ledger từ CryptoBilis khoảng một tuần trước và chuyển toàn bộ 80 BTC vào đó, nhưng cuối cùng toàn bộ số BTC này đã bị chuyển đi vào ngày 9 tháng 10.
Bạn nên làm gì? Các bước xử lý dành cho người dùng bị ảnh hưởng
Nếu bạn đã mua Ledger từ CryptoBilis trong vòng 90 ngày qua, vui lòng làm theo hướng dẫn chính thức của Ledger:
- Thiết bị chưa được thiết lập: Vui lòng chưa bật nguồn để thiết lập, hãy giữ lại bao bì và hóa đơn mua hàng, đồng thời theo dõi các thông báo tiếp theo từ phía Ledger.
- Thiết bị đã được thiết lập: Mua thêm một thiết bị Ledger mới (khuyến nghị mua trực tiếp tại Trang web chính thức của Ledger (Mua), tạo lại một bộ từ gợi nhớ hoàn toàn mới.
- Chuyển tài sản: Chuyển tài sản từ ví cũ sang địa chỉ ví mới. Tuyệt đối không nhập cụm từ khôi phục 24 từ cũ vào thiết bị mới, vì điều này đồng nghĩa với việc tiếp tục sử dụng khóa riêng tư có thể đã bị rò rỉ.
- Hãy thử nghiệm với số tiền nhỏ trước: Trước tiên, hãy chuyển một khoản nhỏ để xác nhận địa chỉ mới đã nhận được tiền chính xác, sau đó mới chuyển số tài sản còn lại.
- Hãy cảnh giác với các nhân viên hỗ trợ giả mạo: Ledger sẽ không bao giờ yêu cầu bạn cung cấp cụm từ khôi phục gồm 24 từ. Bất kỳ tin nhắn riêng tư, email hay cuộc gọi điện thoại nào yêu cầu bạn cung cấp cụm từ khôi phục đều là lừa đảo.
Nếu bạn có manh mối liên quan đến vụ việc, Ledger cho biết có thể liên hệ với chương trình treo thưởng của họ (bounty@ledger.fr).
Ngay cả khi bạn không mua thiết bị từ CryptoBilis, chúng tôi vẫn khuyên bạn nên kiểm tra lại nguồn mua của mình: nếu thiết bị đến từ các nền tảng bán hàng đã qua sử dụng, dịch vụ mua hộ hoặc các cửa hàng trực tuyến có giá thấp hơn đáng kể so với giá bán chính thức, bạn có thể cân nhắc thực hiện các bước trên để đổi máy.
Ledger có còn an toàn không? Vấn đề nằm ở thương hiệu hay ở kênh phân phối?
Mỗi khi xảy ra sự cố với ví phần cứng, luôn có người nói: “Tớ đã bảo cậu đừng dùng Ledger rồi mà”. Tuy nhiên, dựa trên các thông tin công khai hiện có, vấn đề của vụ việc lần này không nằm ở thương hiệu mà nằm ở khâu chuỗi cung ứng trước khi thiết bị được giao đến tay người dùng.
Vật cấy được đặt ở đâu?
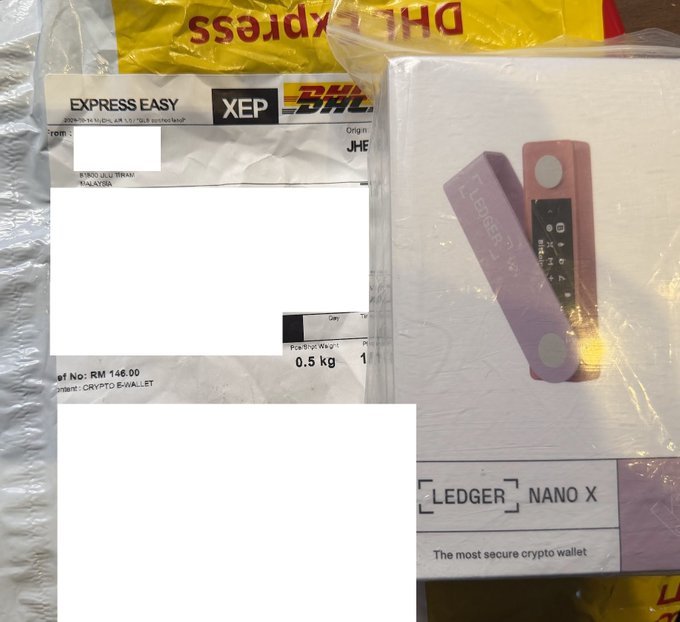
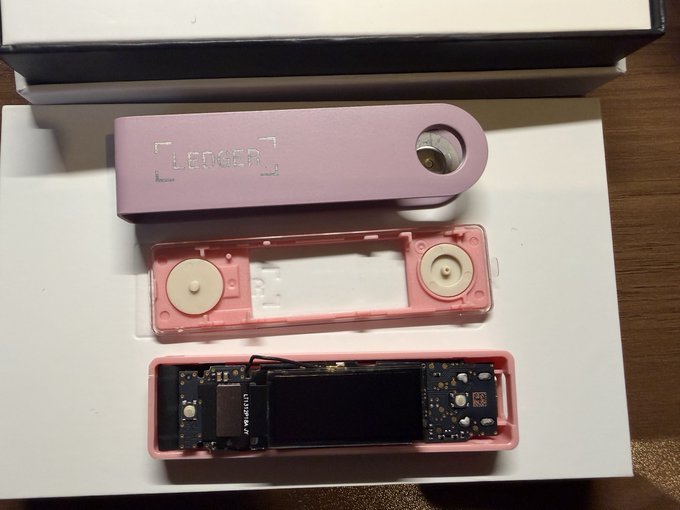
Cựu Giám đốc điều hành Mt. Gox, Mark Karpelès, đã công khai vào ngày 9 tháng 10 một thiết bị Ledger “bị cài đặt thiết bị gián điệp” mà ông đang sở hữu. Ông cho biết thiết bị này được gửi từ Malaysia, lớp màng bọc nhựa vẫn còn nguyên vẹn; ngay cả khi mở vỏ ra, ban đầu cũng không thể nhìn thấy thiết bị gián điệp vì nó được giấu ở vị trí ban đầu của miếng đệm màn hình.
Cần lưu ý rằng Karpelès cho biết mẫu dữ liệu của ông không nhất thiết phải đến từ CryptoBilis, và mô tả kỹ thuật về phần mềm độc hại mà ông đưa ra chỉ là quan điểm cá nhân, không phải là phương thức tấn công đã được Ledger xác nhận chính thức.
Chuyển sang một thương hiệu khác thì có an toàn không?
Không hẳn. Loại tấn công này nhắm vào các thiết bị bị can thiệp “sau khi xuất xưởng nhưng trước khi đến tay người dùng”; về mặt lý thuyết, bất kỳ ví phần cứng của thương hiệu nào, miễn là được mua qua các kênh không rõ nguồn gốc, đều có thể đối mặt với rủi ro tương tự. Việc đổi sang thương hiệu khác nhưng vẫn tiếp tục mua qua các dịch vụ mua hộ hoặc các cửa hàng trực tuyến giá rẻ sẽ không làm rủi ro này biến mất.
Ngược lại, Ledger cho biết hiện tại chưa có báo cáo nào cho thấy các thiết bị được mua trực tiếp từ trang web chính thức của Ledger bị ảnh hưởng, đồng thời hệ thống của chính Ledger cũng không có dấu hiệu bị xâm nhập.
Xếp hạng an toàn các thương hiệu ví lạnh năm 2026: Thương hiệu nào hiện là an toàn nhất?
Vì vấn đề không chỉ nằm ở Ledger, vậy các thương hiệu khác thì sao? Chúng tôi đã liệt kê từng sự cố bảo mật được công bố của tám thương hiệu ví lạnh phổ biến trong khoảng thời gian từ năm 2020 đến tháng 10 năm 2026, sắp xếp theo mức độ nghiêm trọng:
- Mức độ nghiêm trọng nhất: Các vấn đề liên quan đến sản phẩm, hệ thống hoặc chuỗi cung ứng dẫn đến tổn thất thực tế về tài chính cho người dùng.
- Cấp độ 2: Rò rỉ thông tin khách hàng, làn sóng lừa đảo do rò rỉ thông tin gây ra, hoặc hàng giả và việc nhà phân phối giả mạo thông tin.
- Cấp độ 3: Lỗ hổng đã được các nhà nghiên cứu phát hiện và khắc phục, chưa gây ra thiệt hại cho người dùng.
- Nhẹ nhất: Tranh cãi về chính sách.
Càng ít sự cố tiêu cực và mức độ nghiêm trọng càng thấp, thứ hạng càng cao. Bảng xếp hạng này chỉ phản ánh các hồ sơ công khai tính đến ngày 11 tháng 10 năm 2026, do đó mang tính “tạm thời” và không có nghĩa là trong tương lai sẽ không xảy ra sự cố.
| Xếp hạng | Thương hiệu | Các sự kiện tiêu cực chính (từ năm 2020 đến tháng 10 năm 2026) | Thiệt hại về vốn của người dùng | Phần mềm nhúng mã nguồn mở |
|---|---|---|---|---|
| 1 | Keystone | Các vấn đề liên quan đến mạch chống tháo gỡ được phát hiện trong cuộc kiểm toán năm 2023 và lỗ hổng phần sụn vào tháng 1 năm 2024 đều đã được khắc phục | Không có hồ sơ công khai | Một phần |
| 2 | OneKey | Lỗ hổng bảo mật trên OneKey Mini năm 2023, vốn yêu cầu phải tháo rời thiết bị, đã được khắc phục và tiền thưởng đã được trao | Không có hồ sơ công khai | 是 |
| 3 | BitBox02 | Năm 2020, 2022 và 2026, công ty đã nhiều lần chủ động công bố các lỗ hổng bảo mật và khắc phục chúng; vào tháng 9 năm 2026, nhà cung cấp dịch vụ email đã bị lợi dụng để gửi các email lừa đảo | Không có hồ sơ công khai | 是 |
| 4 | Tangem | Vào tháng 12 năm 2024, nhật ký ứng dụng đã ghi lại khóa riêng; vào tháng 7 năm 2026, một cuộc tấn công bằng tia laser đã cho phép đặt lại mật khẩu của thẻ cũ, và thẻ cũ không thể được khắc phục | Không có hồ sơ công khai | Một phần |
| 5 | SafePal | Lỗ hổng tấn công hạ cấp năm 2021 (đã được khắc phục); Lỗ hổng trong plugin đặt hàng vào tháng 8 năm 2026 khiến dữ liệu của 39.798 người bị rò rỉ | Không có hồ sơ công khai | 否 |
| 6 | Trezor | Nhiều vụ rò rỉ dữ liệu và lừa đảo qua email liên quan đến các nhà cung cấp dịch vụ bên thứ ba từ năm 2022 đến tháng 9 năm 2026 (bao gồm vụ việc liên quan đến nhà cung cấp dịch vụ logistics và nhà cung cấp dịch vụ email vào năm 2026); vụ việc liên quan đến mẫu xe Model T giả mạo vào năm 2023 | Sản phẩm chính hãng không bị ảnh hưởng; các nạn nhân của hàng giả và lừa đảo có thể phải chịu những tổn thất riêng lẻ | 是 |
| 7 | Sổ cái | Vụ rò rỉ dữ liệu khách hàng năm 2020; Vụ tranh cãi liên quan đến Recover năm 2023; Vụ tấn công chuỗi cung ứng Connect Kit vào tháng 12 năm 2023 (khoảng 600.000 USD, phía công ty cam kết bồi thường); Tháng 1 năm 2026: Sự cố rò rỉ dữ liệu từ đối tác thanh toán; Tháng 10 năm 2026: Vụ cài đặt phần mềm độc hại CryptoBilis | 有 | Một phần |
| 8 | Coldcard | Vào tháng 7 năm 2026, người ta đã xác nhận lỗi trong cơ chế tạo số ngẫu nhiên của phần mềm hệ thống, khiến một số cụm từ khôi phục được tạo ra từ năm 2021 trở đi có thể bị suy ra. | Có, ước tính khoảng 1.367 BTC trở lên | Một phần |
Keystone, công ty đứng đầu bảng xếp hạng, tại sao lại được coi là an toàn nhất hiện nay?
Trong số tám thương hiệu, Keystone là thương hiệu duy nhất có hồ sơ công khai chỉ ghi nhận “các lỗ hổng đã được phát hiện qua kiểm toán và đã được khắc phục”, chưa từng xảy ra sự cố rò rỉ dữ liệu hay thiệt hại về tài chính cho người dùng. OneKey cũng có tình hình tương tự, chỉ có một lỗ hổng duy nhất – vốn chỉ có thể khai thác khi tháo rời thiết bị và đã được khắc phục từ lâu – nên đứng ở vị trí thứ hai.
Ledger đứng thứ bảy, Coldcard đứng thứ tám, lý do là gì?
Cả Ledger và Coldcard đều có tiền lệ về “thiệt hại thực tế về tài sản của người dùng”, đây là loại sự cố nghiêm trọng nhất. Vấn đề của Coldcard xuất phát từ phần mềm hệ thống (firmware) của chính hãng và đã được phía chính thức xác nhận; các ước tính từ bên thứ ba cho thấy số BTC bị đánh cắp khoảng 1.367 BTC hoặc hơn, mức độ nghiêm trọng còn cao hơn; trong khi đó, Ledger có sự cố Connect Kit năm 2023 đã được xác nhận, cùng với sự cố CryptoBilis hiện vẫn đang được điều tra.
Ba điều cần biết trước khi xem bảng xếp hạng
- Việc ít xuất hiện tin tức tiêu cực không có nghĩa là khả năng bảo mật nhất định phải cao hơn. Keystone và OneKey có quy mô người dùng và mức độ được quan tâm đều nhỏ hơn so với Ledger và Trezor, do đó cũng ít có cơ hội bị nghiên cứu và tấn công hơn.
- Trezor đứng thứ sáu, nguyên nhân chủ yếu là do các vụ rò rỉ thông tin và lừa đảo từ các dịch vụ bên thứ ba xảy ra thường xuyên; bản thân sản phẩm này không có tiền lệ gây ra tổn thất tài chính cho người dùng.
- Dù chọn thương hiệu nào đi chăng nữa, ba yếu tố sau đây đều quan trọng như nhau: kênh mua hàng, việc tự tạo cụm từ gợi nhớ và lưu trữ ngoại tuyến. Ngay cả khi mua sản phẩm của thương hiệu đứng đầu từ các kênh không rõ nguồn gốc, rủi ro vẫn tồn tại.
Làm thế nào để mua ví lạnh một cách an toàn? Danh sách kiểm tra trước và sau khi mua
Trước khi mua
- Chỉ mua hàng từ trang web chính thức: Đặt hàng trực tiếp trên trang web chính thức của thương hiệu là cách tốt nhất để giảm thiểu các khâu trung gian.
- Kiểm tra đại lý thông qua danh sách chính thức: Nếu muốn mua hàng qua đại lý, trước tiên hãy truy cập trang danh sách đại lý ủy quyền trên trang web chính thức của thương hiệu để xác nhận xem đại lý đó có nằm trong danh sách hay không. Tuy nhiên, cần lưu ý rằng lần này chính CryptoBilis cũng là một đại lý ủy quyền, do đó việc mua hàng trực tiếp trên trang web chính thức vẫn là lựa chọn ưu tiên.
- Tránh mua hàng đã qua sử dụng, hàng mua hộ và các cửa hàng trực tuyến giá rẻ: Nên tránh những thiết bị có giá thấp hơn rõ rệt so với giá bán chính thức, người bán không thể cung cấp hóa đơn chính thức, hoặc những thiết bị đã qua nhiều tay trung gian.
Sau khi nhận hàng
- Kiểm tra bao bì: Hãy chú ý xem bao bì có dấu hiệu bị mở ra hoặc đóng gói lại hay không. Tuy nhiên, vụ việc lần này cho thấy việc màng bọc nhựa còn nguyên vẹn không có nghĩa là thiết bị không bị can thiệp, do đó không thể chỉ dựa vào hình thức bên ngoài để đánh giá.
- Xác minh tính xác thực trên ứng dụng chính thức: Người dùng Ledger có thể thực hiện kiểm tra tính xác thực chính thức khi kết nối thiết bị với ứng dụng Ledger Wallet. Kiểm tra này chủ yếu xác minh chip bảo mật của thiết bị, nhưng không nhất thiết phát hiện được các mạch điện được lắp thêm, do đó chỉ có thể được coi là một trong những lớp bảo vệ.
- Tự tạo cụm từ khôi phục: Ví phần cứng chính hãng sẽ không đi kèm sẵn cụm từ khôi phục. Nếu trong hộp có thẻ ghi sẵn cụm từ khôi phục, hoặc có ai đó yêu cầu bạn sử dụng cụm từ khôi phục cụ thể nào đó, hãy ngừng sử dụng ngay lập tức.
Bảo quản lâu dài
- Tách biệt các khoản tài sản có giá trị lớn: Đừng để toàn bộ tài sản trên cùng một thiết bị vừa mua, mà hãy phân bổ chúng vào các ví khác nhau.
- Hãy thử với số tiền nhỏ trước: Sau khi thiết lập thiết bị mới, bạn có thể nạp một khoản tiền nhỏ vào để theo dõi trong một thời gian, sau đó mới dần dần chuyển sang số tiền lớn hơn.
- Chỉ tham khảo thông tin chính thức: Hình thức lừa đảo thứ cấp phổ biến nhất trong thời gian xảy ra sự cố là các nhân viên hỗ trợ khách hàng giả mạo và các trang web giả mạo; mọi thông tin cập nhật đều phải dựa trên tài khoản chính thức của thương hiệu và trang web chính thức.
Nếu muốn ôn lại sự khác biệt cơ bản giữa ví lạnh và ví nóng, bạn có thể tham khảo Hướng dẫn toàn diện về ví tiền điện tử。
CryptoBilis là ai? Tổng quan về công ty
CryptoBilis là nhà phân phối ủy quyền của Ledger tại Indonesia, Malaysia và Philippines, có trụ sở chính tại Kuala Lumpur, và trước khi sự việc xảy ra, công ty này vẫn nằm trong danh sách các nhà phân phối ủy quyền chính thức của Ledger.
Theo thông tin về sự thay đổi cơ cấu cổ phần của công ty, CryptoBilis đã được mua lại vào tháng 3 năm 2026, và các cổ đông ban đầu đã rút khỏi toàn bộ các chức vụ điều hành, quản lý và hành chính vào thời điểm đó; Kể từ ngày 3 tháng 8, một cá nhân có địa chỉ đăng ký tại tỉnh Hắc Long Giang, Trung Quốc đang nắm giữ 100% cổ phần của công ty này. Cựu đồng sáng lập cũng đã công khai xác nhận rằng công ty đã được mua lại vào tháng 3.
Tuy nhiên, hiện tại vẫn chưa có bằng chứng trực tiếp nào liên kết việc thay đổi cổ phần với vụ cài đặt phần mềm độc hại. Vẫn chưa có kết luận nào về việc phần mềm độc hại này được cài đặt bởi công ty, một số nhân viên nội bộ hay từ các khâu trong chuỗi cung ứng thượng nguồn; do đó, không nên coi CryptoBilis là thủ phạm chính của vụ việc.
Ngày 10 tháng 10, CryptoBilis đã xác nhận ngừng bán toàn bộ số lượng ví phần cứng còn tồn kho cho đến khi cuộc điều tra kết thúc.
Những điều vẫn chưa được biết đến
Tính đến ngày 11 tháng 10 năm 2026, các câu hỏi sau đây vẫn đang chờ câu trả lời từ cuộc điều tra chính thức:
- Ai là người lắp đặt các bộ phận cấy ghép: nhà phân phối, nhân viên nội bộ hay các khâu khác trong chuỗi cung ứng?
- Số lượng thiết bị bị ảnh hưởng: Có bao nhiêu thiết bị đã bị thay đổi?
- Thiệt hại được xác nhận chính thức: Ledger vẫn chưa xác nhận tổng số tiền thiệt hại cũng như số người bị ảnh hưởng.
- Thu hồi vốn: Tether đã đóng băng khoảng 10 triệu USDT, nhưng vẫn chưa rõ liệu phần vốn còn lại có thể được thu hồi hay không.
Ledger cho biết đang hợp tác với các cơ quan thực thi pháp luật có liên quan và cảm ơn tổ chức an ninh SEAL 911 đã hỗ trợ điều tra. MB sẽ tiếp tục theo dõi các thông tin cập nhật chính thức.
Câu hỏi thường gặp
Tôi đã mua Ledger trên trang web chính thức, liệu có cần phải đổi máy không?
Theo thông báo hiện tại của Ledger, sự cố này chỉ liên quan đến các thiết bị được mua từ CryptoBilis; hiện tại chưa có báo cáo nào liên quan đến các thiết bị được mua trực tiếp từ trang web chính thức của Ledger. Nếu thiết bị của bạn được mua từ trang web chính thức và cụm từ khôi phục (mnemonic phrase) luôn được lưu trữ an toàn ngoại tuyến, thì ở giai đoạn này, bạn không cần phải thay thế thiết bị do sự cố này, nhưng nên theo dõi các thông báo cập nhật tiếp theo từ phía nhà sản xuất.
Tôi không mua tại CryptoBilis mà mua trên các nền tảng thương mại điện tử hoặc thông qua dịch vụ mua hộ, thì phải làm thế nào?
Khuyến nghị chính thức của Ledger chỉ áp dụng cho CryptoBilis, nhưng sự việc lần này đã cho thấy rủi ro khi chuỗi cung ứng bị can thiệp. Nếu thiết bị của bạn được mua từ các nền tảng bán hàng đã qua sử dụng, qua dịch vụ mua hộ hoặc từ các cửa hàng trực tuyến có giá thấp hơn đáng kể so với giá chính thức, và trong đó lưu trữ số tài sản lớn, bạn nên cân nhắc mua thiết bị mới từ các kênh chính thức và chuyển tài sản sang bằng cụm từ khôi phục hoàn toàn mới.
Việc màng bọc còn nguyên vẹn và đã qua kiểm tra xác thực chính thức có nghĩa là thiết bị không có vấn đề gì không?
Chưa hẳn. Trong trường hợp được công bố lần này, lớp màng bảo vệ của thiết bị vẫn còn nguyên vẹn, và vật thể cấy ghép cũng được giấu ở vị trí khó phát hiện. Việc kiểm tra tính xác thực chính thức là bước cần thiết, nhưng không thể đảm bảo phát hiện được tất cả các thiết bị phần cứng được lắp thêm, do đó nguồn mua hàng mới là hàng rào phòng vệ quan trọng nhất.
Các vụ rò rỉ dữ liệu trước đây của Ledger có liên quan đến vụ việc lần này không?
Năm 2020, Ledger từng xảy ra vụ rò rỉ dữ liệu khách hàng, liên quan đến khoảng 1 triệu địa chỉ email; vào tháng 1 năm 2026, đối tác thanh toán của họ là Global-e cũng từng bị tấn công, dẫn đến việc rò rỉ một phần dữ liệu đơn hàng. Hiện tại không có thông tin công khai nào cho thấy các sự cố này có liên quan đến vụ cài đặt phần mềm độc hại CryptoBilis. Tuy nhiên, việc rò rỉ dữ liệu sẽ dẫn đến sự gia tăng của các trường hợp giả mạo nhân viên hỗ trợ khách hàng và email lừa đảo; do đó, bất kỳ ai yêu cầu bạn cung cấp cụm từ khôi phục (mnemonic phrase) dưới danh nghĩa của Ledger đều nên bị phớt lờ ngay lập tức.
Hiện tại, thương hiệu ví lạnh nào được coi là an toàn nhất?
Dựa trên so sánh các hồ sơ an ninh công khai từ năm 2020 đến tháng 10 năm 2026, Keystone hiện đang đứng đầu bảng xếp hạng, tiếp theo là OneKey và BitBox02; cả ba đều không có hồ sơ công khai nào về việc người dùng bị mất tiền. Bảng xếp hạng này chỉ phản ánh các ghi chép tính đến ngày 11 tháng 10 năm 2026 và không có nghĩa là sẽ không xảy ra sự cố trong tương lai; các kênh mua hàng và thói quen lưu trữ cũng quan trọng không kém.
Có thể thu hồi số tiền bị đánh cắp không?
Vẫn còn một phần hy vọng. Tether đã đóng băng khoảng 10 triệu USDT, nhưng phần lớn số tiền vẫn còn nằm trong các địa chỉ do kẻ tấn công kiểm soát hoặc đã được chuyển qua các công cụ trộn tiền. Việc có thể thu hồi được hay không phụ thuộc vào tiến độ điều tra của các cơ quan thực thi pháp luật, nên hiện tại vẫn chưa thể xác định được.
Bước tiếp theo: Bảo quản tài sản của bạn theo cách đúng đắn
Ví lạnh không hề mất hiệu lực vì sự cố lần này; điều thực sự cần thay đổi chính là thói quen mua sắm và thiết lập. Nếu bạn có ý định mua chiếc ví lạnh đầu tiên hoặc muốn chuyển tài sản hiện có sang một nơi an toàn hơn, bạn có thể tham gia cộng đồng MB trước tiên để trao đổi với các thành viên khác về các phương pháp thực tế, đồng thời nhận được thông tin mới nhất về diễn biến sự việc ngay khi có.
Các bài viết mới nhất gần đây:
Tổng hợp 6 công cụ miễn phí hàng đầu trong lĩnh vực tiền điện tử năm 2026 | Tìm dữ liệu trên chuỗi ở đâu?
Hướng dẫn mới nhất về ví OKX Web3 năm 2025: Ví này có dễ sử dụng không? Làm thế nào để tạo ví? Hướng dẫn sử dụng an toàn, hỗ trợ đa chuỗi và nhận airdrop trong thời gian giới hạn
Hướng dẫn mới nhất về Polymarket năm 2026 | Hướng dẫn từng bước cách tìm ra thông tin nội bộ để đạt tỷ lệ thắng cực cao!
Hướng dẫn dành cho người mới bắt đầu về DeFi năm 2025 | Hướng dẫn cách kiếm thu nhập thụ động từ stablecoin! Giới thiệu 3 dự án nổi bật và hướng dẫn sử dụng công cụ DeFiLlama
Thông báo trên trang web
Nội dung bài viết này chỉ mang tính chất tham khảo. Nhà đầu tư nên tự đưa ra quyết định, đầu tư một cách thận trọng và tự chịu rủi ro. Bài viết này không cung cấp hoặc cố gắng thuyết phục độc giả thực hiện giao dịch hay đầu tư; nội dung chỉ nhằm mục đích chia sẻ, không nên được coi là lời khuyên đầu tư, cũng như không đại diện cho quan điểm và lập trường của Monsterblockhk. Tất cả thông tin và quan điểm đều là những đánh giá tại một thời điểm cụ thể và có tính thời điểm. Ngoài ra, nếu trên trang web này có bất kỳ nội dung nào liên quan đến các nền tảng giao dịch tài sản ảo chưa được cấp giấy phép hoạt động tại Hồng Kông, bao gồm nhưng không giới hạn ở các bài giới thiệu bằng văn bản, hình ảnh, ưu đãi, sự kiện, v.v., thì những nội dung này chỉ được cung cấp cho người dùng ở các khu vực ngoài Đặc khu Hành chính Hồng Kông.
Theo “Đạo luật Chống rửa tiền và Chống tài trợ khủng bố (Sửa đổi) năm 2022” của Hồng Kông, kể từ ngày 1 tháng 6 năm 2023, tất cả các sàn giao dịch tài sản ảo tập trung hoạt động tại Hồng Kông hoặc tích cực quảng bá dịch vụ của mình tới các nhà đầu tư Hồng Kông sẽ phải được Ủy ban Chứng khoán và Hợp đồng Tương lai Hồng Kông (SFC) cấp phép và chịu sự giám sát của cơ quan này; mọi hoạt động liên quan mà không có giấy phép đều bị coi là hành vi phạm tội hình sự. Nếu người dùng muốn tìm hiểu chi tiết và nội dung cụ thể của luật này, vui lòng truy cập trang web của SFC.