Những điểm chính về vụ hack Binance
Vào tối ngày 29 tháng 10 năm 2026 (giờ UTC), tức rạng sáng ngày 30 tháng 10 tại các khu vực múi giờ UTC+8 như Hồng Kông, Đài Loan, Singapore, nhiều ví nóng của Binance – sàn giao dịch tiền điện tử lớn nhất thế giới – đã bị rút sạch. Tính đến 12 giờ trưa ngày 30 tháng 10 theo múi giờ UTC+8, các thông tin chính đã được xác nhận như sau:
- Quy mô tổn thất: Binance ước tính chính thức rằng tổng thiệt hại từ sự cố này vào khoảng 6,3 tỷ USD. Trước đó, các tổ chức phân tích ước tính con số này dao động từ khoảng 5,3 tỷ đến 5,9 tỷ USD, trong khi Chainalysis ước tính là 5,912 tỷ USD. Chỉ tính riêng phần có thể xác minh trực tiếp trên chuỗi chính Ethereum, đã bao gồm khoảng 1,82 tỷ USDT, 823 triệu USDC và khoảng 173.000 ETH.
- Các phương thức tấn công: Kẻ tấn công đã chiếm được 50 ủy quyền EIP-7702 được ký bằng khóa riêng của ví nóng Binance, chuyển quyền thực thi của ví nóng sang hợp đồng do chính chúng triển khai, và chuyển toàn bộ tài sản đi chỉ trong một lần. Cuộc điều tra sơ bộ của Binance cho thấy vụ việc có thể liên quan đến việc máy tính xách tay của một kỹ sư DevOps bị xâm nhập; hiện chưa phát hiện bằng chứng nào cho thấy khóa riêng tư của ví bị rò rỉ.
- Tạm dừng tiến độ: Binance cho biết đã xác nhận việc đóng băng khoảng 3 tỷ USD, chủ yếu là USDT do Tether đóng băng và USDC do Circle đóng băng.
- Xử lý chính thức: Binance đã tạm ngừng tất cả các giao dịch nạp và rút tiền, đồng thời thu hồi quyền truy cập đối với các địa chỉ bị ảnh hưởng. Công ty khẳng định sẽ sử dụng Quỹ SAFU và nguồn vốn của công ty để bù đắp toàn bộ thiệt hại, đảm bảo an toàn cho tài sản của người dùng, đồng thời sẽ công bố báo cáo kỹ thuật sau sự cố và bằng chứng dự trữ cập nhật sau khi cuộc điều tra kết thúc.
- Tài sản vẫn đang được chuyển nhượng: Các tài sản như ETH – vốn không có bên phát hành nào có thể phong tỏa – vẫn nằm trong tay kẻ tấn công, và kẻ tấn công đang đổi các loại token khác sang ETH thông qua các sàn giao dịch phi tập trung.
Sự việc vẫn đang diễn biến; các con số dưới đây được cập nhật tính đến thời điểm viết bài. Để biết thông tin mới nhất, vui lòng tham khảo các kênh chính thức của Binance.
Sự cố xảy ra với ví nóng của sàn giao dịch đã khiến nhiều độc giả phải cân nhắc lại việc nên lưu trữ tài sản ở đâu. Nhiều khu vực có các yêu cầu rõ ràng về cách các nền tảng được cấp phép quản lý tài sản của khách hàng; ví dụ, Ủy ban Chứng khoán Hồng Kông quy định rằng các nền tảng giao dịch tài sản ảo được cấp phép phải lưu trữ ít nhất 98% tài sản ảo của khách hàng trong ví lạnh. Khi lựa chọn nền tảng, bạn nên tìm hiểu trước xem nền tảng đó có được cấp phép tại khu vực bạn sinh sống hay không, cũng như cách thức quản lý tài sản của khách hàng. Nếu bạn muốn mua bán BTC, ETH thông qua một công ty chứng khoán được cấp phép, bạn có thể tham khảo Futu Securities (công ty chứng khoán được SFC cấp phép; điều kiện mở tài khoản và các loại tiền điện tử có thể giao dịch sẽ tuân theo thông tin hiển thị trên nền tảng):
Người dùng Binance hiện nay nên làm gì?
Hiện tại, Binance đã tạm ngừng các giao dịch nạp và rút tiền, do đó người dùng tạm thời không thể chuyển tài sản ra ngoài. Rủi ro lớn nhất trong giai đoạn này thường không phải là sự cố bản thân, mà là các tin nhắn lừa đảo lợi dụng sự cố này. Dưới đây là những việc bạn có thể làm trong giai đoạn này:
- Chỉ theo dõi các kênh chính thức: Thông tin mới nhất chỉ được xác nhận qua tài khoản X chính thức của Binance (@binance), thông báo trong ứng dụng Binance và trang thông báo chính thức. Trong bài đăng, He Yi cũng nhắc nhở người dùng chỉ nên tin tưởng vào các kênh chính thức.
- Đừng nhấp vào các liên kết “Yêu cầu bồi thường” hoặc “Rút tiền khẩn cấp”: Đến nay, Binance vẫn chưa công bố bất kỳ thủ tục bồi thường nào yêu cầu người dùng phải tự nộp đơn. Bất kỳ liên kết nào yêu cầu bạn đăng nhập, nhập mã xác minh hoặc kết nối ví đều nên được coi là lừa đảo.
- Không được cung cấp mã xác minh, mật khẩu hoặc khóa riêng tư cho bất kỳ ai: Bộ phận hỗ trợ khách hàng của Binance sẽ không chủ động gửi tin nhắn riêng để yêu cầu những thông tin này.
- Trong thời gian tạm ngừng, vui lòng không nạp tiền vào Binance: Ban quản trị đã tạm ngừng chức năng nạp tiền; các tài sản được chuyển vào trong thời gian này có thể sẽ không được ghi có ngay lập tức.
- Lưu lại lịch sử tài khoản: Chụp ảnh màn hình trong ứng dụng để lưu lại chi tiết tài sản hiện tại và lịch sử giao dịch gần đây, nhằm thuận tiện cho việc đối chiếu sau này.
- Đừng ký vào các yêu cầu “nâng cấp tài khoản” hoặc ủy quyền có nguồn gốc không rõ ràng: Vấn đề cốt lõi của sự việc lần này chính là ủy quyền theo EIP-7702. Nếu ví của bạn nhận được yêu cầu ký ủy quyền hoặc nâng cấp tài khoản thông minh, đừng ký trước khi xác minh nguồn gốc.
Sau khi hoàn tất các bước trên, bạn có thể chờ Binance công bố kế hoạch khôi phục chức năng rút tiền. Trong bài đăng của mình, He Yi cho biết Binance sẽ đảm bảo việc quét an ninh đã hoàn tất và không còn rủi ro an ninh nào trước khi mở lại chức năng rút tiền. Sau khi chức năng rút tiền được khôi phục, bạn có thể đánh giá lại dựa trên tình hình cụ thể của mình để quyết định có nên phân tán tài sản sang các sàn giao dịch được cấp phép tại địa phương (ví dụ như Futuhui Securities) hoặc ví tự quản lý.
Dòng thời gian vụ việc Binance bị đánh cắp
Các mốc thời gian dưới đây chủ yếu dựa trên múi giờ UTC+8 (giờ Hồng Kông, Đài Loan, Singapore, Malaysia) và được ghi kèm theo múi giờ UTC. Dữ liệu được lấy từ các bản ghi giao dịch trên chuỗi Ethereum và các bài đăng trên tài khoản chính thức.
| UTC+8 | UTC | Sự kiện |
|---|---|---|
| 10-28 15:39 | 10-28 07:39 | Địa chỉ của kẻ tấn công lần đầu tiên nhận được khoảng 0,1 ETH qua Tornado Cash, sau đó lại nhận thêm hai khoản nữa |
| 29/10 21:51 – 30/10 00:47 | 29/10 13:51–16:47 | Kẻ tấn công đã thử nghiệm quy trình “ủy quyền + chuyển tiền” trên 3 ví do chính mình kiểm soát |
| 10-29 23:59 | 10-29 15:59 | Triển khai hợp đồng “sweeper” dùng để làm trống ví |
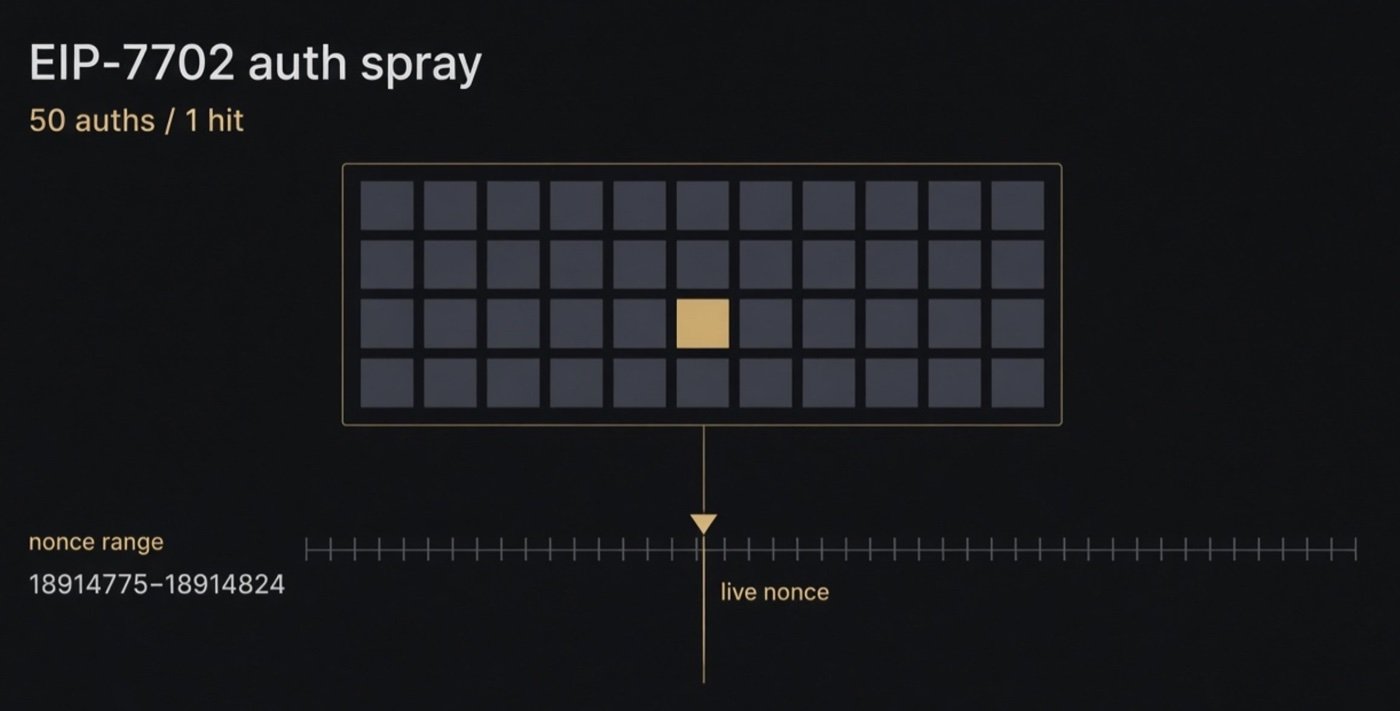
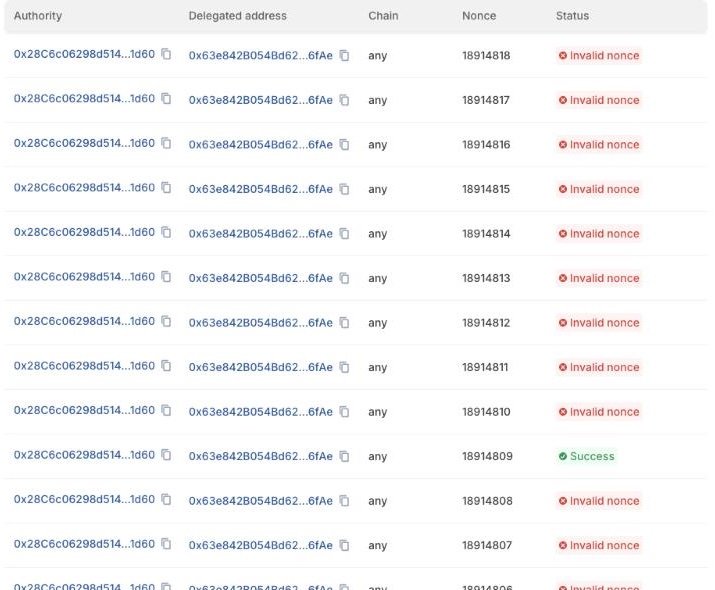
| 10-30 04:20:59 | 20:20:59 | Một giao dịch chứa 50 ủy quyền EIP-7702 được ký bằng khóa riêng Binance 14, trong đó có 1 ủy quyền đã có hiệu lực |
| 10-30 04:24:23 | 20:24:23 | Kẻ tấn công đã kích hoạt việc rút sạch: 167.464 ETH, khoảng 1,615 tỷ USDT và hơn 60 loại token khác đã bị chuyển đi |
| 10-30 04:41:23 | 20:41:23 | 780 triệu USDC đã được chuyển khỏi Binance 14 sang một ví khác (Hot Wallet 34), và 18 phút sau đó, thêm 43 triệu USDC nữa cũng được chuyển đi. |
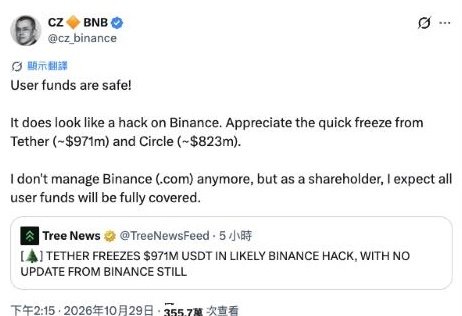
| 10-30 05:15 | 21:15 | CZ đăng bài cho biết “Có vẻ như Binance đã bị tấn công”, an toàn tiền của người dùng |
| 10-30 05:29 | 21:29 | Tuyên bố đầu tiên của Binance: Đang tiến hành điều tra, “Tiền của người dùng hoàn toàn an toàn” |
| Trước 05:36 ngày 10-30 | Trước 21:36 | Tether thông báo đã đóng băng hơn 1,567 tỷ USDT; Circle thông báo đã đóng băng hơn 800 triệu USDC |
| 10-30 05:44 | 21:44 | Kẻ tấn công một lần nữa đã rút sạch số tiền trên Binance 14, chuyển đi khoảng 200 triệu USDT |
| 10-30 06:33 | 22:33 | Binance thông báo tạm ngừng rút tiền |
| 10-30 06:39 | 22:39 | Kẻ tấn công đã chuyển sang sử dụng địa chỉ nhận tiền mới và tiếp tục chuyển tài sản ra khỏi Binance 14 |
| 10-30 07:22 | 23:22 | Binance: Đã xác nhận việc đóng băng 2,54 tỷ USD |
| 10-30 07:56 | 23:56 | Lần cuối cùng, kẻ tấn công đã chuyển khoảng 2.962 ETH khỏi Binance 14 |
| 10-30 08:13 | 00:13 | Binance thông báo sẽ chịu toàn bộ khoản lỗ và tạm ngừng cả việc nạp tiền lẫn rút tiền |
| 10-30 08:14 | 00:14 | Ủy ban An ninh Arbitrum đã phong tỏa khoảng 30,5 triệu USD tài sản của kẻ tấn công |
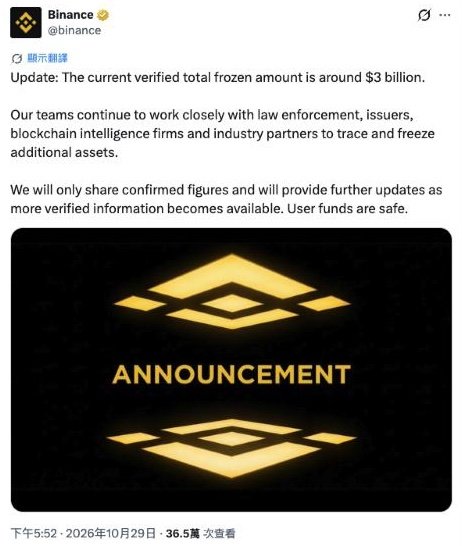
| 10-30 08:52 | 00:52 | Binance: Đã xác minh và phong tỏa khoảng 3 tỷ USD |
| 10-30 09:44 | 01:44 | He Yi cho biết, chỉ khi quá trình quét bảo mật hoàn tất và xác nhận không còn rủi ro tiềm ẩn thì việc rút tiền mới được mở lại. |
| 10-30 10:25 | 02:25 | Binance công bố kết quả điều tra sơ bộ: Máy tính xách tay của một kỹ sư DevOps có thể đã bị xâm nhập; tổng thiệt hại ước tính khoảng 6,3 tỷ USD, toàn bộ khoản lỗ sẽ được bù đắp bằng Quỹ SAFU và nguồn vốn của công ty |
Từ lần rút tiền đầu tiên cho đến lần chuyển tiền cuối cùng, kẻ tấn công đã thực hiện tổng cộng 12 lần gọi đến Binance 14, kéo dài khoảng ba tiếng rưỡi; trong thời gian đó, Binance đã tạm ngừng chức năng rút tiền.
Số tiền bị mất và bị phong tỏa: Những khoản nào đã được xác nhận
Tổng thiệt hại: Theo ước tính chính thức, khoảng 6,3 tỷ USD
Binance đã công bố vào lúc 10 giờ 25 phút sáng ngày 30 tháng 10 theo múi giờ UTC+8 rằng tổng thiệt hại ước tính của sự cố này vào khoảng 6,3 tỷ USD. Đây là con số thiệt hại chính thức đầu tiên, chỉ mang tính ước tính và chưa được liệt kê chi tiết trên chuỗi khối. Trước khi có thông báo chính thức, các ước tính từ các bên như sau:
| Nguồn ước tính | Số | Giải thích |
|---|---|---|
| Binance chính thức | Khoảng 6,3 tỷ đô la Mỹ | Ước tính tác động tổng thể, chưa liệt kê chi tiết theo chuỗi |
| Chainalysis | 5,912 triệu USD | Tính theo giá thị trường tại thời điểm bị trộm |
| Arkham | 5,84 tỷ USD | Tổng số dư nắm giữ tại các địa chỉ được liệt kê là các thực thể tấn công không đồng nghĩa với việc xác nhận tổn thất |
| Thống kê trên chuỗi | 5,57 tỷ USD | Ethereum: 3,51 tỷ; Bitcoin: 1,44 tỷ (18.270 BTC); Tron: 630 triệu |
| Blockaid | 5,5 tỷ USD | Liên quan đến Ethereum, Arbitrum, Avalanche, Optimism, Bitcoin và Tron |
| Glassnode | 5,3 tỷ USD |
Các con số từ các bên có sự chênh lệch, nguyên nhân bao gồm thời điểm tính toán khác nhau, cũng như một số ví được tính vào có thể không liên quan đến sự việc. Đến nay, một phần số Bitcoin và Tron vẫn chưa có địa chỉ công khai hoặc hồ sơ giao dịch, và Binance cũng chưa xác nhận.
Chuỗi chính Ethereum: Các phần có thể đối chiếu trực tiếp
Các con số sau đây được trích từ hồ sơ giao dịch trên chuỗi Ethereum:
| Tài sản | Số lượng | Hướng đi |
|---|---|---|
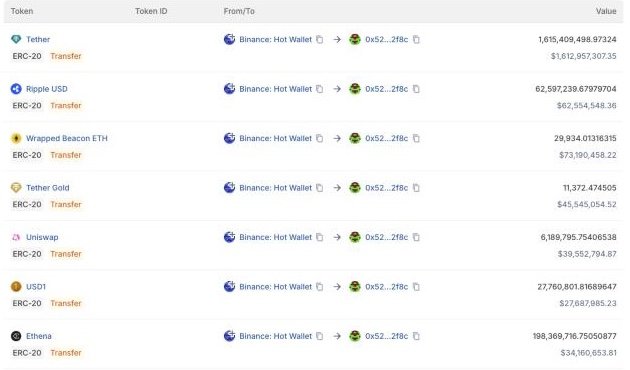
| USDT | Khoảng 1,82 tỷ | Được Binance chuyển vào địa chỉ nhận tiền chính làm ba đợt, mỗi đợt 14 |
| USDC | 823 triệu | Chuyển từ Ví nóng Binance số 34 vào địa chỉ nhận tiền chính |
| ETH | Khoảng 172.600 đồng | Được chuyển ra từ Binance 14, trong đó khoảng 3.090 đồng đã được chuyển vào địa chỉ nhận thứ hai |
| Các loại token khác | Khoảng 62,6 triệu RLUSD, khoảng 27,76 triệu USD1, khoảng 11.400 XAUT, UNI, ENA, PEPE, LINK, AAVE, ONDO, v.v. | Địa chỉ nhận tiền chính |
Một phân tích khác cho biết ví Binance 16 đã chuyển đồng thời khoảng 28.006 ETH đến cùng một địa chỉ; trên các nền tảng Arbitrum, Optimism và Avalanche cũng có các ví nóng bị rút đi các tài sản như ARB, OP, AVAX.
Tài sản đã bị phong tỏa
| Bên bị phong tỏa | Số tiền | Giải thích |
|---|---|---|
| Tổng số được Binance xác nhận chính thức | Khoảng 3 tỷ USD | Công bố lúc 08:52 ngày 30/10 (giờ UTC+8), vào lúc 07:22 là 2,54 tỷ USD |
| Tether | Hơn 1,567 tỷ USDT | Giám đốc điều hành của Tether, Paolo Ardoino, đã công bố |
| Circle | Hơn 800 triệu USDC | Jeremy Allaire, Giám đốc điều hành của Circle, cho biết đã phối hợp với các cơ quan thực thi pháp luật để đóng băng địa chỉ nhận tiền chính trên chuỗi, nơi đang nắm giữ 823 triệu USDC |
| Ripple | He Yi chỉ khoảng 200 triệu | Ripple chưa công bố con số cụ thể |
| World Liberty Financial | 27 triệu USD¹ và 48 triệu WLFI (tương đương khoảng 2 triệu USD) | |
| Ủy ban An ninh Arbitrum | Khoảng 30,5 triệu USD | 74,6 triệu ARB và 8.425 ETH |
| Paxos | PAXG, số lượng chưa được công bố |
Bên cạnh đó, ông Brian Armstrong, Giám đốc điều hành của Coinbase, cho biết Coinbase đã chặn các giao dịch chuyển đến các ví bị ảnh hưởng.
Tài sản không thể bị phong tỏa và vẫn đang được chuyển nhượng
Các đồng tiền ổn định có thể bị bên phát hành đóng băng, nhưng các tài sản như ETH, BTC, ARB, OP, AVAX thì không. Tính đến thời điểm viết bài:
- Địa chỉ tập trung ETH của kẻ tấn công đang nắm giữ khoảng 197.460 ETH, với mức giá khoảng 2.200 USD/ETH, tương đương khoảng 435 triệu USD.
- Địa chỉ nhận tiền chính và địa chỉ nhận tiền phụ vẫn đang được sử dụng trên các sàn giao dịch phi tập trung như Uniswap, 1inch, SushiSwap để đổi các token như LDO, ETHFI, COMP, 1INCH sang ETH. Theo thống kê từ tài khoản phân tích chuỗi khối Lookonchain, kẻ tấn công đã đổi UNI, ENA, PEPE, LINK, AAVE, ONDO, WLD thành khoảng 70.480 ETH.
- Địa chỉ nhận tiền chính đã nhận được tổng cộng khoảng 1,82 tỷ USDT; hiện còn lại khoảng 1,175 tỷ USDT, tức là khoảng 640 triệu USDT đã được chuyển đi trước khi bị đóng băng, bao gồm cả phần được gửi vào thị trường cho vay Aave. Con số bị đóng băng do Tether công bố cao hơn số dư này, cho thấy các địa chỉ cấp dưới cũng bị đóng băng, nhưng hiện tại hai con số này vẫn chưa hoàn toàn khớp nhau.
Kỹ thuật tấn công: Cách xóa sạch ví nóng thông qua ủy quyền theo EIP-7702
EIP-7702 là gì
EIP-7702 là tính năng được giới thiệu trong bản nâng cấp Pectra của Ethereum vào tháng 5 năm 2025. Tính năng này cho phép một ví thông thường (EOA) sử dụng khóa riêng của mình để ký một ủy quyền, chỉ định mã của một hợp đồng thông minh, sau đó ví này sẽ hoạt động theo logic của hợp đồng đó. Mục đích ban đầu là giúp các ví thông thường cũng có thể sử dụng các tính năng của tài khoản thông minh như giao dịch hàng loạt và thanh toán phí thay mặt.
Giấy ủy quyền này có hai đặc điểm, chính là chìa khóa của cuộc tấn công lần này:
- Chỉ có hiệu lực đối với nonce được chỉ định: Nonce là bộ đếm giao dịch của ví, tăng thêm 1 mỗi khi thực hiện một giao dịch. Sự ủy quyền chỉ có hiệu lực vào thời điểm giao dịch được ghi lên blockchain và khi giá trị nonce trùng khớp.
- Sẽ được duy trì liên tục sau khi có hiệu lực: Ủy quyền sẽ không tự động hết hiệu lực; để xóa bỏ nó, bạn phải sử dụng cùng một khóa riêng để ký thêm một văn bản ủy quyền khác trỏ đến địa chỉ 0; việc chỉ thay đổi khóa riêng là chưa đủ.
Sự khác biệt về rủi ro so với phương thức phê duyệt truyền thống
Nhiều người dùng có ấn tượng về “quyền ủy quyền” dựa trên tính năng “Approve” (hạn mức ủy quyền) của token, nhưng phạm vi ảnh hưởng của hai khái niệm này rất khác nhau:
| Dự án | Phương thức phê duyệt truyền thống (Ủy quyền ERC-20) | Giấy phép EIP-7702 |
|---|---|---|
| Đối tượng được ủy quyền | Một hợp đồng token nào đó chỉ định một địa chỉ có quyền sử dụng token đó | Toàn bộ ví, chỉ định mã nguồn của ví trỏ đến một hợp đồng |
| Phạm vi ảnh hưởng | Chỉ áp dụng cho loại token này, tối đa đến hạn mức được cấp phép | Tất cả ETH và các loại token trong ví, bao gồm cả các tài sản được chuyển vào sau này |
| Thời hạn hiệu lực | Cho đến khi hết hạn mức hoặc được đặt lại về 0 | Cho đến khi sử dụng chính khóa riêng đó để ký một ủy quyền mới (ví dụ: trỏ đến địa chỉ 0) |
| Hậu quả của việc lạm dụng | Hạn mức ủy quyền của đồng tiền đó bị mất | Quyền điều hành ví tạm thời được chuyển giao cho hợp đồng đó, và tài sản có thể bị chuyển đi nhiều lần |
Theo định nghĩa của tiêu chuẩn EIP-20, lệnh “Approve” cho phép một địa chỉ được chỉ định “rút tiền nhiều lần từ tài khoản của bạn, tối đa đến số tiền đã chỉ định”, trong phạm vi giới hạn của hợp đồng token đó. Trong khi đó, tiêu chuẩn EIP-7702 quy định rõ rằng việc ủy quyền cho mã nguồn được chỉ định sẽ “có quyền truy cập không giới hạn vào tài khoản”.
Vụ việc lần này chính là minh chứng cho sự khác biệt này: Blockaid chỉ ra rằng, sau khi lệnh ủy quyền có hiệu lực “tiền được chuyển vào sau đó vẫn có thể bị đánh cắp”. Hồ sơ trên chuỗi cho thấy, trong vòng khoảng ba tiếng rưỡi sau lần rút sạch đầu tiên, kẻ tấn công đã thực hiện 11 lần chuyển khoản liên tiếp thông qua địa chỉ Binance 14, bao gồm cả việc chuyển đi các tài sản được nạp vào sau lần rút sạch đầu tiên, mà trong suốt quá trình đó không cần phải có bất kỳ chữ ký mới nào. Nói cách khác, chỉ cần một ủy quyền có hiệu lực là đủ để tiếp tục kiểm soát toàn bộ ví nóng.
Rủi ro trong thiết kế và cốt lõi của sự cố lần này
Cần phân biệt rõ hai điều sau:
- Bản thân thỏa thuận: Tiêu chuẩn EIP-7702 đã được thông qua (Final), việc ủy quyền trên chuỗi lần này hoàn toàn tuân thủ theo tiêu chuẩn: cả 50 ủy quyền đều có chữ ký hợp lệ từ Binance 14, và ủy quyền được chấp nhận chính là ủy quyền phù hợp với giá trị nonce tại thời điểm đó. Hiện tại, các phân tích từ các bên đều không chỉ ra rằng bản thân giao thức EIP-7702 có lỗ hổng.
- Rủi ro trong thiết kế: EIP-7702 có phạm vi ảnh hưởng rộng; tiêu chuẩn này cũng cảnh báo rằng các hợp đồng ủy quyền được thiết kế không đúng cách có thể cho phép kẻ xấu “kiểm soát gần như hoàn toàn” tài khoản của người ký, đồng thời nêu rõ rằng ứng dụng không nên kỳ vọng người dùng sẽ ký để cấp quyền. Nói cách khác, trách nhiệm kiểm soát các yêu cầu ký tên này thuộc về ví và quy trình ký tên.
- Điểm mấu chốt của vụ việc lần này: Vấn đề nằm ở chỗ kẻ tấn công đã lấy được chữ ký ủy quyền của Binance 14 như thế nào. EIP-7702 giúp quá trình xóa tài sản diễn ra nhanh hơn và trên phạm vi rộng hơn, nhưng nguồn gốc của chính chữ ký đó mới là yếu tố quyết định nguyên nhân của sự việc (xem chi tiết bên dưới).
Do đó, sự cố lần này cho thấy mức độ thiệt hại có thể lớn đến mức nào khi quy trình ký tên bị vi phạm, nhưng điều này chưa đủ để đánh giá những ưu và nhược điểm của chính EIP-7702.
Bốn bước tấn công
- Chuẩn bị vốn và hợp đồng: Kẻ tấn công đã nhận được khoảng 0,29 ETH làm phí giao dịch qua Tornado Cash trong ba đợt, triển khai một hợp đồng “sweeper” mà chỉ bản thân hắn mới có thể gọi, và trước tiên tiến hành thử nghiệm trên 3 ví của chính mình.
- Có được chữ ký ủy quyền: Kẻ tấn công đang nắm giữ 50 ủy quyền được ký bằng khóa riêng của Binance 14, với nội dung đều là “chuyển hướng mã nguồn của Binance 14 sang hợp đồng sweeper của kẻ tấn công”.
- Trùng khớp với nonce: Binance 14, với tư cách là ví nóng, liên tục gửi các giao dịch, khiến giá trị nonce không ngừng thay đổi. Kẻ tấn công không biết giá trị nonce tại thời điểm giao dịch được ghi lên blockchain, nên đã đưa 50 ủy quyền có giá trị nonce từ 18.914.775 đến 18.914.824 vào cùng một giao dịch. Kết quả là nonce 18.914.809 khớp, 49 giao dịch còn lại bị vô hiệu hóa.
- Xóa sạch ví: 3 phút 24 giây sau khi ủy quyền có hiệu lực, kẻ tấn công đã gọi hàm `sweep()` của hợp đồng sweeper để chuyển hết 14 ETH và hơn 60 loại token trên Binance đi trong một lần. Do ủy quyền vẫn còn hiệu lực, kẻ tấn công sau đó đã quay lại nhiều lần để chuyển đi các tài sản mới được nạp vào ví.
Một điểm đáng chú ý khác: Hot Wallet 34 là một ví hợp đồng đại lý; kẻ tấn công đã chuyển 823 triệu USDC qua Binance 14, cho thấy Binance 14 có quyền điều khiển ví này. Nói cách khác, việc một ví nóng bị xâm nhập đã ảnh hưởng đến các ví khác do nó kiểm soát.
Chìa khóa riêng bị đánh cắp, hay hệ thống ký điện tử bị lợi dụng?
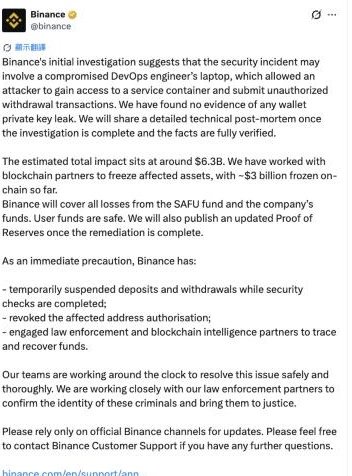
Vào lúc 10 giờ 25 phút sáng ngày 30 tháng 10 theo múi giờ UTC+8, Binance đã công bố kết quả điều tra sơ bộ: Vụ việc có thể liên quan đến việc máy tính xách tay của một kỹ sư DevOps bị xâm nhập; kẻ tấn công đã lợi dụng điều này để truy cập vào một container dịch vụ (service container) và thực hiện các giao dịch rút tiền trái phép. Binance cho biết hiện chưa phát hiện bất kỳ bằng chứng nào về việc rò rỉ khóa riêng tư của ví; báo cáo kỹ thuật chi tiết sau sự cố sẽ được công bố sau khi cuộc điều tra hoàn tất và các sự kiện được xác minh.
Trước khi có thông báo chính thức, trong ngành đã xuất hiện hai luồng ý kiến. Báo cáo công khai của công ty an ninh blockchain Blockaid nêu rõ đây là trường hợp “key compromise” (khóa riêng bị đánh cắp), nhưng Giám đốc điều hành Blockaid, Ido Ben-Natan, sau đó cho biết nhận định ban đầu nghiêng về việc hệ thống ký giao dịch đã bị lợi dụng, “Chúng tôi không cho rằng khóa riêng tư đã bị rò rỉ”. Trong khi đó, Giám đốc điều hành Miguel Morel của Arkham lại cho rằng dữ liệu hiện có chưa đủ để đưa ra kết luận.
Phương pháp “đoán mò” 50 giá trị nonce liên tiếp mà Blockaid quan sát được là manh mối chính ủng hộ quan điểm rằng “hệ thống chữ ký đã bị lợi dụng”: Nếu kẻ tấn công trực tiếp nắm giữ khóa riêng ở dạng văn bản thuần túy, về mặt lý thuyết, chúng có thể đọc được giá trị nonce tại thời điểm đó của Binance 14 bất cứ lúc nào, sau đó ký ra bản ủy quyền duy nhất chính xác, mà không cần phải ký trước 50 bản để thử vận may. Việc ký trước toàn bộ dãy nonce cho thấy kẻ tấn công có lẽ chỉ có thể thu được chữ ký thông qua một quy trình ký nhất định, và có sự chênh lệch thời gian giữa việc ký và việc gửi giao dịch.
Tuy nhiên, cũng có những quan điểm khác. Nhà nghiên cứu chuỗi khối 0xQuit ban đầu cho rằng kẻ tấn công có thể không có khóa riêng tư mà chỉ nắm giữ chữ ký ủy quyền, nhưng sau đó đã điều chỉnh nhận định: Kẻ tấn công đã chuyển cả Bitcoin lẫn tài sản trên Tron thông qua các giao dịch thông thường, dường như có đủ quyền hạn để trực tiếp truy cập khóa riêng tư hoặc ít nhất là ký xác nhận giao dịch; việc sử dụng EIP-7702 chỉ nhằm mục đích thuận tiện, còn 50 giá trị nonce liên tiếp chỉ là biện pháp phòng ngừa.
Kết quả điều tra sơ bộ của Binance khá gần với quan điểm của Giám đốc điều hành Blockaid: Vấn đề nằm ở việc các thiết bị và hệ thống nội bộ bị xâm nhập, chứ không phải do khóa riêng tư bị rò rỉ. Tuy nhiên, phía chính thức chỉ sử dụng từ “có thể”; việc kẻ tấn công đã lấy được 50 chữ ký ủy quyền EIP-7702 thông qua container dịch vụ như thế nào vẫn phải chờ báo cáo kỹ thuật sau sự cố để làm rõ.
Lưu ý dành cho người dùng ví điện tử thông thường
Lần này, đối tượng bị lợi dụng là ví nóng của sàn giao dịch, nhưng cơ chế ủy quyền tương tự cũng áp dụng cho tất cả các ví Ethereum thông thường. Những điểm sau đây áp dụng cho người dùng tự quản lý ví của mình:
- Hãy cẩn thận với các yêu cầu ký xác nhận kiểu “nâng cấp tài khoản”: Khi ví điện tử hiển thị các yêu cầu như “nâng cấp tài khoản”, “kích hoạt tài khoản thông minh” hay “ủy quyền thực hiện”, hãy xác nhận trước rằng trang web hoặc ứng dụng đưa ra yêu cầu đó chính là dịch vụ chính thức mà bạn đã chủ động truy cập. Đừng ký xác nhận trước khi xác minh được nguồn gốc.
- Phân biệt các loại chữ ký: Ủy quyền Approve thường nêu rõ tên token và hạn mức; trong khi ủy quyền EIP-7702 trỏ đến một địa chỉ hợp đồng, ảnh hưởng đến toàn bộ ví, do đó phạm vi rủi ro lớn hơn nhiều so với Approve.
- Kiểm tra xem ví của bạn có đang ủy quyền hay không: Mở địa chỉ ví của bạn trên trình duyệt blockchain; nếu hiển thị rằng tài khoản đã được ủy quyền cho một hợp đồng nào đó, hoặc mã bắt đầu bằng `0xef0100`, điều đó có nghĩa là bạn đã thiết lập ủy quyền theo EIP-7702.
- Xóa ủy quyền không xác định: Theo tiêu chuẩn EIP-7702, bạn có thể xóa ủy quyền bằng cách sử dụng cùng một ví để ký một ủy quyền trỏ đến địa chỉ 0; nếu ví hỗ trợ tính năng thu hồi ủy quyền, bạn có thể sử dụng trực tiếp tính năng này.
Trước khi thực hiện giao dịch, bạn có thể làm quen với quy trình bằng cách sử dụng ví chứa số tiền nhỏ. Sau khi xác nhận ví không có lệnh ủy quyền nào không rõ nguồn gốc, khi thực hiện ủy quyền bằng tính năng “Approve” trong quá trình sử dụng hàng ngày, bạn cũng chỉ nên ủy quyền số tiền thực sự cần thiết.
Cách Binance xử lý: Tổng hợp các thông báo chính thức
Tài khoản chính thức của Binance
- UTC+8 05:29: Chúng tôi đã nắm được thông tin về các vấn đề an ninh có thể xảy ra và đang tiến hành điều tra; tiền của người dùng vẫn an toàn.
- 06:33: Tạm ngừng rút tiền; việc rút tiền sẽ chỉ được khôi phục sau khi các vấn đề an ninh được giải quyết triệt để.
- 07:06: Tạm ngừng giao dịch trên Binance Alpha.
- 07:22: Làm rõ con số 1,8 tỷ USD bị đóng băng đang lan truyền trên mạng, đồng thời cho biết đã xác minh được số tiền bị đóng băng là 2,54 tỷ USD.
- 08:13: Công ty tuyên bố sẽ chịu toàn bộ thiệt hại, tạm ngừng các giao dịch nạp tiền và rút tiền, hợp tác với các cơ quan chức năng, đồng thời sẽ công bố báo cáo sau sự việc đầy đủ sau khi cuộc điều tra kết thúc.
- 08:52: Đã xác minh và phong tỏa khoảng 3 tỷ USD; tiếp tục phối hợp với các cơ quan thực thi pháp luật, các đơn vị phát hành và các công ty phân tích chuỗi khối để truy tìm.
- 10:25: Công bố kết quả điều tra sơ bộ, cho biết vụ việc có thể liên quan đến việc máy tính xách tay của một kỹ sư DevOps bị xâm nhập; hiện chưa phát hiện dấu hiệu rò rỉ khóa riêng; ước tính tổng thiệt hại khoảng 6,3 tỷ USD, đã phong tỏa khoảng 3 tỷ USD; Công ty sẽ sử dụng Quỹ SAFU và nguồn vốn nội bộ để bù đắp toàn bộ thiệt hại; đã thu hồi quyền truy cập của các địa chỉ bị ảnh hưởng; sau khi hoàn tất điều tra, sẽ công bố báo cáo kỹ thuật sau sự cố, và sau khi hoàn tất việc khắc phục, sẽ công bố bằng chứng dự trữ cập nhật.
CZ và He Yi
CZ đã đăng bài ngay lập tức, cho biết “có vẻ như Binance đã bị tấn công” và khẳng định rằng bản thân không còn quản lý Binance.com nữa, nhưng với tư cách là cổ đông, ông kỳ vọng toàn bộ số tiền của người dùng sẽ được bồi thường đầy đủ. Sau đó, anh chủ yếu chia sẻ lại các thông báo về việc đóng băng tài khoản từ Tether, Circle, Ripple, World Liberty Financial và Arbitrum để bày tỏ lời cảm ơn.
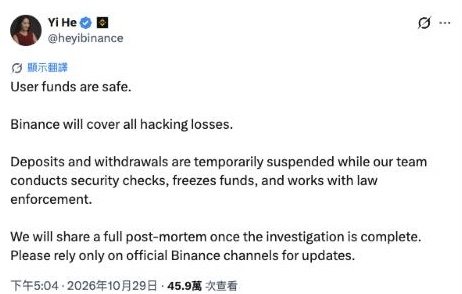
Bài đăng của He Yi phù hợp với thông điệp chính thức: Tiền của người dùng được đảm bảo an toàn, Binance sẽ chịu toàn bộ thiệt hại do vụ đánh cắp gây ra, trong thời gian tạm ngừng nạp và rút tiền, sàn sẽ tiến hành kiểm tra an ninh và đóng băng tài sản, đồng thời nhắc nhở người dùng chỉ nên tin tưởng vào các kênh chính thức.
Các tổ chức khác
- Binance.US khẳng định đây là một nền tảng độc lập, tiền của khách hàng và các dịch vụ vẫn hoạt động bình thường.
- Bybit cho biết họ không bị ảnh hưởng.
- Aave đã tạm khóa phòng ngừa các thị trường V3 và V4 do DAO vận hành, đồng thời khẳng định các hợp đồng không bị ảnh hưởng và các vị thế vẫn được thế chấp đầy đủ.
- Nhà tạo lập thị trường Wintermute cho biết mức độ rủi ro của họ trên Binance thấp hơn 20% so với tổng tài sản ròng, trong khi GSR cho biết con số này thấp hơn 5%.
Các vấn đề hiện vẫn chưa được công bố
- Thời gian khôi phục các giao dịch nạp tiền và rút tiền
- Con số thiệt hại cuối cùng (hiện tại chỉ có ước tính chính thức khoảng 6,3 tỷ USD)
- Danh tính của kẻ tấn công
- Quỹ SAFU và nguồn vốn của công ty mỗi bên sẽ chịu trách nhiệm bao nhiêu
- Báo cáo kỹ thuật sau sự cố và chứng nhận dự trữ cập nhật
Một số phân tích chỉ ra rằng các ví bị rút sạch thuộc danh sách các ví được liệt kê trong Báo cáo dự trữ của Binance. Binance cho biết sẽ công bố Báo cáo dự trữ cập nhật sau khi hoàn tất việc khắc phục sự cố; khi đó, người dùng có thể kiểm tra xem các tài sản bị đánh cắp đã được bù đắp hay chưa.
So sánh với các vụ trộm tiền điện tử quy mô lớn trong lịch sử
| Sự kiện | Thời gian | Thiệt hại | Kỹ thuật | Nguyên nhân / Kết quả |
|---|---|---|---|---|
| Binance (lần này) | Tháng 10 năm 2026 | Theo ước tính chính thức, con số này vào khoảng 6,3 tỷ USD | Các dấu hiệu ban đầu cho thấy có thể liên quan đến việc máy tính xách tay của một kỹ sư DevOps bị xâm nhập; Hợp đồng ủy quyền EIP-7702 kết hợp với hợp đồng “sweeper” | Chưa xác định nguyên nhân, khoảng 3 tỷ USD đã bị đóng băng; việc bồi thường được thực hiện từ Quỹ SAFU và nguồn vốn của công ty |
| Bybit | Tháng 2 năm 2025 | Khoảng 1,5 tỷ USD (tương đương khoảng 400.000 ETH) | Xâm nhập vào tài khoản nhà phát triển của nhà cung cấp dịch vụ ví điện tử, lừa người ký tên phê duyệt các giao dịch độc hại | Cục Điều tra Liên bang Hoa Kỳ (FBI) quy trách nhiệm cho Triều Tiên |
| Cầu nối chuỗi chéo Ronin | Tháng 3 năm 2022 | Khoảng 600 triệu USD | Lấy khóa riêng của bên được xác thực | FBI quy trách nhiệm cho nhóm Lazarus của Triều Tiên |
| Poly Network | Tháng 8 năm 2021 | Khoảng 610 triệu USD | Lỗ hổng trong hợp đồng xuyên chuỗi | Hầu hết số tiền đã được kẻ tấn công hoàn trả trong vòng hai tuần |
| Binance | Tháng 5 năm 2019 | 7.000 BTC (tương đương khoảng 40 triệu USD vào thời điểm đó) | Khóa API và thông tin xác thực hai yếu tố bị đánh cắp | Bồi thường từ Quỹ SAFU |
Theo ước tính chính thức của Binance (khoảng 6,3 tỷ USD), vụ việc này sẽ trở thành vụ trộm có số tiền lớn nhất trong lịch sử tiền điện tử. Ngay cả khi chỉ tính riêng các đồng tiền ổn định có thể đối chiếu trực tiếp trên chuỗi chính Ethereum (khoảng 1,82 tỷ USDT và 823 triệu USDC), số tiền này đã vượt qua vụ việc tại Bybit.
Giám đốc điều hành của Blockaid cho biết vụ việc lần này “rất giống” với vụ Bybit: cả hai đều không phải do lỗ hổng trong hợp đồng thông minh, mà là do sự cố xảy ra trong quá trình ký kết giao dịch. Ông cũng chỉ ra rằng phương thức chuẩn bị trên chuỗi có nét tương đồng với các cuộc tấn công liên quan đến Triều Tiên, nhưng hiện tại chưa có tổ chức nào đưa ra kết luận chính thức về nguyên nhân.
Các câu hỏi vẫn chưa được giải đáp
- Cách thức kẻ tấn công có được chữ ký ủy quyền: Binance ban đầu cho biết có khả năng máy tính xách tay của một kỹ sư DevOps đã bị xâm nhập, và kẻ tấn công đã gửi các giao dịch rút tiền trái phép thông qua container dịch vụ; hiện chưa phát hiện dấu hiệu rò rỉ khóa riêng; tuy nhiên, cách thức kẻ tấn công thu được 50 chữ ký ủy quyền EIP-7702 thông qua phương thức này vẫn cần chờ báo cáo kỹ thuật sau sự cố để làm rõ.
- Làm thế nào mà Bitcoin và một phần tài sản Tron bị rò rỉ: EIP-7702 chỉ giải thích về việc rò rỉ trên các chuỗi khối thuộc hệ sinh thái Ethereum. Phía chính thức cho biết kẻ tấn công đã gửi các giao dịch rút tiền trái phép, nhưng không liệt kê chi tiết theo chuỗi; khoảng 18.270 BTC và khoảng 630 triệu USD tài sản Tron vẫn chưa có địa chỉ công khai.
- Có bao nhiêu ví bị ảnh hưởng: Blockaid cho biết khóa riêng tư của 11 ví nóng đã bị ảnh hưởng, trong khi Binance chưa có phản hồi.
- Thời điểm ủy quyền bị hủy bỏ: Binance cho biết đã thu hồi quyền ủy quyền của các địa chỉ bị ảnh hưởng, và dữ liệu trên chuỗi cũng cho thấy Binance 14 hiện không còn mã ủy quyền nào, nhưng thời điểm thu hồi chưa được công bố. Ủy quyền này đã duy trì ít nhất ba tiếng rưỡi.
- Tại sao số liệu về số tiền bị đóng băng lại không khớp nhau: Binance công bố con số khoảng 3 tỷ USD, trong khi các số liệu thống kê khác dao động từ 2,3 tỷ đến 2,83 tỷ USD; He Yi cho biết Ripple đã đóng băng khoảng 200 triệu, nhưng số RLUSD được chuyển đi trên chuỗi chỉ khoảng 88,5 triệu.
- Khi nào sẽ khôi phục dịch vụ rút tiền: Chưa có lịch trình chính thức.
Câu hỏi thường gặp
Binance bị hack, số tiền tôi gửi trên Binance có an toàn không?
Binance, CZ và He Yi đều khẳng định tiền của người dùng vẫn an toàn; Binance cho biết sẽ sử dụng Quỹ SAFU và nguồn vốn của công ty để bù đắp toàn bộ thiệt hại do vụ trộm gây ra. Số tiền bị đánh cắp đến từ ví nóng do chính Binance quản lý, chứ không phải từ các tài khoản cá nhân của người dùng. Binance cũng cho biết sau khi hoàn tất việc khắc phục sự cố, họ sẽ công bố bằng chứng dự trữ cập nhật, lúc đó người dùng có thể kiểm tra xem tài sản của mình đã được bù đắp hay chưa.
Khi nào Binance sẽ khôi phục chức năng rút tiền?
Hiện chưa có lịch trình chính thức. Binance cho biết sẽ chỉ khôi phục dịch vụ sau khi các vấn đề bảo mật được giải quyết triệt để; He Yi cũng khẳng định sẽ hoàn tất việc quét bảo mật và xác nhận không còn rủi ro tiềm ẩn trước khi mở lại chức năng rút tiền. Xin vui lòng chỉ tham khảo các thông báo từ các kênh chính thức của Binance và không tin vào các liên kết tự xưng có thể cung cấp dịch vụ “rút tiền ưu tiên”.
EIP-7702 là gì? Người dùng ví thông thường có bị ảnh hưởng không?
EIP-7702 cho phép các ví thông thường ký ủy quyền bằng khóa riêng, sau đó hoạt động theo logic của một hợp đồng thông minh cụ thể. Hiện tại, các phân tích từ các bên đều không chỉ ra rằng giao thức EIP-7702 bản thân có lỗ hổng; vấn đề cốt lõi nằm ở việc kẻ tấn công đã chiếm được ủy quyền ký tên từ ví nóng của Binance. Đối với người dùng thông thường, rủi ro nằm ở việc bị lừa ký vào ủy quyền độc hại: Khác với lệnh “Approve” chỉ ảnh hưởng đến một loại token duy nhất, một khi ủy quyền EIP-7702 có hiệu lực, toàn bộ quyền thực thi của ví sẽ được chuyển giao cho hợp đồng được chỉ định và sẽ duy trì cho đến khi bị thu hồi chủ động. Do đó, khi nhận được các yêu cầu ký tên như “nâng cấp tài khoản”, “kích hoạt tài khoản thông minh” hay “ủy quyền thực thi”, người dùng cần xác minh nguồn gốc trước tiên.
Có thể rút lại số tiền bị đóng băng không?
Các loại tiền ổn định như USDT, USDC… đã bị đóng băng và kẻ tấn công không thể chuyển chúng đi được nữa. Việc liệu số tiền này có được hoàn trả hay không và bằng cách nào trong tương lai sẽ phụ thuộc vào quy trình xử lý của đơn vị phát hành, cơ quan thực thi pháp luật và Binance; hiện tại vẫn chưa có thông báo chính thức nào. Các tài sản không có đơn vị phát hành như ETH, BTC… không thể bị đóng băng, do đó việc thu hồi chúng sẽ khó khăn hơn.
Sự khác biệt giữa ví nóng và ví lạnh là gì?
Ví nóng là loại ví luôn kết nối internet, được sử dụng để thực hiện các giao dịch nạp và rút tiền hàng ngày; tốc độ nhanh nhưng dễ trở thành mục tiêu tấn công hơn; trong khi đó, khóa riêng tư của ví lạnh được lưu trữ ngoại tuyến, an toàn hơn nhưng tốc độ chuyển khoản chậm hơn. Các sàn giao dịch thường chỉ lưu trữ một phần nhỏ tài sản trong ví nóng. Các cơ quan quản lý ở một số khu vực có yêu cầu rõ ràng về vấn đề này; ví dụ, Ủy ban Chứng khoán Hồng Kông quy định rằng các nền tảng giao dịch tài sản ảo được cấp phép phải lưu trữ ít nhất 98% tài sản ảo của khách hàng trong ví lạnh.
Nguồn
- Thông báo chính thức từ Binance:Cập nhật về sự cố an ninh (Kết quả điều tra sơ bộ); Bài đăng trên tài khoản X chính thức:Kết quả điều tra sơ bộ、Tuyên bố đầu tiên、Tạm ngừng rút tiền、Đóng băng 2,54 tỷ USD、Chịu toàn bộ thiệt hại、Đóng băng khoảng 3 tỷ USD
- Bài đăng của CZ X:x.com/cz_binance
- Bài đăng của He Yi X:Chịu toàn bộ thiệt hại、Tether bị đóng băng、Circle bị đóng băng、Ripple bị đóng băng、WLFI bị đóng băng、Thủ tục rút tiền sau khi hệ thống hoạt động trở lại
- Giao dịch trên chuỗi Ethereum:Giao dịch được ủy quyền theo EIP-7702、Giao dịch xóa sạch chính、Giao dịch 780 triệu USDC、Địa chỉ của kẻ tấn công、Địa chỉ tập trung ETH
- Blockaid:Báo cáo sự cố、Bài viết phân tích về nonce
- ZachXBT:Arbitrum bị đóng băng
- Arkham:Kẻ tấn công Binance (thực thể)
- Lookonchain:Thống kê về việc kẻ tấn công bán tháo token
- Tiêu chuẩn EIP-7702:eips.ethereum.org
- Tiêu chuẩn EIP-20 (ERC-20):eips.ethereum.org
- Blockaid:Bài đăng phân tích hợp đồng Sweeper
- 0xQuit:Quan điểm điều chỉnh về quyền hạn của kẻ tấn công
Thông tin trong bài viết này được xác minh tính đến 12 giờ trưa ngày 30 tháng 10 năm 2026 theo múi giờ UTC+8 (04:00 ngày 30 tháng 10 theo UTC). Sự việc vẫn đang diễn biến, các con số có thể được cập nhật theo thông báo chính thức.
Bước tiếp theo
Nếu bạn muốn mua bán tiền điện tử thông qua một công ty chứng khoán được cấp phép, bạn có thể đọc trước Hướng dẫn mở tài khoản tại Futu, tìm hiểu quy trình mở tài khoản; sau khi mở tài khoản, nếu cần chuyển tiền điện tử về ví của mình, bạn có thể tham khảo thêm Hướng dẫn nạp và rút tiền trên Futu。
Thông báo trên trang web
Nội dung bài viết này chỉ mang tính chất tham khảo. Nhà đầu tư nên tự đưa ra quyết định, đầu tư một cách thận trọng và tự chịu rủi ro. Bài viết này không cung cấp hoặc cố gắng thuyết phục độc giả thực hiện giao dịch hay đầu tư; nội dung chỉ nhằm mục đích chia sẻ, không nên được coi là lời khuyên đầu tư, cũng như không đại diện cho quan điểm và lập trường của Monsterblockhk. Tất cả thông tin và quan điểm đều là những đánh giá tại một thời điểm cụ thể và có tính thời điểm. Ngoài ra, nếu trên trang web này có bất kỳ nội dung nào liên quan đến các nền tảng giao dịch tài sản ảo chưa được cấp giấy phép hoạt động tại Hồng Kông, bao gồm nhưng không giới hạn ở các bài giới thiệu bằng văn bản, hình ảnh, ưu đãi, sự kiện, v.v., thì những nội dung này chỉ được cung cấp cho người dùng ở các khu vực ngoài Đặc khu Hành chính Hồng Kông.
Theo “Đạo luật Chống rửa tiền và Chống tài trợ khủng bố (Sửa đổi) năm 2022” của Hồng Kông, kể từ ngày 1 tháng 6 năm 2023, tất cả các sàn giao dịch tài sản ảo tập trung hoạt động tại Hồng Kông hoặc tích cực quảng bá dịch vụ của mình tới các nhà đầu tư Hồng Kông sẽ phải được Ủy ban Chứng khoán và Hợp đồng Tương lai Hồng Kông (SFC) cấp phép và chịu sự giám sát của cơ quan này; mọi hoạt động liên quan mà không có giấy phép đều bị coi là hành vi phạm tội hình sự. Nếu người dùng muốn tìm hiểu chi tiết và nội dung cụ thể của luật này, vui lòng truy cập trang web của SFC.