Binanceの盗難事件の要点
2026年10月29日夜(UTC)、すなわち香港、台湾、シンガポールなどのUTC+8地域では10月30日未明、世界最大の仮想通貨取引所Binance(バイナンス)の複数のホットウォレットから資金がすべて引き出された。UTC+8時間の10月30日正午12時現在、判明している主な状況は以下の通りです:
- 損失規模:Binanceの公式推計によると、本件による総被害額は約63億米ドルと見込まれている。これに対し、分析機関によるこれまでの推計は約53億~59億米ドル、Chainalysisの推計は59.12億米ドルであった。イーサリアムメインネット上で直接照合可能な部分だけでも、約18.2億USDT、8.23億USDC、および約17.3万ETHが含まれている。
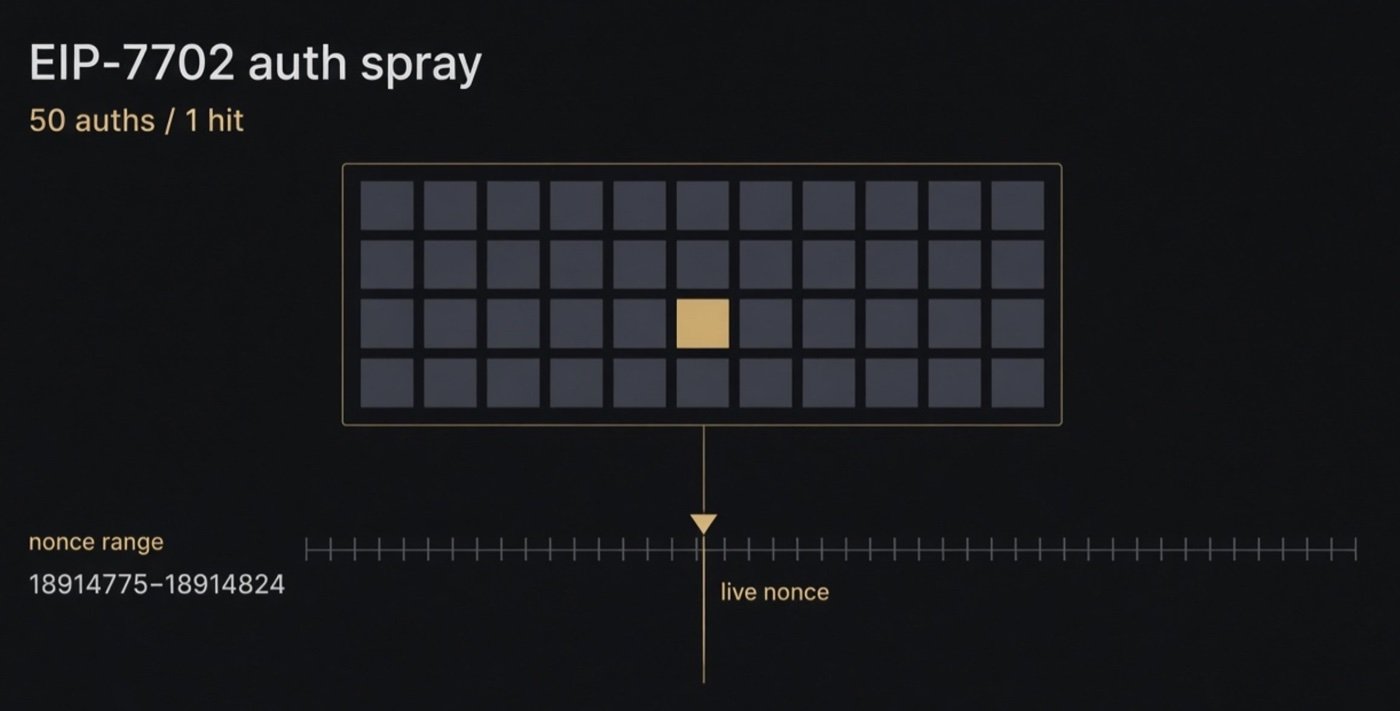
- 攻撃手法:攻撃者は、Binanceのホットウォレットの秘密鍵で署名された50件のEIP-7702承認を取得し、ホットウォレットの実行権限を自身が展開したスマートコントラクトに移譲することで、資産を一気に流出させた。Binanceの初期調査によると、この事件はDevOpsエンジニアのノートパソコンが不正アクセスを受けたことが原因である可能性があり、現時点ではウォレットの秘密鍵が漏洩した証拠は確認されていない。
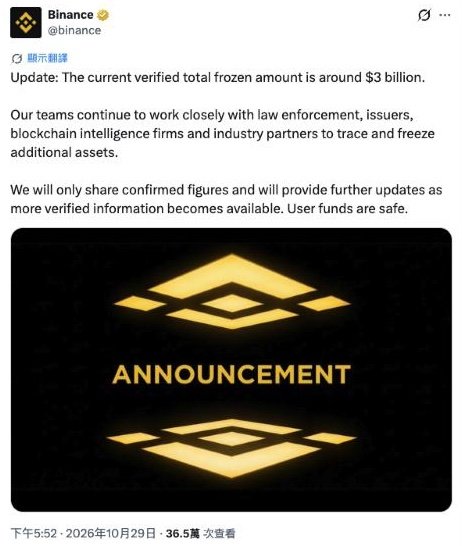
- 進捗の凍結:Binance 側は、約 30 億米ドルが凍結されたことを確認したと発表しており、その大部分は Tether が凍結した USDT および Circle が凍結した USDC である。
- 当局による対応:Binanceは、すべての入出金を一時停止し、影響を受けたアドレスの権限を取り消した。また、SAFU基金および会社の資金を用いて損失の全額を負担し、ユーザーの資金の安全を確保すると表明した。さらに、調査完了後には技術的な事後報告書および更新された準備金証明を公表するとしている。
- まだ移動中の資産:ETHなど、発行元が凍結できない資産は依然として攻撃者の手にあり、攻撃者は他のトークンを分散型取引所でETHに交換している。
事態は依然として流動的であり、以下の数値は記事執筆時点のものであり、最新の状況についてはBinanceの公式情報をご確認ください。
取引所のホットウォレットで問題が発生したことを受け、多くの読者が資産をどこに保管すべきか改めて検討しています。多くの地域では、認可を受けたプラットフォームが顧客資産をどのように保管すべきかについて明確な要件を定めています。例えば、香港証券先物委員会(SFC)は、認可を受けた仮想資産取引プラットフォームに対し、顧客の仮想資産の少なくとも98%をコールドウォレットに保管することを義務付けています。プラットフォームを選ぶ際は、まずそのプラットフォームがあなたの居住地でライセンスを取得しているかどうか、また顧客資産がどのように保管されているかを確認するとよいでしょう。ライセンスを取得した証券会社を通じてBTCやETHの売買を行いたい場合は、富途証券(香港証券先物委員会(SFC)のライセンスを取得した証券会社。口座開設の資格および取引可能な仮想通貨の種類は、プラットフォームの表示を基準とします)を参考にしてください:
Binanceのユーザーは現在、どうすべきか
Binanceでは現在、入出金が一時停止されており、ユーザーは当面の間、資産を引き出すことができません。このような状況下で最大のリスクとなるのは、往々にして事件そのものではなく、その事件を悪用したフィッシング詐欺です。現時点でできることは以下の通りです:
- 公式チャネルのみを参照してください:最新情報は、Binanceの公式Xアカウント(@binance)、Binanceアプリ内の通知、および公式アナウンスページのみを基準とします。何一氏も投稿の中で、ユーザーに対し、公式チャネルのみに頼るよう注意を促しています。
- 「補償申請」や「緊急出金」のリンクはクリックしないでください:Binanceは、ユーザーが自ら申請する必要がある補償手続きについて、これまで一切公表していません。ログインや認証コードの入力、ウォレットの接続を求めるリンクは、すべてフィッシング詐欺と見なしてください。
- 認証コード、パスワード、秘密鍵を誰にも教えないでください。Binanceのカスタマーサポートから、これらの情報を求めるメッセージが送られてくることはありません。
- 停止期間中はBinanceへの入金を行わないでください:公式により入金が停止されており、この期間中に送金された資産は即時反映されない可能性があります。
- 口座履歴の保存:アプリ内でスクリーンショットを撮り、現在の資産明細や直近の取引履歴を保存しておくと、後日確認する際に便利です。
- 出所不明の「アカウントのアップグレード」や承認リクエストには署名しないでください。今回の事件の核心は、まさに EIP-7702 による承認にあります。自分のウォレットに、委任やスマートアカウントのアップグレードを求めるリクエストが届いた場合、その出所を確認するまでは署名しないでください。
上記の手順を完了したら、Binanceが出金再開の予定を発表するのを待つことができます。何一氏は投稿の中で、Binanceはまずセキュリティスキャンが完了し、セキュリティ上のリスクがないことを確認してから出金を再開すると述べています。出金が再開されたら、各自の状況に応じて、資産を現地の認可を受けた取引所(例えば Futuhui証券)または自己管理型ウォレット。
Binanceの盗難事件の経緯
以下の時刻はUTC+8(香港、台湾、シンガポール、マレーシア時間)を基準とし、UTC時間も併記しています。データはイーサリアムのオンチェーン取引記録および公式アカウントの投稿に基づいています。
| UTC+8 | UTC | 出来事 |
|---|---|---|
| 10-28 15:39 | 10-28 07:39 | 攻撃者のアドレスは、最初にTornado Cash経由で約0.1 ETHを受け取り、その後さらに2回受け取った。 |
| 10月29日 21:51~10月30日 00:47 | 10月29日 13:51~16:47 | 攻撃者は、自身が管理する3つのウォレットで「委託+送金」の流れをリハーサルした |
| 10-29 23:59 | 10-29 15:59 | ウォレットを空にするための「sweeper」コントラクトを展開する |
| 10-30 04:20:59 | 20:20:59 | 1回の取引で、Binance 14の秘密鍵で署名された50件のEIP-7702承認が含まれており、そのうち1件が有効となっている |
| 10-30 04:24:23 | 20:24:23 | 攻撃者による資金流出:167,464 ETH、約16.15億USDT、および60種類以上のトークンが流出した |
| 10-30 04:41:23 | 20:41:23 | Binance 14 から別のウォレット(Hot Wallet 34)へ 7.8 億 USDC が送金され、18 分後にさらに 4,300 万 USDC が送金された。 |
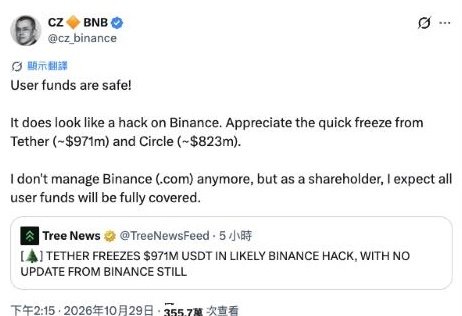
| 10-30 05:15 | 21:15 | CZが「Binanceがハッキングされたようだ」と投稿、ユーザーの資金の安全性について |
| 10-30 05:29 | 21:29 | Binanceの最初の声明:「調査中」、「ユーザーの資金は完全に安全です」 |
| 10月30日 05:36 以前 | 21:36より前 | Tetherは15億6700万USDT以上を凍結すると発表し、Circleは8億USDC以上を凍結すると発表した。 |
| 10-30 05:44 | 21:44 | 攻撃者が再びBinance 14の残高をゼロにし、約2億USDTを流出させた |
| 10-30 06:33 | 22:33 | Binance、出金の一時停止を発表 |
| 10-30 06:39 | 22:39 | 攻撃者は新たな受取アドレスに切り替え、Binance 14から資産の引き出しを続けている |
| 10-30 07:22 | 23:22 | Binance:25.4億米ドルの凍結を確認 |
| 10-30 07:56 | 23:56 | 攻撃者は最後に、Binance 14から約2,962 ETHを送金した。 |
| 10-30 08:13 | 00:13 | Binanceは損失の全額を負担すると発表し、入出金を同時に停止した |
| 10-30 08:14 | 00:14 | Arbitrumのセキュリティ委員会、攻撃者の資産約3,050万米ドルを凍結 |
| 10-30 08:52 | 00:52 | Binance:約30億米ドルの凍結を確認 |
| 10-30 09:44 | 01:44 | 何一氏は、セキュリティスキャンが完了し、潜在的なリスクがないことが確認されて初めて、出金を再開すると述べた。 |
| 10-30 10:25 | 02:25 | Binanceが予備調査の結果を発表:DevOpsエンジニア1名のノートパソコンが不正アクセスを受けた可能性があり、被害総額は約63億米ドルと推定される。損失全額はSAFU基金および会社の資金で補填される。 |
最初の残高ゼロ化から最後の出金まで、攻撃者は計12回にわたりBinance 14を呼び出し、その間約3時間半にわたり、Binanceは出金を一時停止していた。
損失額および凍結額:確認済みのものは何か
総損失:当局の推計によると約63億米ドル
BinanceはUTC+8の10月30日午前10時25分、この事件による総被害額は推定で約63億米ドルであると発表した。これは公式による初の損失額であり、あくまで推定値であり、ブロックチェーン上の明細は示されていない。公式発表に先立ち、各方面による推定値は以下の通りであった:
| 見積もりの根拠 | 数字 | 説明 |
|---|---|---|
| Binance 公式サイト | 約63億米ドル | 総影響を推定。チェーンごとの内訳は記載されていない。 |
| チェーン分析 | 59.12億米ドル | 盗難時の時価に基づいて計算する |
| アーカム | 58.4億米ドル | 攻撃主体として指定されたアドレスの保有総額は、確定損失とは一致しない |
| オンチェーン統計 | 55.7億米ドル | イーサリアム 35.1億、ビットコイン 14.4億(18,270 BTC)、トロン 6.3億 |
| Blockaid | 55億米ドル | イーサリアム、Arbitrum、Avalanche、Optimism、ビットコイン、およびTronに関連する |
| Glassnode | 53億米ドル |
各社の数値に食い違いが見られるが、その原因としては、集計時期の違いや、集計対象となった一部のウォレットが必ずしも当該事象に関連しているとは限らないことが挙げられる。ビットコインおよびTronの一部については、現時点で公開アドレスや取引記録がなく、Binanceも確認していない。
イーサリアムメインチェーン:直接照合可能な部分
以下の数値は、イーサリアムブロックチェーン上の取引記録に基づくものです:
| 資産 | 数量 | 行き先 |
|---|---|---|
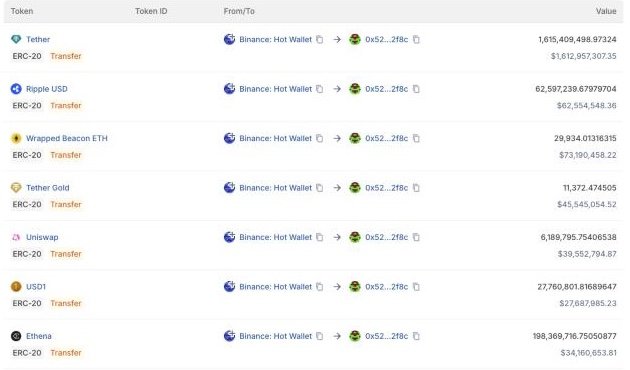
| USDT | 約18.2億 | Binance から 14 回に分けて、メインの受取アドレスへ送金されました |
| 米ドルセンター | 8.23億 | Binance Hot Wallet 34 からメインの受取アドレスへ送金 |
| ETH | 約17万2600枚 | Binance 14 から送金され、そのうち約 3,090 枚が 2 番目の受取アドレスに送金された。 |
| その他のトークン | RLUSD 約6,260万、USD1 約2,776万、XAUT 約1.14万枚、UNI、ENA、PEPE、LINK、AAVE、ONDO など | 主な受取先住所 |
また、別の分析によると、Binance 16ウォレットから約28,006 ETHが同一のアドレスへ一括で送金されたほか、Arbitrum、Optimism、Avalanche上でも、ホットウォレットからARB、OP、AVAXなどの資産が送金されたという。
凍結された資産
| 凍結側 | 金額 | 説明 |
|---|---|---|
| Binance 公式による総数確認 | 約30億米ドル | UTC+8 10月30日 08:52に発表され、07:22時点では25.4億米ドルであった。 |
| テザー | 15.67億USDTを超える | テザーの最高経営責任者(CEO)パオロ・アルドイノ氏が発表した |
| Circle | 8億USDCを超える | CircleのCEO、ジェレミー・アラール氏は、法執行機関と連携して凍結措置を講じたと述べた。オンチェーン上の主要な受取アドレスには8億2300万USDCが保有されていた。 |
| リップル | 何一はおよそ2億元と推定される | リップルは具体的な数値を公表していない |
| ワールド・リバティ・ファイナンシャル | 2,700万米ドル¹ および 4,800万WLFI(約200万米ドル) | |
| Arbitrum セキュリティ委員会 | 約3,050万米ドル | 7,460万ARBおよび8,425 ETH |
| パクソス | PAXG、数量は非公表 |
また、CoinbaseのCEOであるブライアン・アームストロング氏は、Coinbaseが影響を受けたウォレットへの送金を遮断したと述べた。
凍結できず、依然として移動している資産
ステーブルコインには発行者が凍結できるものがありますが、ETH、BTC、ARB、OP、AVAX などの資産にはその機能がありません。本稿執筆時点では:
- 攻撃者のETH集中アドレスには約197,460 ETHが保有されており、1ETHあたり約2,200ドルと換算すると、その価値は約4億3,500万ドルに相当する。
- メインの受取アドレスおよびセカンドの受取アドレスでは、依然としてUniswap、1inch、SushiSwapなどの分散型取引所を通じて、LDO、ETHFI、COMP、1INCHなどのトークンをETHに交換している。オンチェーン分析アカウント「Lookonchain」の集計によると、攻撃者はUNI、ENA、PEPE、LINK、AAVE、ONDO、WLDを約70,480 ETHに交換した。
- メインの受取アドレスには合計で約18.2億USDTが送金され、現在残高は約11.75億USDTとなっています。つまり、凍結前に約6.4億USDTが送金されており、これにはAaveの貸借市場に預け入れられた分も含まれています。Tetherが公表した凍結額はこの残高を上回っており、下流のアドレスも凍結されていることを示していますが、現時点では両者の数値が完全に一致していません。
攻撃手法:EIP-7702 による承認でホットウォレットの残高をゼロにする方法
EIP-7702 とは何か
EIP-7702 は、2025年5月のイーサリアム「Pectra」アップグレードで導入された機能です。これにより、通常のウォレット(EOA)が自身の秘密鍵を使用して承認に署名し、スマートコントラクトのコードを指定することで、そのウォレットは当該コントラクトのロジックに従って動作するようになります。本来の目的は、通常のウォレットでもバッチ取引や手数料の代行支払いといったスマートアカウント機能を利用できるようにすることです。
この権限には2つの特徴があり、それこそが今回の攻撃の鍵となっている:
- 指定されたnonceに対してのみ有効:nonce はウォレットのトランザクションカウンターであり、トランザクションを1件送信するごとに1ずつ増加します。承認は、トランザクションがブロックチェーンに記録される瞬間、かつ nonce が正確に一致した場合にのみ有効となります。
- 発効後は継続して維持される:委任は自動的に失効することはありません。削除するには、同じ秘密鍵を使用してゼロアドレスを指す新たな委任を再度署名する必要があります。単に秘密鍵を交換するだけでは不十分です。
従来の「承認」とのリスクの違い
多くのユーザーにとって、「承認」という概念はトークンの「Approve(承認限度額)」から連想されるものですが、両者の影響範囲には大きな違いがあります:
| 項目 | 従来の承認(ERC-20 承認) | EIP-7702 承認 |
|---|---|---|
| ライセンスの付与先 | あるトークン契約において、特定のアドレスがそのトークンを利用できるように指定されている | ウォレット全体について、ウォレットのコードをあるスマートコントラクトに向ける |
| 影響範囲 | 当該トークンに限り、承認された限度額まで | ウォレット内のすべてのETHおよびトークン(今後送金される資産を含む) |
| 有効期限 | 利用限度額が使い切られるか、0にリセットされるまで | 同じ秘密鍵を使用して新しい授権(例えば、ゼロアドレスを指すもの)に署名するまで |
| 乱用による結果 | 当該トークンの承認枠の損失 | ウォレットの実行権限を一時的にその契約に委ねると、資産が繰り返し引き出されてしまう可能性がある |
EIP-20 仕様における「Approve」の定義は、指定されたアドレスに対し、「指定された金額を上限として、アカウントから複数回引き出しを行うこと」を許可するものであり、その範囲は当該トークン契約に限定される。一方、EIP-7702 仕様では、指定されたコードに対し「アカウントへの無制限のアクセス権」を付与することが明記されている。
今回の事件は、まさにこの違いを如実に示している。Blockaidは、委託が発効した後も「その後に入金された資金も依然として盗まれる可能性がある」と指摘している。オンチェーン記録によると、攻撃者は最初の資金引き出しから約3時間半の間に、Binance 14を経由して計11回にわたり送金を行い、その中には最初の引き出し後に振り込まれた資産も含まれていた。その間、新たな署名を取得する必要は全くなかった。言い換えれば、一度承認が有効になれば、それだけでホットウォレット全体を継続的に制御し続けることが可能になる。
設計上のリスクと今回の事件の核心
次の2つのことを区別する必要があります:
- 協定そのもの:EIP-7702 仕様が確定(Final)しました。今回のオンチェーン承認は、完全に仕様に従って動作しています。50件の承認にはすべて Binance 14 の有効な署名が含まれており、受け入れられたものは、その時点の nonce に正確に一致していました。現時点での各分析では、EIP-7702プロトコル自体に脆弱性が存在するという指摘はされていない。
- 設計上のリスク:EIP-7702の影響範囲は広く、仕様書でも、不適切な設計の委任契約により、悪意のある者が署名者のアカウントを「ほぼ完全に制御」できる可能性があることが指摘されており、アプリケーションはユーザーに承認の署名を依頼できると想定すべきではないと明記されている。つまり、この種の署名要求に対する責任は、ウォレットおよび署名プロセスに帰属する。
- 今回の事件の核心:問題は、攻撃者がどのようにしてBinance 14の承認署名を入手したかという点にある。EIP-7702により、残高のゼロ化プロセスはより迅速かつ広範囲に行えるようになったが、署名そのものがどこから来たのかが、この事象の原因を決定づける鍵となる(詳細は後述)。
したがって、今回の事案は、署名プロセスの管理が不十分だった場合にどれほどの損失が生じ得るかを示しているに過ぎず、これだけでEIP-7702自体の是非を判断するには不十分である。
攻撃の4つのステップ
- 資金とコントラクトの準備:攻撃者はTornado Cashを通じて手数料として約0.29 ETHを3回に分けて受け取り、自分だけが呼び出せるスイーパーコントラクトをデプロイし、まず自身の3つのウォレットでリハーサルを行った。
- 承認署名の取得:攻撃者は、Binance 14の秘密鍵で署名された50件の承認を所持しており、その内容はすべて「Binance 14のコードを攻撃者のスイーパー契約に向ける」というものだ。
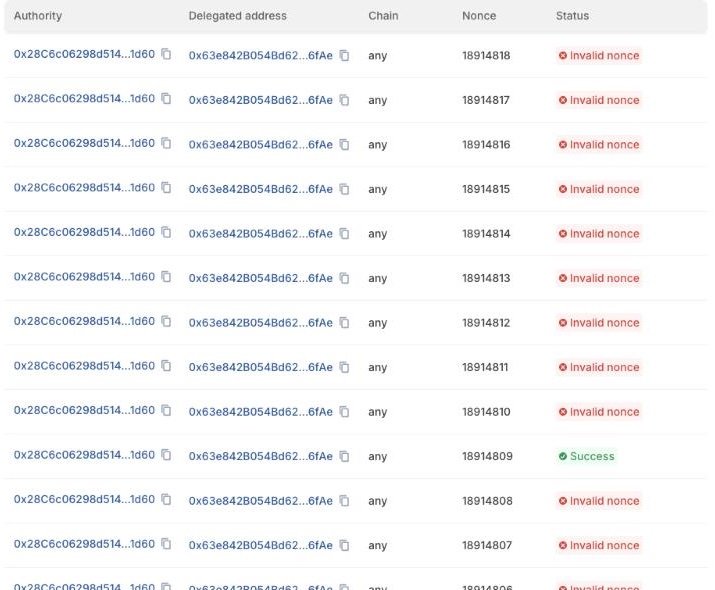
- nonceのヒット:Binance 14はホットウォレットとして、絶えず取引を送信しており、nonceは絶えず変動している。攻撃者は、取引がブロックチェーンに記録される瞬間のnonceを把握できていなかったため、nonce 18,914,775 から 18,914,824 までの50件の承認を1つの取引にまとめました。その結果、nonce 18,914,809 が一致し、残りの49件は無効となった。
- ウォレットの空っぽ化:承認が有効になってから3分24秒後、攻撃者はsweeperコントラクトの`sweep()`関数を呼び出し、Binance 14のETHおよび60種類以上のトークンを一括で転送した。委任が維持されていたため、攻撃者はその後も何度も戻ってきて、ウォレットに新たに流入した資産を転送し続けた。
もう1つ注目すべき点は、Hot Wallet 34がプロキシ契約ウォレットであり、攻撃者がBinance 14を経由してそこから8.23億USDCを流出したことから、Binance 14がこのウォレットに対する操作権限を持っていたことが示唆される。言い換えれば、1つのホットウォレットが侵害されたことで、それが管理する他のウォレットにも連鎖的な影響が及んだということだ。
秘密鍵が盗まれたのか、それとも署名システムが悪用されたのか
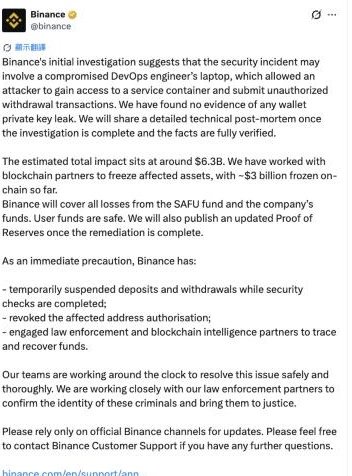
Binanceは、UTC+8の10月30日午前10時25分、予備調査結果を公表した。この事件は、あるDevOpsエンジニアのノートパソコンが不正アクセスを受け、攻撃者がこれを利用してサービスコンテナ(service container)に侵入し、不正な出金取引を送信した可能性があるとされている。Binanceは、現時点でウォレットの秘密鍵が漏洩した証拠は確認されていないとし、詳細な技術的事後報告については、調査が完了し、事実関係が確認された後に公表するとしている。
公式発表に先立ち、業界内ではすでに2つの見解が示されていた。ブロックチェーンセキュリティ企業Blockaidの公開レポートでは、これは「key compromise」(秘密鍵の盗用)であると明記されていたが、BlockaidのCEOであるIdo Ben-Natan氏はその後、取引署名システムが悪用された可能性が高いという見解を示し、「秘密鍵の漏洩とは考えていない」と述べた。一方、ArkhamのCEOであるMiguel Morel氏は、現時点の情報では判断するには不十分だと考えている。
Blockaid が観測した 50 個の連続した nonce に対する「当てずっぽう」の手法は、「署名システムが悪用された」という見解を裏付ける主要な手がかりである:もし攻撃者が平文の秘密鍵を直接保有している場合、理論上はいつでもBinance 14のその時点のnonceを読み取り、唯一正しい承認を署名して送信することが可能であり、50件分をまとめて事前署名して運任せにする必要はない。nonceの全範囲を事前署名していることは、攻撃者が特定の署名プロセスを経由してのみ署名を取得でき、署名と取引送信の間に時間差があることを示唆している。
しかし、異なる見解もある。オンチェーン研究者の0xQuitは当初、攻撃者は秘密鍵を保有しておらず、承認署名のみを保持している可能性があると見なしていたが、その後、次のように修正した:攻撃者は通常の取引を通じてビットコインとTron上の資産を同時に送金しており、秘密鍵を直接取得するか、少なくとも取引に署名する十分な権限を持っているようだ。EIP-7702の使用は単に便宜上のものであり、50個の連続したnonceは単なる保険措置に過ぎない。
Binanceの予備調査結果は、BlockaidのCEOの見解に近いものでした。問題は、秘密鍵そのものの漏洩ではなく、社内設備やシステムへの侵入にあったということです。ただし、公式発表では「可能性がある」という表現が用いられており、攻撃者がどのようにしてサービスコンテナを通じて50件のEIP-7702承認署名を入手したのかについては、技術的な事後報告による説明を待つ必要がある。
一般的なウォレットユーザーへの注意
今回悪用されたのは取引所のホットウォレットでしたが、同様の認証メカニズムはすべてのイーサリアムの一般ウォレットにも適用されます。以下は、ウォレットを自身で管理しているユーザーに当てはまるポイントです:
- 「アカウントのアップグレード」を装った署名要求には注意してください。ウォレットに「アカウントのアップグレード」「スマートアカウントの有効化」「委任実行」などの要求が表示された場合は、まずその要求を表示しているウェブサイトやアプリが、ご自身が意図して開いた公式サービスであることを確認してください。出典が確認できない場合は、署名しないでください。
- 署名タイプの区別:「Approve」による承認では通常、トークンの名称と上限額が明記されます。一方、EIP-7702による承認は特定のコントラクトアドレスを指定するものであり、ウォレット全体に影響を及ぼすため、リスクの範囲は「Approve」よりもはるかに広くなります。
- 自分のウォレットに委任設定があるかどうかを確認する:ブロックチェーンエクスプローラーで自分のアドレスを開き、アカウントが特定のコントラクトに委任されていると表示されている場合、またはコードが `0xef0100` で始まっている場合は、EIP-7702 による委任が設定されていることを意味します。
- 不明な委任の削除:EIP-7702 仕様に従い、同じウォレットを使用してゼロアドレス宛ての承認に署名することで、委任を削除できます。ウォレットに委任の取り消し機能がある場合は、その機能を利用することも可能です。
処理を行う前に、少額の資産が入ったウォレットを使って手順に慣れておくとよいでしょう。ウォレットに不明な依頼がないことを確認した上で、日常的に「承認(Approve)」を行う際も、実際に必要な金額のみを承認するようにしてください。
Binanceの対応:公式発表のまとめ
Binance 公式アカウント
- UTC+8 05:29:セキュリティ上の問題が発生する可能性があることを認識しており、現在調査中である。ユーザーの資金は安全である。
- 06:33:出金を一時停止します。セキュリティ上の問題が完全に解決された後に再開されます。
- 07:06:Binance Alphaの取引を一時停止します。
- 07:22:世間で流布されている「18億米ドルの凍結」という数字について、実際には25.4億米ドルの凍結が確認されたと明らかにした。
- 08:13:損失の全額を負担することを発表し、入出金を一時停止するとともに、法執行機関と協力し、調査完了後に詳細な事後報告書を公表する。
- 08:52:約30億米ドルの凍結が確認された。引き続き、法執行機関、発行者、ブロックチェーン分析企業と連携して追跡調査を行っている。
- 10:25:予備調査結果が公表され、本件はDevOpsエンジニア1名のノートパソコンへの不正アクセスが関与している可能性があると指摘された。現時点では秘密鍵の漏洩は確認されていない。総被害額は約63億米ドルと推定され、約30億米ドルが凍結されている。SAFU基金および自社資金により損失全額を負担する。影響を受けたアドレスの権限はすでに無効化済み。調査完了後に技術的な事後報告書を公表し、修復完了後には更新された証明(Proof of Reserve)を公表する。
CZと何一
CZは直ちに投稿を行い、「Binanceがハッキングされたようだ」と指摘し、自身はもはやBinance.comを運営していないが、株主として、すべてのユーザーの資金が全額補償されることを期待していると述べた。その後、彼は主にTether、Circle、Ripple、World Liberty Financial、Arbitrumによる資産凍結のニュースをリポストし、感謝の意を表した。
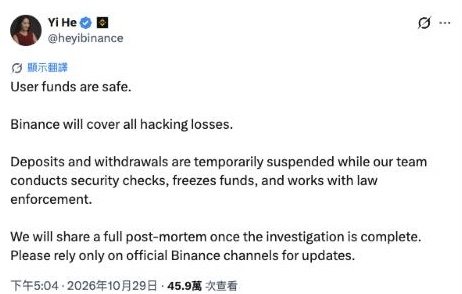
何一氏の投稿は公式見解と一致している。すなわち、ユーザーの資金は安全であり、Binanceが盗難による損失の全額を負担し、入出金停止期間中はセキュリティチェックと資金の凍結が行われること、またユーザーには公式チャネルのみを利用するよう注意喚起している。
その他の機関
- Binance.USは、自社が独立したプラットフォームであり、顧客の資金およびサービスは通常通り運営されていると表明した。
- Bybitは、影響を受けていないと表明した。
- Aaveは、DAOが運営するV3およびV4マーケットを予防的に凍結したが、契約には影響がなく、ポジションは引き続き十分な担保でカバーされていると述べた。
- マーケットメイカーのWintermuteは、Binanceに対するエクスポージャーが純資産の20%未満であると述べ、GSRは5%未満であると述べた。
現時点でまだ公表されていない事項
- 入金および出金の再開時期
- 最終的な損失額(現時点では、当局の推計によると約63億米ドルのみ)
- 攻撃者の身元
- SAFUファンドと会社の資金は、それぞれどの程度の割合を負担するのか
- 技術事後報告および更新された備蓄証明書
ある分析によると、資金が流出したウォレットは、Binanceの「準備金証明」に記載されているウォレットに属するものであるという。Binanceは、復旧完了後に更新された準備金証明を公開すると述べており、その時点で盗まれた資産が補填されたかどうかを確認できるようになる。
過去の大型仮想通貨盗難事件との比較
| 出来事 | 時間 | 損失 | 手法 | 要因/結果 |
|---|---|---|---|---|
| Binance(今回) | 2026年10月 | 当局の推計では約63億米ドル | 現時点では、DevOpsエンジニアのノートパソコンへの不正アクセスが関与している可能性が指摘されている。EIP-7702の承認+sweeper契約 | 原因不明。約30億米ドルが凍結されており、SAFU基金および会社の資金により補償が行われている。 |
| バイビット | 2025年2月 | 約15億米ドル(約40万ETH) | ウォレットサービスプロバイダーの開発者アカウントを不正アクセスし、署名者に悪意のある取引を承認させる | 米連邦捜査局(FBI)は、これを北朝鮮の仕業だと断定した |
| Ronin クロスチェーンブリッジ | 2022年3月 | 約6億米ドル | 検証者の秘密鍵を取得する | FBIは北朝鮮の「ラザルス」の仕業と断定した |
| Poly Network | 2021年8月 | 約6億1000万米ドル | クロスチェーン契約の脆弱性 | 攻撃者は2週間以内にほぼすべてを返還した |
| バイナンス | 2019年5月 | 7,000 BTC(当時約4,000万米ドル) | APIキーおよび二段階認証情報が盗まれた | SAFU基金による補償 |
Binanceの公式推計(約63億米ドル)によると、今回の事件は仮想通貨史上、最大規模の盗難事件となる見込みだ。イーサリアムメインネット上で直接確認可能なステーブルコイン(約18.2億USDTおよび8.23億USDC)のみを計上したとしても、その金額はBybit事件を上回っている。
BlockaidのCEOは、今回の件がBybitの事件と「非常に似ている」と述べた。いずれもスマートコントラクトの脆弱性によるものではなく、取引の署名プロセスで問題が発生したものである。また、オンチェーンでの準備作業の手口は北朝鮮関連の攻撃と類似しているとしたが、現時点ではどの機関も正式な犯行声明を出していない。
未解決の問題
- 承認署名の取得方法:Binanceは当初、DevOpsエンジニアのノートパソコンが侵害された可能性があり、攻撃者がサービスコンテナを介して無許可の出金取引を送信したと指摘している。現時点では秘密鍵の漏洩は確認されていない。しかし、攻撃者がこの方法でどのようにして50件のEIP-7702承認署名を入手したのかについては、事後技術報告書による説明を待つ必要がある。
- ビットコインおよびTronの流出状況:EIP-7702では、イーサリアム系チェーンからの流出についてのみ説明されています。当局は、攻撃者が不正な出金取引を送信したと指摘しているが、チェーンごとの内訳は明らかにされていない。約18,270 BTCおよび約6.3億米ドル相当のTron資産については、依然として公開アドレスが特定されていない。
- 影響を受けたウォレットの数:Blockaidによると、11個のホットウォレットの秘密鍵が影響を受けたとのことだが、Binanceからは回答がない。
- 委任がいつ取り消されたか:Binanceは、影響を受けたアドレスの権限を取り消したと表明しており、オンチェーンデータからもBinance 14には現在委任コードが存在しないことが確認できるが、取り消しの時刻は公表されていない。委任は少なくとも3時間半にわたって維持されていた。
- 凍結額の数字が一致しない理由:Binanceは約30億米ドルと公表しているが、その他の統計では23億~28.3億米ドルの範囲となっている。何一氏はRippleが約2億を凍結したと指摘しているが、チェーン上で転送されたRLUSDは約8,850万枚にとどまっている。
- 出金の再開時期:公式なスケジュールは未定。
よくある質問
Binanceで盗難事件が発生しましたが、Binanceに預けている資金は安全ですか?
Binance、CZ、および何一氏は、ユーザーの資金は安全であると表明しており、BinanceはSAFU基金および会社の資金を用いて、盗難による損失の全額を負担すると述べた。盗難に遭ったのはBinanceが自ら管理するホットウォレットであり、個々のユーザー口座ではない。また、Binanceは復旧完了後に更新された準備金証明を公開すると述べており、ユーザーはその時点で資産が補填されているかどうかを確認できるようになる。
Binanceの出金はいつ再開されますか?
公式なスケジュールは未定です。Binanceは、セキュリティ上の問題が完全に解決されてからサービスを再開すると述べており、何一氏も、まずセキュリティスキャンを完了し、潜在的なリスクがないことを確認してから出金を再開すると述べています。Binanceの公式チャネルによる発表のみを参考にしてください。「優先出金」を謳うリンクを信用しないでください。
EIP-7702とは何ですか?一般的なウォレットユーザーに影響はありますか?
EIP-7702 により、一般的なウォレットは秘密鍵で承認に署名した後、特定のスマートコントラクトのロジックに従って動作するようになります。現時点での各分析では、EIP-7702 プロトコル自体に脆弱性があるとは指摘されておらず、鍵となるのは、攻撃者が Binance のホットウォレットによる署名承認を取得した点にあります。一般ユーザーにとってのリスクは、悪意のある承認を騙されて署名してしまう点にある。単一のトークンのみに影響する「Approve」とは異なり、EIP-7702の承認が有効になると、ウォレット全体の実行権限が指定されたスマートコントラクトに委譲され、手動で取り消すまでその状態が続く。したがって、「アカウントのアップグレード」「スマートアカウントの有効化」「実行の委任」といった署名要求を受け取った際は、まずその出所を確認する必要があります。
凍結された資金は取り戻せるのでしょうか?
凍結されたUSDTやUSDCなどのステーブルコインは、攻撃者によって引き出されることはできなくなっています。今後、これらが返還されるかどうか、またどのように返還されるかは、発行元、法執行機関、およびBinanceの対応手続き次第ですが、現時点では公表されていません。ETHやBTCなど、発行元が存在しない資産は凍結できないため、回収は困難です。
ホットウォレットとコールドウォレットの違いは何ですか?
ホットウォレットは、常にインターネットに接続されており、日常的な入出金に利用されるウォレットです。処理速度は速いですが、攻撃の標的になりやすいという特徴があります。一方、コールドウォレットは秘密鍵をオフラインで保管するため、安全性は高いですが、送金には時間がかかります。取引所は通常、資産のごく一部のみをホットウォレットに保管しています。一部の地域の規制当局はこれについて明確な要件を定めており、例えば香港証券先物委員会(SFC)は、認可を受けた仮想資産取引プラットフォームに対し、顧客の仮想資産の少なくとも98%をコールドウォレットに保管することを義務付けています。
情報源
- Binance 公式発表:セキュリティインシデントに関する最新情報(予備調査結果);公式Xアカウントの投稿:予備調査の結果、最初の声明、出金の一時停止、25.4億米ドルを凍結、損失の全額を負担する、約30億米ドルを凍結
- CZ X の投稿:x.com/cz_binance
- 何一 X の投稿:損失の全額を負担する、テザーの凍結、Circleの凍結、リップルの凍結、WLFI 凍結、出金再開の手順
- イーサリアム上の取引:EIP-7702 承認取引、取引をすべてクリアする、7.8億USDCの取引、攻撃者のアドレス、ETHの集中アドレス
- Blockaid:事案報告、nonce に関する分析スレッド
- ZachXBT:Arbitrumの凍結
- アーカム:Binanceハッカーの実体
- Lookonchain:攻撃者によるトークン売却の統計
- EIP-7702 仕様:eips.ethereum.org
- EIP-20(ERC-20)規格:eips.ethereum.org
- Blockaid:sweeper 契約分析スレッド
- 0xQuit:攻撃者の権限に関する新たな見解
本記事の情報は、UTC+8 時間の2026年10月30日正午12時(UTC 10月30日 04:00)時点で確認されたものです。事態は依然として進行中であり、数値は当局による発表に伴い更新される可能性があります。
次のステップ
認可を受けた証券会社を通じて仮想通貨の売買を行いたい場合は、まず以下をお読みください 富途の口座開設ガイド、口座開設の手順をご確認ください。口座開設後、仮想通貨を自分のウォレットに送金したい場合は、こちらをご参照ください。 富途の入出金ガイド。
免責事項
この記事の内容は参考のためのものであり、投資家は、独自の判断を行使し、慎重かつ自己責任で投資する必要があり、この記事は、この記事の内容を共有するためのものであり、投資助言とみなされるべきではなく、Monsterblockhkの視点や立場を表すものではありません、すべての情報と時間の判断の特定の日付の見解。また、本ウェブサイトに、香港で仮想資産取引プラットフォームを運営するライセンスをまだ取得していない仮想資産取引プラットフォームに関わるコンテンツ(文章紹介、写真、プロモーション、イベント等を含むが、これらに限定されない)がある場合、それらは香港特別行政区外のユーザーにのみ提供されます。
香港の反マネーロンダリングおよびテロ資金供与対策(改正)条例2022によると、2023年6月1日以降、香港で営業している、または香港の投資家に対して積極的にサービスを宣伝しているすべての集中型仮想資産取引プラットフォームは、SFCの免許を受け、規制されることになり、関連する無免許の活動は犯罪となります。法律の詳細については、SFCのウェブサイトを参照されたい。