바이낸스 해킹 사건의 핵심
2026년 10월 29일 밤(UTC), 즉 홍콩, 대만, 싱가포르 등 UTC+8 지역의 10월 30일 새벽, 세계 최대 암호화폐 거래소 바이낸스(Binance)의 여러 핫월렛에서 자금이 모두 인출되었다. UTC+8 기준 10월 30일 정오 12시 현재, 확인된 주요 내용은 다음과 같습니다:
- 손실 규모: 바이낸스 측은 이번 사건으로 인한 총 피해 규모를 약 63억 달러로 추산했다. 앞서 분석 기관들은 약 53억~59억 달러로 추산했으며, 체인애널리시스(Chainalysis)는 59.12억 달러로 추산했다. 이더리움 메인넷에서 직접 확인할 수 있는 부분만 따져도 약 18.2억 USDT, 8.23억 USDC 및 약 17.3만 ETH가 포함되어 있다.
- 공격 기법: 공격자는 바이낸스 핫월렛의 개인 키로 서명된 50개의 EIP-7702 승인을 확보한 뒤, 핫월렛의 실행 권한을 자신이 배포한 스마트 계약에 넘겨 한 번에 자산을 빼돌렸다. 바이낸스의 초기 조사 결과에 따르면, 이번 사건은 한 DevOps 엔지니어의 노트북이 해킹당한 것과 관련이 있을 가능성이 있으며, 현재로서는 지갑 개인 키 유출에 대한 증거는 발견되지 않은 것으로 나타났다.
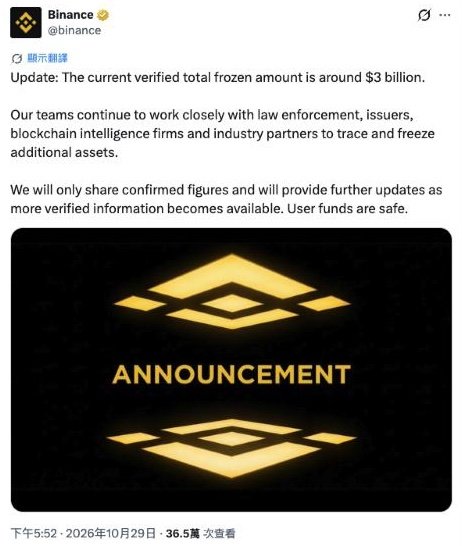
- 진척 상황 동결: 바이낸스 측은 약 30억 달러가 동결된 사실을 확인했으며, 이는 주로 테더(Tether)가 동결한 USDT와 서클(Circle)이 동결한 USDC라고 밝혔다.
- 공식 조치: 바이낸스는 모든 입금 및 출금을 일시 중단하고, 영향을 받은 주소에 대한 권한을 취소했으며, SAFU 기금과 회사 자금을 통해 모든 손실을 보상하고 사용자 자금의 안전을 보장하겠다고 밝혔으며, 조사가 완료된 후 기술 사후 보고서와 업데이트된 준비금 증명을 공개할 것이라고 밝혔다.
- 아직 이동 중인 자산: ETH 등 발행 주체가 동결할 수 없는 자산은 여전히 공격자의 손에 있으며, 공격자는 다른 토큰을 탈중앙화 거래소를 통해 ETH로 교환하고 있다.
사건은 여전히 진행 중이며, 아래 수치는 모두 기사 작성 시점을 기준으로 한 것입니다. 최신 소식은 바이낸스 공식 채널을 통해 확인해 주시기 바랍니다.
거래소의 핫 월렛 사고로 인해 많은 독자들이 자산을 어디에 보관할지 다시 고민하게 되었습니다. 많은 지역에서 라이선스를 보유한 플랫폼이 고객 자산을 어떻게 보관해야 하는지에 대해 명확한 요건을 두고 있습니다. 예를 들어, 홍콩 증권선물위원회(SFC)는 라이선스를 보유한 가상자산 거래 플랫폼이 고객 가상자산의 최소 98%를 콜드 월렛에 보관해야 한다고 규정하고 있습니다. 플랫폼을 선택할 때는 먼저 해당 플랫폼이 귀하의 거주 지역에서 라이선스를 보유하고 있는지, 고객 자산을 어떻게 보관하는지 확인해 볼 수 있습니다. 라이선스를 보유한 증권사를 통해 BTC, ETH를 매매하고 싶다면 푸투 증권(홍콩 증권선물위원회(SFC) 라이선스 보유 증권사, 계좌 개설 자격 및 거래 가능한 암호화폐 종류는 플랫폼에 표시된 내용을 기준으로 함)을 참고할 수 있습니다:
바이낸스 사용자들은 지금 어떻게 해야 할까요?
바이낸스(Binance)는 현재 입금 및 출금을 일시 중단하여, 사용자는 당분간 자산을 인출할 수 없습니다. 이 시기에 가장 큰 위험은 대개 사건 자체가 아니라, 사건을 빌미로 사기를 치는 피싱 메시지입니다. 현재 취할 수 있는 조치는 다음과 같습니다:
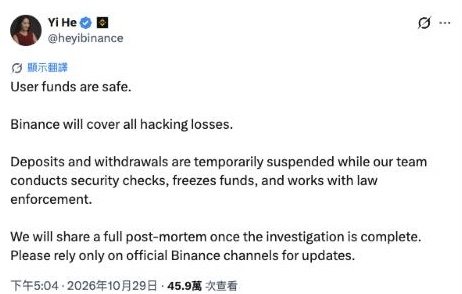
- 공식 채널만 확인하세요: 최신 소식은 바이낸스 공식 X 계정(@binance), 바이낸스 앱 내 알림 및 공식 공지 페이지만을 기준으로 합니다. 허이(何一)는 게시물을 통해 사용자에게 공식 채널만을 신뢰할 것을 당부했습니다.
- “보상 신청” 또는 “긴급 출금” 링크를 클릭하지 마십시오: 바이낸스는 현재까지 사용자가 직접 신청해야 하는 보상 절차를 발표한 적이 없습니다. 로그인, 인증 코드 입력 또는 지갑 연결을 요구하는 모든 링크는 피싱으로 간주해야 합니다.
- 누구에게도 인증 코드, 비밀번호 또는 개인 키를 알려주지 마십시오. 바이낸스 고객 지원팀은 이러한 정보를 요청하기 위해 먼저 메시지를 보내지 않습니다.
- 중단 기간 동안 바이낸스로 입금하지 마십시오: 공식적으로 입금이 중단되었으며, 이 기간 동안 입금된 자산은 즉시 반영되지 않을 수 있습니다.
- 계좌 내역 저장: 앱 내에서 스크린샷을 찍어 현재 자산 내역과 최근 거래 내역을 저장해 두면, 나중에 확인하기 편리합니다.
- 출처를 알 수 없는 ‘계정 업그레이드’나 승인 요청에는 서명하지 마십시오: 이번 사건의 핵심은 바로 EIP-7702 승인입니다. 본인의 지갑에서 위임이나 스마트 계정 업그레이드를 요청하는 메시지가 수신될 경우, 출처를 확인하기 전까지는 서명하지 마십시오.
위의 단계를 모두 마친 후에는 바이낸스가 출금 재개 일정을 발표할 때까지 기다리면 됩니다. 허이(何一)는 게시글에서 바이낸스가 먼저 보안 점검을 완료하고 보안상의 문제가 없음을 확인한 후에야 출금을 재개할 것이라고 밝혔습니다. 출금이 재개된 후에는 각자의 상황에 따라 자산을 현지에서 허가를 받은 플랫폼(예: 푸투 증권) 또는 자체 관리 지갑.
바이낸스 해킹 사건 타임라인
아래 시간은 UTC+8(홍콩, 대만, 싱가포르, 말레이시아 시간)을 기준으로 하며, UTC 시간도 함께 표기되어 있습니다. 자료는 이더리움 온체인 거래 기록 및 공식 계정 게시물에서 가져왔습니다.
| UTC+8 | UTC | 사건 |
|---|---|---|
| 10-28 15:39 | 10-28 07:39 | 공격자의 주소는 처음에 Tornado Cash를 통해 약 0.1 ETH를 수령한 후, 이후 두 차례에 걸쳐 추가로 자금을 수령했다. |
| 10월 29일 21:51–10월 30일 00:47 | 10월 29일 13:51–16:47 | 공격자는 자신이 통제하는 3개의 지갑에서 ‘위임 + 이체’ 절차를 시뮬레이션했다 |
| 10-29 23:59 | 10-29 15:59 | 지갑을 비우는 데 사용되는 sweeper 계약을 배포합니다. |
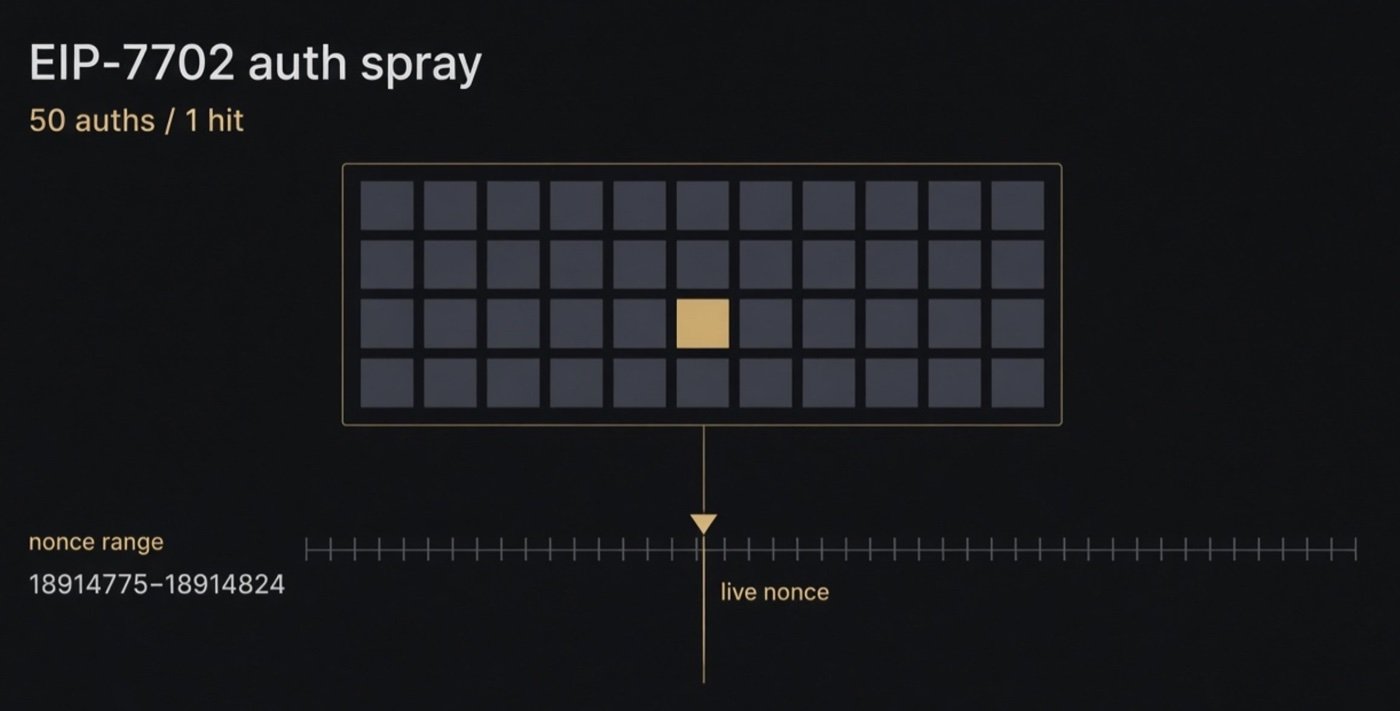
| 10-30 04:20:59 | 20:20:59 | 한 건의 거래에 Binance 14 개인 키로 서명된 50개의 EIP-7702 승인서가 포함되어 있으며, 그중 1개가 유효합니다. |
| 10-30 04:24:23 | 20:24:23 | 해커가 자산을 모두 인출: 167,464 ETH, 약 16.15억 USDT 및 60여 종의 토큰이 유출됨 |
| 10-30 04:41:23 | 20:41:23 | 바이낸스 14를 통해 다른 지갑(핫 월렛 34)으로 7억 8천만 USDC를 이체한 후, 18분 뒤에 4,300만 USDC를 추가로 이체했다. |
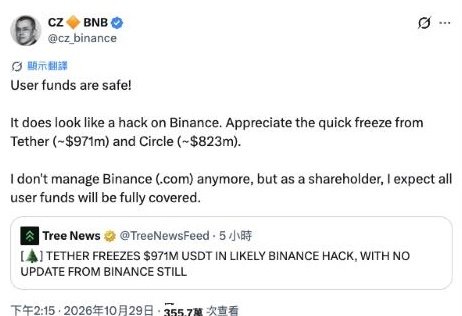
| 10-30 05:15 | 21:15 | CZ, “바이낸스가 해킹당한 것으로 보인다”는 게시물 올리며, 사용자 자금 안전에 대한 우려 |
| 10-30 05:29 | 21:29 | 바이낸스 첫 성명: 조사 중이며, “사용자 자금은 완전히 안전하다” |
| 10-30 05:36 이전 | 21:36 전 | 테더(Tether)는 15억 6,700만 USDT 이상을 동결한다고 발표했으며, 서클(Circle)은 8억 USDC 이상을 동결한다고 발표했다. |
| 10-30 05:44 | 21:44 | 해커가 다시 바이낸스 14를 비우고 약 2억 USDT를 인출했다 |
| 10-30 06:33 | 22:33 | 바이낸스, 출금 일시 중단 발표 |
| 10-30 06:39 | 22:39 | 공격자는 새로운 수취 주소로 변경하여 바이낸스 14에서 자산을 계속 인출하고 있다 |
| 10-30 07:22 | 23:22 | 바이낸스: 25.4억 달러 동결 사실 확인 |
| 10-30 07:56 | 23:56 | 공격자는 마지막으로 바이낸스 14에서 약 2,962 ETH를 인출했다. |
| 10-30 08:13 | 00:13 | 바이낸스, 모든 손실을 부담하겠다고 발표하며 입출금을 동시에 중단 |
| 10-30 08:14 | 00:14 | Arbitrum 보안 위원회, 공격자의 자산 약 3,050만 달러 동결 |
| 10-30 08:52 | 00:52 | 바이낸스: 약 30억 달러를 동결한 것으로 확인됨 |
| 10-30 09:44 | 01:44 | 허이는 보안 스캔이 완료되고 잠재적 위험이 없음이 확인된 후에야 출금을 재개할 것이라고 밝혔다. |
| 10-30 10:25 | 02:25 | 바이낸스, 예비 조사 결과 발표: 한 DevOps 엔지니어의 노트북이 해킹당한 것으로 추정되며, 총 피해 규모는 약 63억 달러로 추산되며, SAFU 기금 및 회사 자금을 통해 모든 손실을 전액 보상할 예정 |
첫 번째 자금 인출부터 마지막 자금 이체까지, 공격자는 총 12회에 걸쳐 Binance 14를 호출했으며, 이 과정은 약 3시간 반 동안 지속되었고, 이 기간 동안 Binance는 출금을 일시 중단했다.
손실 및 동결 금액: 확인된 내역은 다음과 같습니다.
총 손실: 당국 추산 약 63억 달러
바이낸스는 UTC+8 기준 10월 30일 오전 10시 25분에 이번 사건으로 인한 총 피해액이 약 63억 달러로 추정된다고 발표했다. 이는 공식적으로 발표된 첫 번째 손실 규모이며, 추정치에 불과하고 체인별로 세부 내역은 공개되지 않았다. 공식 발표 전, 각 측의 추정치는 다음과 같았다:
| 추정 출처 | 숫자 | 설명 |
|---|---|---|
| 바이낸스 공식 | 약 63억 달러 | 총 영향을 추산하였으며, 체인별로 세부 내역을 나열하지 않음 |
| 체인 분석 | 59.12억 달러 | 도난 당시 시가로 계산 |
| 아캄 | 58.4억 달러 | 공격자로 지정된 주소가 보유한 총 잔액은 확인된 손실액과 동일하지 않습니다. |
| 온체인 통계 | 55.7억 달러 | 이더리움 35.1억, 비트코인 14.4억(18,270 BTC), 트론 6.3억 |
| Blockaid | 55억 달러 | 이더리움, Arbitrum, Avalanche, Optimism, 비트코인 및 Tron과 관련된 |
| Glassnode | 53억 달러 |
각 측의 수치에 차이가 나는 이유는 산정 시점이 다르거나, 일부 집계된 지갑이 해당 사건과 관련이 없을 수도 있기 때문이다. 비트코인과 트론의 일부에 대해서는 아직 공개된 주소나 거래 내역이 없으며, 바이낸스 측에서도 이를 확인하지 않았다.
이더리움 메인체인: 직접 확인할 수 있는 부분
다음 수치는 이더리움 온체인 거래 기록에서 가져온 것입니다:
| 자산 | 수량 | 향방 |
|---|---|---|
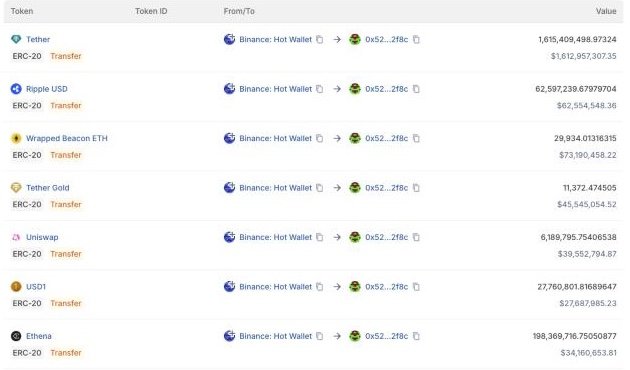
| USDT | 약 18.2억 | 바이낸스에서 14회에 걸쳐 세 번에 나눠 주 수취 주소로 이체됨 |
| USDC | 8억 2,300만 | Binance Hot Wallet 34에서 메인 수취 주소로 이체 |
| ETH | 약 17.26만 개 | 바이낸스 14에서 출금되었으며, 그중 약 3,090개가 두 번째 수취 주소로 입금되었습니다. |
| 기타 토큰 | RLUSD 약 6,260만, USD1 약 2,776만, XAUT 약 1.14만 개, UNI, ENA, PEPE, LINK, AAVE, ONDO 등 | 주 수취 주소 |
또 다른 분석에 따르면, 바이낸스 16 지갑에서 약 28,006 ETH가 동일한 주소로 일괄 이체되었으며, Arbitrum, Optimism, Avalanche에서도 핫월렛에서 ARB, OP, AVAX 등의 자산이 이체된 것으로 나타났다.
동결된 자산
| 동결 당사자 | 금액 | 설명 |
|---|---|---|
| 바이낸스 공식 확인 총계 | 약 30억 달러 | UTC+8 10월 30일 08:52에 발표되었으며, 07:22 기준 25.4억 달러였다. |
| 테더 | 15.67억 USDT 초과 | 테더(Tether)의 파올로 아르도이노(Paolo Ardoino) 최고경영자(CEO)가 발표했다 |
| Circle | 8억 USDC 이상 | 서클(Circle)의 제레미 알레어(Jeremy Allaire) 최고경영자(CEO)는 법 집행 기관과 협력하여 동결 조치를 취했다고 밝혔으며, 블록체인상의 주요 수취 주소에는 8억 2,300만 USDC가 보관되어 있다. |
| Ripple | 허이지는 약 2억을 지목했다 | 리플은 구체적인 수치를 공개하지 않았다 |
| 월드 리버티 파이낸셜 | 2,700만 USD¹ 및 4,800만 WLFI(약 200만 달러) | |
| Arbitrum 보안 위원회 | 약 3,050만 달러 | 7,460만 ARB 및 8,425 ETH |
| Paxos | PAXG, 수량 미공개 |
한편, 코인베이스(Coinbase)의 브라이언 암스트롱(Brian Armstrong) 최고경영자(CEO)는 코인베이스가 해당 지갑으로 전송되던 거래를 차단했다고 밝혔다.
동결할 수 없고 여전히 이동 중인 자산
스테이블코인은 발행 주체가 자산을 동결할 수 있지만, ETH, BTC, ARB, OP, AVAX 등의 자산은 그렇지 않습니다. 이 글을 작성하는 시점 기준:
- 공격자의 ETH 집중 주소에는 약 197,460 ETH가 보관되어 있으며, 개당 약 2,200달러로 계산할 경우 그 가치는 약 4억 3,500만 달러에 달한다.
- 주 수취 주소와 보조 수취 주소는 여전히 Uniswap, 1inch, SushiSwap 등의 탈중앙화 거래소를 통해 LDO, ETHFI, COMP, 1INCH 등의 토큰을 ETH로 교환하고 있다. 온체인 분석 계정 Lookonchain의 통계에 따르면, 공격자는 UNI, ENA, PEPE, LINK, AAVE, ONDO, WLD를 약 70,480 ETH로 교환한 것으로 나타났다.
- 주 수취 주소로 총 약 18.2억 USDT가 입금되었으며, 현재 약 11.75억 USDT가 남아 있습니다. 즉, 약 6.4억 USDT는 동결되기 전에 이미 이체된 것으로, 여기에는 Aave 대출 시장에 예치된 금액도 포함됩니다. 테더(Tether)가 발표한 동결 금액이 이 잔액보다 높은 것으로 보아, 하위 주소들도 동결된 것으로 보이지만, 두 수치는 아직 완전히 일치하지 않습니다.
공격 기법: EIP-7702 권한을 이용해 핫 월렛을 비우는 방법
EIP-7702란 무엇인가
EIP-7702는 이더리움의 2025년 5월 Pectra 업그레이드를 통해 도입된 기능입니다. 이 기능을 통해 일반 지갑(EOA)은 자신의 개인 키로 위임서를 서명하여 특정 스마트 계약의 코드를 지정할 수 있으며, 이후 해당 지갑은 해당 계약의 논리에 따라 작동하게 됩니다. 이는 일반 지갑도 일괄 거래, 수수료 대납 등 스마트 계정 기능을 활용할 수 있도록 하기 위한 것입니다.
이 권한에는 두 가지 특징이 있는데, 바로 이번 공격의 핵심입니다:
- 지정된 nonce에 대해서만 유효합니다: 논스(nonce)는 지갑의 거래 카운터로, 거래를 한 건 보낼 때마다 1이 증가합니다. 승인은 거래가 블록체인에 기록되는 순간, 논스가 정확히 일치할 때만 유효합니다.
- 발효된 후에는 계속 유지됩니다: 위임은 자동으로 만료되지 않으며, 동일한 개인 키를 사용하여 제로 주소로 향하는 새로운 위임서를 다시 서명해야만 삭제할 수 있습니다. 단순히 개인 키를 변경하는 것만으로는 충분하지 않습니다.
기존 ‘승인(Approve)’ 방식과의 위험 차이
많은 사용자가 ‘승인’에 대해 토큰의 ‘Approve’(승인 한도)를 떠올리지만, 두 개념의 적용 범위는 크게 다릅니다:
| 항목 | 기존 Approve(ERC-20 승인) | EIP-7702 승인 |
|---|---|---|
| 권한 부여 대상 | 특정 토큰 계약에서, 해당 토큰을 사용할 수 있는 주소를 지정한다 | 지갑 전체를, 지갑의 코드를 특정 계약으로 연결하도록 설정 |
| 영향 범위 | 해당 토큰에 한하며, 승인된 한도까지 | 지갑 내의 모든 ETH 및 토큰(나중에 이체된 자산 포함) |
| 유효기간 | 한도가 소진되거나 0으로 재설정될 때까지 | 동일한 개인 키로 새로운 권한 부여(예: 제로 주소로 향하는)에 서명할 때까지 |
| 남용의 결과 | 해당 토큰의 할당량 손실 | 지갑의 실행 권한을 해당 계약에 일시적으로 위임하면, 자산이 반복적으로 이체될 수 있다 |
EIP-20 사양에서 ‘Approve’를 정의하면, 지정된 주소가 “지정된 한도 내에서 귀하의 계정에서 여러 번 자금을 인출할 수 있도록 허용”하는 것으로, 그 범위는 해당 토큰 계약으로 제한됩니다. 반면 EIP-7702 사양은 지정된 코드에 “계정에 대한 제한 없는 접근 권한”을 부여한다고 명시하고 있습니다.
이번 사건은 바로 이러한 차이를 잘 보여줍니다. Blockaid는 위임이 발효된 후에도 “그 후 입금된 자금은 여전히 도난당할 수 있다”고 지적했습니다. 온체인 기록에 따르면, 공격자는 첫 번째 자금 인출 후 약 3시간 반 이내에 바이낸스 14를 통해 총 11차례에 걸쳐 이체를 진행했으며, 여기에는 첫 번째 인출 이후에 입금된 자산도 포함되었습니다. 이 과정에서 공격자는 새로운 서명을 추가로 얻을 필요가 없었습니다. 다시 말해, 단 한 건의 승인이 발효되기만 하면 핫월렛 전체를 지속적으로 통제하기에 충분하다.
설계상의 위험과 이번 사건의 핵심
두 가지를 명확히 구분해야 합니다:
- 협정 자체: EIP-7702 사양이 최종 확정(Final)되었으며, 이번 온체인 승인은 사양에 완전히 따라 진행되었습니다. 50개의 승인 모두 Binance 14의 유효한 서명을 포함하고 있었으며, 승인된 하나는 당시의 nonce와 정확히 일치했습니다. 현재 각계의 분석에 따르면 EIP-7702 프로토콜 자체에 취약점이 존재한다는 지적은 없습니다.
- 설계상의 위험: EIP-7702의 영향 범위는 광범위하며, 사양서에서도 부적절하게 설계된 위임 계약으로 인해 악의적인 사용자가 서명자의 계정을 “거의 완전히 제어”할 수 있음을 경고하고 있으며, 애플리케이션이 사용자에게 권한 부여 서명을 요청할 수 있을 것으로 예상해서는 안 된다고 명시하고 있습니다. 즉, 이러한 서명 요청에 대한 검증 책임은 지갑과 서명 프로세스에 있습니다.
- 이번 사건의 핵심: 문제는 공격자가 어떻게 바이낸스 14의 승인 서명을 확보했는지에 있다. EIP-7702는 지우기 과정을 더 빠르고 광범위하게 만들었지만, 서명 자체가 어디서 비롯되었는지가 사건의 원인을 규명하는 핵심이다(자세한 내용은 아래 참조).
따라서 이번 사건은 서명 절차에 문제가 발생했을 때 얼마나 큰 손실이 발생할 수 있는지를 보여줄 뿐이며, 이를 근거로 EIP-7702 자체의 장단점을 판단하기에는 부족하다.
공격의 네 단계
- 자금 및 계약서 준비: 공격자는 Tornado Cash를 통해 수수료로 약 0.29 ETH를 세 차례에 걸쳐 수령하고, 자신만 호출할 수 있는 스위퍼(sweeper) 계약을 배포한 뒤, 먼저 자신의 지갑 3개에서 시뮬레이션을 진행했다.
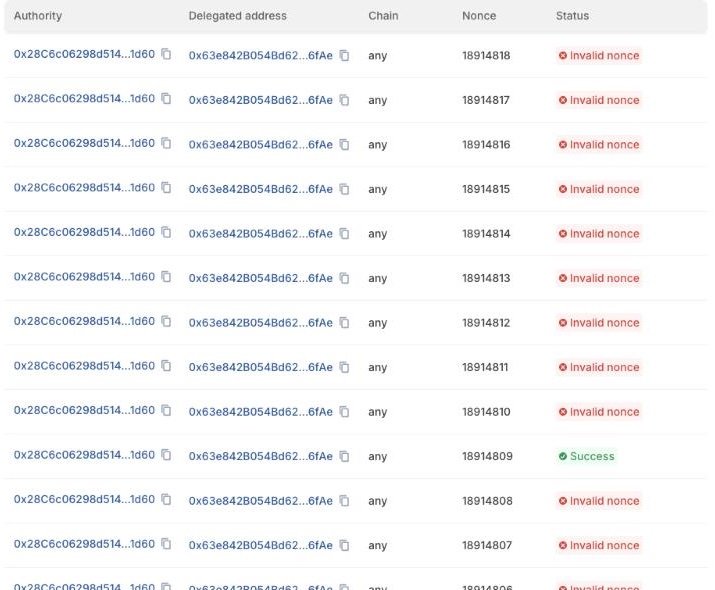
- 승인 서명 획득: 공격자는 Binance 14의 개인 키로 서명된 50개의 승인을 보유하고 있으며, 그 내용은 모두 “Binance 14의 코드를 공격자의 스위퍼 계약서로 연결하라”는 것입니다.
- nonce 일치: Binance 14는 핫 월렛으로서 지속적으로 거래를 전송하고 있으며, nonce는 끊임없이 변동하고 있습니다. 공격자는 거래가 블록체인에 기록되는 순간의 nonce를 알 수 없었기 때문에, nonce 18,914,775부터 18,914,824까지의 50개 승인 요청을 하나의 거래에 포함시켰습니다. 그 결과 nonce 18,914,809가 일치했고, 나머지 49개는 무효화되었다.
- 지갑 비우기: 권한 부여가 발효된 지 3분 24초 후, 공격자는 sweeper 계약의 `sweep()` 함수를 호출하여 Binance 14의 ETH와 60여 종의 토큰을 한꺼번에 빼돌렸다. 위임이 계속 유지되었기 때문에, 공격자는 이후에도 여러 차례 다시 돌아와 지갑에 새로 들어온 자산을 빼내갔다.
또 한 가지 주목할 점은, Hot Wallet 34는 프록시 계약 지갑이며, 공격자가 Binance 14를 통해 이 지갑에서 8억 2,300만 USDC를 빼돌린 것으로 보아 Binance 14가 이 지갑에 대한 운영 권한을 가지고 있음을 알 수 있습니다. 즉, 하나의 핫 월렛이 해킹당하면서, 이 월렛이 관리하던 다른 월렛들까지 연쇄적으로 영향을 받은 셈이다.
개인 키가 도난당한 것일까, 아니면 서명 시스템이 악용된 것일까
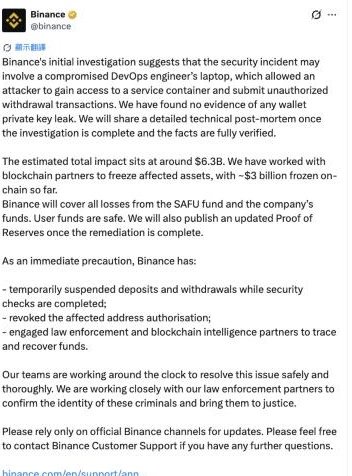
바이낸스는 UTC+8 기준 10월 30일 오전 10시 25분에 예비 조사 결과를 발표했습니다. 이번 사건은 한 DevOps 엔지니어의 노트북이 해킹당해, 공격자가 이를 통해 서비스 컨테이너(service container)에 침입하여 무단 인출 거래를 제출한 것과 관련이 있을 가능성이 있습니다. 바이낸스는 현재로서는 지갑 개인 키 유출에 대한 증거가 발견되지 않았다고 밝혔으며, 완전한 기술 사후 보고서는 조사가 완료되고 사실이 확인된 후에 공개될 예정입니다.
공식 발표 전부터 업계에서는 두 가지 견해가 나뉘어 있었다. 블록체인 보안 기업 Blockaid의 공개 보고서는 이를 ‘키 침해(key compromise)’(개인 키 도용)라고 명시했으나, Blockaid의 CEO 이도 벤-나탄(Ido Ben-Natan)은 이후 초기 분석 결과 거래 서명 시스템이 악용된 것으로 보인다고 밝혔으며, “우리는 개인 키가 유출되었다고 생각하지 않는다”고 밝혔다. 반면 Arkham의 CEO인 Miguel Morel은 현재로서는 판단하기에 자료가 부족하다고 보았다.
Blockaid가 관찰한 50개의 연속된 nonce에 대한 ‘무작위 추측’ 방식은 ‘서명 시스템이 악용되었다’는 견해를 뒷받침하는 주요 단서입니다: 만약 공격자가 평문 개인 키를 직접 보유하고 있다면, 이론적으로 언제든지 Binance 14의 당시 nonce를 읽어낸 뒤 유일하게 올바른 승인 서명을 생성할 수 있으며, 운에 맡겨 50건을 한 번에 사전 서명할 필요가 없습니다. nonce 전체 구간을 미리 서명해 둔 것은, 공격자가 특정 서명 절차를 통해서만 서명을 얻을 수 있으며, 서명과 거래 전송 사이에 시간 차이가 존재한다는 점을 시사합니다.
하지만 다른 견해도 있다. 온체인 연구원 0xQuit는 처음에 공격자가 개인 키는 없고 승인 서명만 가지고 있을 수 있다고 생각했으나, 이후 다음과 같이 정정했다: 공격자는 일반 거래를 통해 비트코인과 트론(Tron)상의 자산을 동시에 이체했는데, 이는 공격자가 직접 개인 키를 확보하거나 적어도 거래에 서명할 수 있는 충분한 권한을 가진 것으로 보이며, EIP-7702를 사용한 것은 단지 편의상일 뿐이고, 50개의 연속된 논스(nonce)는 단지 만일을 대비한 조치일 뿐이다.
바이낸스의 예비 조사 결과는 Blockaid CEO의 견해와 다소 유사한데, 문제는 내부 장비 및 시스템이 해킹당한 데 있으며, 개인 키 자체가 유출된 것은 아니라는 것이다. 다만 당국은 ‘가능성’이라는 표현을 사용했으며, 공격자가 서비스 컨테이너를 통해 어떻게 50건의 EIP-7702 승인 서명을 확보했는지에 대해서는 기술 사후 보고서를 통해 설명이 나올 때까지 기다려야 한다.
일반 지갑 사용자를 위한 안내
이번 사건에서는 거래소의 핫 월렛이 악용되었지만, 동일한 인증 메커니즘은 모든 이더리움 일반 지갑에도 적용됩니다. 다음 사항은 직접 지갑을 관리하는 사용자에게 해당됩니다:
- “계정 업그레이드”와 유사한 서명 요청에 주의하세요: 지갑에 “계정 업그레이드”, “스마트 계정 활성화”, “위임 실행” 등의 요청이 팝업으로 표시될 경우, 먼저 해당 요청을 보낸 웹사이트나 앱이 본인이 직접 열었던 공식 서비스인지 확인하십시오. 출처를 확인하기 전에는 서명하지 마십시오.
- 서명 유형 구분: ‘Approve’ 권한 부여는 일반적으로 토큰 이름과 한도를 명시하는 반면, EIP-7702 권한 부여는 특정 계약 주소를 지정하며 지갑 전체에 영향을 미치므로, ‘Approve’보다 위험 범위가 훨씬 더 큽니다.
- 지갑에 위임이 설정되어 있는지 확인하세요: 블록체인의 탐색기에서 자신의 주소를 열어보았을 때, 계정이 특정 계약에 위임되었다고 표시되거나 코드 주소가 `0xef0100`으로 시작한다면, 이는 EIP-7702 위임이 설정되어 있음을 의미합니다.
- 알 수 없는 위임 삭제: EIP-7702 사양에 따라, 동일한 지갑으로 제로 주소로 향하는 위임 서명을 수행하면 위임을 삭제할 수 있습니다. 지갑에 위임 취소 기능이 제공되는 경우, 해당 기능을 직접 사용할 수 있습니다.
거래를 진행하기 전에 소액의 자금이 들어 있는 지갑을 이용해 절차를 익혀 두는 것이 좋습니다. 지갑에 알 수 없는 위임 요청이 없는지 확인한 후, 일상적으로 ‘승인(Approve)’을 통해 권한을 부여할 때도 실제로 필요한 한도만큼만 권한을 부여해야 합니다.
바이낸스의 대응 방안: 공식 공지 정리
바이낸스 공식 계정
- UTC+8 05:29: 잠재적인 보안 문제를 인지하고 있으며 현재 조사 중이며, 사용자 자금은 안전합니다.
- 06:33: 인출이 일시 중단되었으며, 보안 문제가 완전히 해결된 후에야 재개될 예정입니다.
- 07:06: 바이낸스 알파 거래가 일시 중단되었습니다.
- 07:22: 시중에 떠도는 18억 달러 동결 금액에 대해 해명하며, 확인된 동결 금액은 25.4억 달러라고 밝혔다.
- 08:13: 모든 손실을 부담하겠다고 발표했으며, 입금 및 출금을 동시에 중단하고, 수사 당국과 협력할 것이며, 조사가 완료된 후 상세한 사후 보고서를 공개할 것이라고 밝혔다.
- 08:52: 약 30억 달러가 동결된 것으로 확인되었으며, 법 집행 기관, 발행사, 블록체인 분석 업체와 함께 추적을 계속하고 있다.
- 10:25: 예비 조사 결과를 발표했으며, 이번 사건은 한 DevOps 엔지니어의 노트북이 해킹당한 것과 관련이 있을 가능성이 있으며, 현재로서는 개인 키 유출은 확인되지 않았다고 밝혔다. 총 피해액은 약 63억 달러로 추산되며, 약 30억 달러가 동결된 상태이다. SAFU 기금 및 회사 자금을 통해 전체 손실을 부담할 예정이며, 영향을 받은 주소의 권한을 이미 취소했다. 조사가 완료되면 기술 사후 보고서를 공개하고, 복구 작업이 완료된 후 업데이트된 증명서를 공개할 예정이다.
CZ와 허이
CZ는 즉시 게시물을 올리며 “바이낸스가 해킹당한 것으로 보인다”고 밝혔으며, 자신은 더 이상 Binance.com을 운영하지 않지만 주주로서 모든 사용자의 자금이 전액 보상될 것으로 기대한다고 전했다. 이후 그는 주로 테더(Tether), 서클(Circle), 리플(Ripple), 월드 리버티 파이낸셜(World Liberty Financial), 아비트럼(Arbitrum)의 자산 동결 소식을 리트윗하며 감사를 표했다.
허이의 게시물은 공식 입장과 일치한다. 사용자 자금의 안전이 보장되며, 바이낸스가 도난으로 인한 손실을 전액 부담하고, 입출금 중단 기간 동안 보안 점검을 실시하고 자금을 동결할 것이며, 사용자에게는 공식 채널만을 이용할 것을 당부했다.
기타 기관
- Binance.US는 자사가 독립적인 플랫폼이며, 고객 자금 및 서비스는 정상적으로 운영되고 있다고 밝혔다.
- Bybit은 영향을 받지 않았다고 밝혔다.
- Aave는 예방 차원에서 DAO가 운영하는 V3 및 V4 시장을 일시 중단했으며, 계약에는 영향을 미치지 않았으며 포지션은 여전히 충분한 담보로 보장되고 있다고 밝혔다.
- 시장 조성자 Wintermute는 바이낸스에 대한 노출액이 순자산의 20% 미만이라고 밝혔으며, GSR은 5% 미만이라고 밝혔다.
아직 발표되지 않은 사항
- 입금 및 출금 서비스 재개 시기
- 최종 피해 규모(현재 공식 추산치는 약 63억 달러에 불과함)
- 공격자의 신원
- SAFU 펀드와 회사 자금이 각각 얼마를 부담하는가
- 기술 사후 보고서 및 갱신된 비축 증명서
일부 분석에 따르면, 자금이 모두 인출된 지갑은 바이낸스의 준비금 증명서에 기재된 지갑에 속하는 것으로 나타났다. 바이낸스는 복구 작업이 완료되면 업데이트된 준비금 증명서를 공개할 예정이며, 그때 도난당한 자산이 보충되었는지 확인할 수 있을 것이라고 밝혔다.
역사상 대규모 암호화폐 절도 사건과의 비교
| 사건 | 시간 | 손실 | 기법 | 원인/결과 |
|---|---|---|---|---|
| 바이낸스 (이번) | 2026년 10월 | 당국의 추산에 따르면 약 63억 달러 | 초기 조사 결과, DevOps 엔지니어의 노트북이 해킹당한 것과 관련이 있을 가능성이 제기됨; EIP-7702 승인 + sweeper 계약 | 원인 미상, 약 30억 달러가 동결되었으며, SAFU 펀드 및 회사 자금을 통해 배상 |
| Bybit | 2025년 2월 | 약 15억 달러(약 40만 ETH) | 지갑 서비스 제공업체의 개발자 계정을 해킹하여, 서명자가 악성 거래를 승인하도록 유도 | 미국 연방수사국(FBI)은 이를 북한의 소행으로 지목했다 |
| Ronin 크로스체인 브리지 | 2022년 3월 | 약 6억 달러 | 인증자의 개인 키 획득 | FBI, 북한 ‘라자루스’의 소행으로 지목 |
| Poly Network | 2021년 8월 | 약 6억 1천만 달러 | 크로스체인 계약의 취약점 | 공격자들이 2주 만에 거의 전액을 반환했다 |
| 바이낸스 | 2019년 5월 | 7,000 BTC(당시 약 4,000만 달러) | API 키 및 2단계 인증 정보 유출 | SAFU 펀드를 통해 배상 |
바이낸스 측의 공식 추산(약 63억 달러)에 따르면, 이번 사건은 암호화폐 역사상 최대 규모의 해킹 사건이 될 전망이다. 이더리움 메인넷에서 직접 확인할 수 있는 스테이블코인(약 18.2억 USDT 및 8.23억 USDC)만 계산하더라도, 그 금액은 바이비트(Bybit) 사건을 이미 넘어섰다.
Blockaid 최고경영자(CEO)는 이번 사건이 Bybit 사건과 “매우 유사하다”고 밝혔다. 두 사건 모두 스마트 계약의 취약점이 아니라 거래 서명 과정에서 문제가 발생한 것이다. 그는 또한 온체인 준비 작업의 수법이 북한과 관련된 공격과 유사하다고 지적했으나, 현재로서는 어떤 기관도 공식적인 원인을 규명하지는 않았다고 덧붙였다.
아직 해결되지 않은 문제
- 승인 서명을 어떻게 획득했는지: 바이낸스는 초기 조사 결과 DevOps 엔지니어의 노트북이 해킹당했을 가능성이 있으며, 공격자가 서비스 컨테이너를 통해 무단 인출 거래를 제출한 것으로 보인다고 밝혔으나, 현재로서는 개인 키 유출 흔적은 발견되지 않았습니다. 그러나 공격자가 이를 통해 어떻게 50건의 EIP-7702 승인 서명을 확보했는지는 기술 사후 보고서를 통해 밝혀져야 할 것이다.
- 비트코인과 트론(Tron) 자산의 유출 경로: EIP-7702는 이더리움 계열 체인의 유출에 대해서만 설명하고 있습니다. 당국은 공격자가 무단 인출 거래를 제출했다고 밝혔으나, 체인별로 세부 내역을 명시하지는 않았으며, 약 18,270 BTC와 약 6억 3천만 달러 상당의 트론 자산에 대해서는 여전히 공개된 주소가 없습니다.
- 얼마나 많은 지갑이 영향을 받았는가: Blockaid는 11개의 핫 월렛의 개인 키가 영향을 받았다고 밝혔으나, 바이낸스는 이에 대해 답변하지 않았다.
- 위임은 언제 취소되었는가: 바이낸스는 영향을 받은 주소에 대한 권한을 취소했다고 밝혔으며, 온체인 데이터에 따르면 바이낸스 14에는 현재 위임 코드가 없는 것으로 나타났으나, 취소 시점은 공개되지 않았다. 위임은 최소 3시간 30분 동안 유지되었다.
- 동결 금액이 왜 일치하지 않는가: 바이낸스(Binance)는 약 30억 달러를 발표했으나, 다른 통계는 23억~28.3억 달러 사이로 나타났다. 허이(何一)는 리플(Ripple)이 약 2억을 동결했다고 지적했으나, 체인상에서 이체된 RLUSD는 약 8,850만 개에 불과했다.
- 인출 재개 시기: 당국에서는 구체적인 일정을 밝히지 않았다.
자주 묻는 질문
바이낸스에서 해킹 사건이 발생했는데, 제가 바이낸스에 맡겨둔 자금은 안전한가요?
바이낸스, CZ, 허이(何一)는 모두 사용자 자금의 안전성을 강조했으며, 바이낸스는 SAFU 기금과 회사 자금을 통해 도난으로 인한 손실 전액을 보상하겠다고 밝혔습니다. 도난당한 자금은 바이낸스가 직접 관리하는 핫 월렛에서 발생한 것으로, 개별 사용자 계좌에서 발생한 것이 아닙니다. 바이낸스는 또한 복구 작업이 완료되면 업데이트된 준비금 증명서를 공개할 예정이며, 사용자들은 그때 자산이 복구되었는지 확인할 수 있을 것이라고 밝혔다.
바이낸스 출금은 언제 재개되나요?
공식적인 일정은 아직 정해지지 않았습니다. 바이낸스는 보안 문제가 완전히 해결된 후에야 서비스를 재개할 것이라고 밝혔으며, 허이(何一) 역시 먼저 보안 점검을 완료하고 잠재적 위험이 없음을 확인한 후에야 출금을 재개할 것이라고 말했습니다. 바이낸스 공식 채널을 통해 발표된 공지사항만을 참고하시고, ‘우선 출금’이 가능하다고 주장하는 링크는 믿지 마시기 바랍니다.
EIP-7702란 무엇인가요? 일반 지갑 사용자에게도 영향을 미치나요?
EIP-7702는 일반 지갑이 개인 키로 승인 서명을 한 후, 특정 스마트 계약의 논리에 따라 작동하도록 합니다. 현재 각계의 분석에 따르면 EIP-7702 프로토콜 자체에 취약점이 있는 것은 아니며, 핵심은 공격자가 바이낸스 핫 월렛의 서명 권한을 획득했다는 점에 있습니다. 일반 사용자의 경우, 악의적인 승인 요청에 속아 서명하게 될 위험이 있습니다. 단일 토큰에만 영향을 미치는 ‘Approve’와 달리, EIP-7702 승인이 발효되면 지갑 전체의 실행 권한이 지정된 계약에 넘겨지며, 사용자가 직접 취소할 때까지 지속됩니다. 따라서 ‘계정 업그레이드’, ‘스마트 계정 활성화’, ‘위임 실행’과 같은 서명 요청을 받을 때는 먼저 출처를 확인해야 합니다.
동결된 자금은 되찾을 수 있나요?
동결된 USDT, USDC 등의 스테이블코인은 공격자가 더 이상 인출할 수 없게 되었으며, 향후 반환 여부와 방식은 발행사, 법 집행 기관 및 바이낸스의 처리 절차에 따라 결정될 예정이지만, 현재로서는 구체적인 내용이 공개되지 않았습니다. ETH, BTC 등 발행사가 없는 자산은 동결할 수 없어 회수하기가 더 어렵습니다.
핫 월렛과 콜드 월렛의 차이점은 무엇인가요?
핫 월렛은 상시 인터넷에 연결되어 일상적인 입출금을 처리하는 지갑으로, 속도는 빠르지만 공격 대상이 되기 쉽습니다. 콜드 월렛은 개인 키를 오프라인으로 보관하므로 보안은 더 뛰어나지만 송금 속도는 느립니다. 거래소는 일반적으로 자산의 극히 일부만 핫 월렛에 보관합니다. 일부 지역의 규제 당국은 이에 대해 명확한 요건을 제시하고 있습니다. 예를 들어, 홍콩 증권선물위원회(SFC)는 인가받은 가상자산 거래 플랫폼이 고객 가상자산의 최소 98%를 콜드 월렛에 보관해야 한다고 규정하고 있습니다.
정보 출처
- 바이낸스 공식 공지:보안 사고 업데이트 (초기 조사 결과); 공식 X 계정 게시물:초기 조사 결과、첫 번째 성명、인출 일시 중지、25.4억 달러 동결、모든 손실을 부담하다、약 30억 달러를 동결
- CZ X 게시물:x.com/cz_binance
- 허이 X의 게시물:모든 손실을 부담하다、테더 동결、Circle 계정 정지、리플 동결、WLFI 동결、출금 재개 일정
- 이더리움 온체인 거래:EIP-7702 승인 거래、거래 내역 초기화、7.8억 USDC 거래、공격자 주소、ETH 집중 주소
- Blockaid:사건 보고서、nonce 분석 게시물
- ZachXBT:Arbitrum 동결
- 아캄:바이낸스 해커 실체
- Lookonchain:공격자의 토큰 매도 통계
- EIP-7702 사양:eips.ethereum.org
- EIP-20(ERC-20) 사양:eips.ethereum.org
- Blockaid:sweeper 계약 분석 게시물
- 0xQuit:공격자의 권한에 대한 수정된 관점
이 기사의 정보는 UTC+8 기준 2026년 10월 30일 정오 12시(UTC 10월 30일 04:00)까지 확인되었습니다. 사건은 여전히 진행 중이며, 수치는 당국의 공식 발표에 따라 변경될 수 있습니다.
다음 단계
면허를 보유한 증권사를 통해 암호화폐를 매매하고 싶다면, 먼저 다음 내용을 읽어보시기 바랍니다. Futuhui 계좌 개설 안내, 계좌 개설 절차를 확인하세요. 계좌 개설 후 코인을 본인의 지갑으로 이체해야 할 경우, 다음 내용을 참고하시기 바랍니다. 푸투 입출금 안내。
웹사이트 면책 조항
이 기사의 내용은 참고 용일 뿐이며, 투자자는 독립적 인 판단을하고 자신의 책임하에 신중하게 투자해야하며,이 기사의 내용을 바탕으로 시청자에게 거래 또는 투자를 설득하거나 설득하려고 시도하지 않으며 공유 목적으로 만 제공되며 투자 조언으로 간주되어서는 안되며 몬스터 블록 크의 관점과 입장, 시간 제한 판단 특정 날짜의 모든 정보 및 견해를 나타내지 않습니다. 또한 본 웹사이트에 아직 홍콩에서 가상자산 거래 플랫폼 운영 라이선스를 취득하지 않은 가상자산 거래 플랫폼과 관련된 텍스트 소개, 사진, 프로모션, 이벤트 등의 콘텐츠가 포함되어 있는 경우 홍콩 특별행정구 외의 사용자에게만 제공됩니다.
홍콩의 자금 세탁 및 테러 자금 조달 방지(개정) 조례 2022에 따르면 2023년 6월 1일 이후 홍콩에서 운영되거나 홍콩 투자자에게 서비스를 적극적으로 홍보하는 모든 중앙집중식 가상자산 거래 플랫폼은 SFC의 허가를 받고 규제를 받게 되며, 관련 무허가 활동은 형사 범죄에 해당됩니다. 법률에 대한 자세한 정보와 세부 사항은 SFC 웹사이트를 참조하시기 바랍니다.