Binance 被盜事件重點
2026 年 10 月 29 日晚上(UTC),即香港、台灣、新加坡等 UTC+8 地區的 10 月 30 日凌晨,全球最大加密貨幣交易所 Binance(幣安)的多個熱錢包被清空。截至 UTC+8 時間 10 月 30 日中午 12 時,已知重點如下:
- 損失規模:Binance 官方估計事件總影響約 63 億美元。此前分析機構的估算約 53 億至 59 億美元,Chainalysis 的估算為 59.12 億美元。單計以太坊主鏈上可直接核對的部分,已包括約 18.2 億 USDT、8.23 億 USDC 及約 17.3 萬枚 ETH。
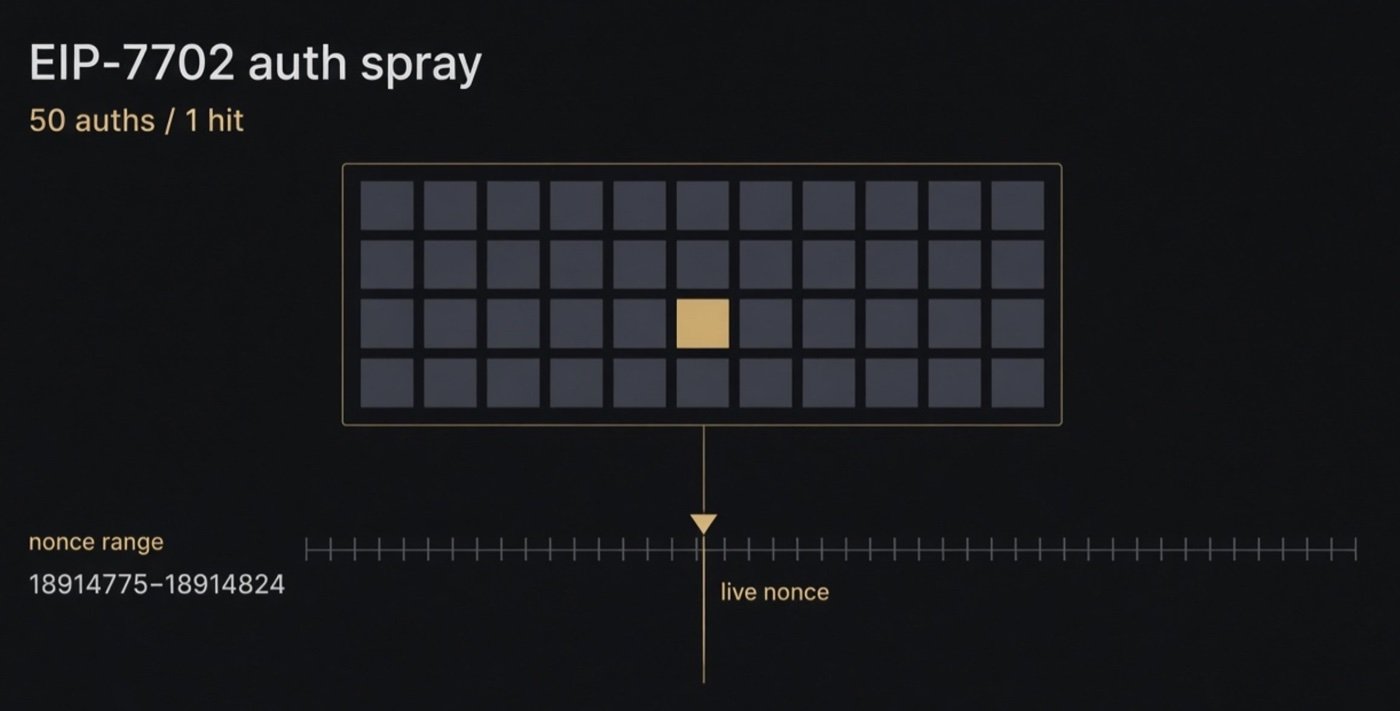
- 攻擊手法:攻擊者取得 50 個由 Binance 熱錢包私鑰簽署的 EIP-7702 授權,把熱錢包的執行權限交給自己部署的合約,再一次過把資產轉走。Binance 初步調查指,事件可能涉及一名 DevOps 工程師的手提電腦被入侵,暫未發現錢包私鑰外洩的證據。
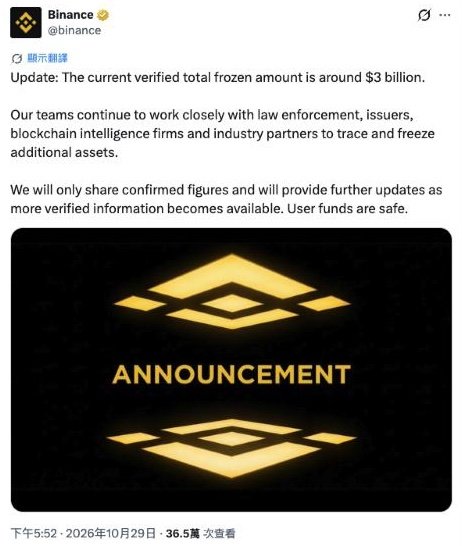
- 凍結進度:Binance 官方表示已核實凍結約 30 億美元,主要是 Tether 凍結的 USDT 及 Circle 凍結的 USDC。
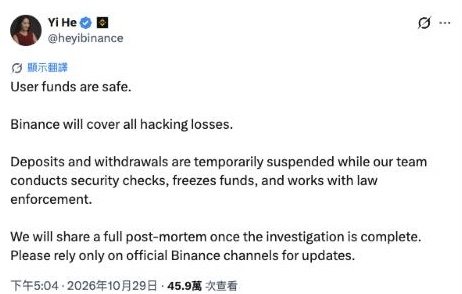
- 官方處理:Binance 已暫停所有充值及提款、撤銷受影響地址的授權,表示會以 SAFU 基金及公司資金承擔全部損失、用戶資金安全,並會在調查完成後公布技術事後報告及更新的儲備證明。
- 仍在移動的資產:ETH 等沒有發行方可以凍結的資產,仍在攻擊者手上,攻擊者正把其他代幣經去中心化交易所換成 ETH。
事件仍在發展,以下數字均以撰文時間為準,最新進展請以 Binance 官方渠道為準。
交易所熱錢包出事,令不少讀者重新考慮資產存放在哪裡。不少地區對持牌平台如何保管客戶資產有明確要求,例如香港證監會規定,持牌虛擬資產交易平台須把至少 98% 客戶虛擬資產存放於冷錢包。選擇平台時,可以先了解它在你所在地是否持牌、客戶資產如何託管。如果你想經持牌券商買賣 BTC、ETH,可以參考富途證券(香港證監會持牌券商,開戶資格及可交易幣種以平台顯示為準):
Binance 用戶現在應該怎樣做
Binance 目前暫停充值及提款,用戶暫時無法把資產轉出。這段時間最大的風險,往往不是事件本身,而是借事件行騙的釣魚訊息。以下是現階段可以做的事:
- 只看官方渠道:最新消息只以 Binance 官方 X 帳號(@binance)、Binance App 內通知及官方公告頁為準。何一在帖文中亦提醒用戶只依賴官方渠道。
- 不要點擊「賠償申請」或「緊急提幣」連結:Binance 至今未公布任何需要用戶自行申請的賠償程序。凡要求你登入、輸入驗證碼或連接錢包的連結,都應視為釣魚。
- 不要向任何人提供驗證碼、密碼或私鑰:Binance 客服不會主動私訊索取這些資料。
- 暫停期間不要向 Binance 充值:官方已暫停充值,期間轉入的資產可能無法即時入帳。
- 保存帳戶紀錄:在 App 內截圖保存目前的資產明細及最近的交易紀錄,方便日後核對。
- 不要簽署來歷不明的「帳戶升級」或授權請求:這次事件的核心正正是 EIP-7702 授權。自己的錢包若收到要求簽署委託、升級智能帳戶的請求,未確認來源前不要簽。
做完以上幾步,可以等 Binance 公布恢復提款的安排。何一在帖文中表示,Binance 會先確保安全掃描完成、沒有安全隱患才重開提幣。恢復提款後,可以再按自己的情況,評估是否把資產分散存放在所在地的持牌平台(例如 富途證券)或自託管錢包。
Binance 被盜事件時間線
以下時間以 UTC+8(香港、台灣、新加坡、馬來西亞時間)為主,並列 UTC 時間。資料來自以太坊鏈上交易紀錄及官方帳號帖文。
| UTC+8 | UTC | 事件 |
|---|---|---|
| 10-28 15:39 | 10-28 07:39 | 攻擊者地址第一次經 Tornado Cash 收到約 0.1 ETH,其後再收兩筆 |
| 10-29 21:51–10-30 00:47 | 10-29 13:51–16:47 | 攻擊者在 3 個自己控制的錢包上綵排「委託+轉走」流程 |
| 10-29 23:59 | 10-29 15:59 | 部署用來清空錢包的 sweeper 合約 |
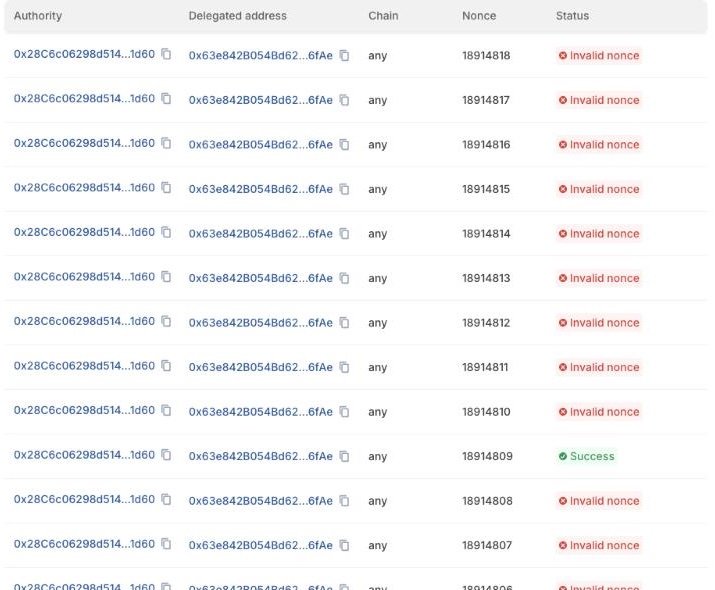
| 10-30 04:20:59 | 20:20:59 | 一筆交易帶上 50 個由 Binance 14 私鑰簽署的 EIP-7702 授權,其中 1 個生效 |
| 10-30 04:24:23 | 20:24:23 | 攻擊者觸發清空:167,464 ETH、約 16.15 億 USDT 及 60 多種代幣被轉走 |
| 10-30 04:41:23 | 20:41:23 | 經 Binance 14 從另一個錢包(Hot Wallet 34)轉走 7.8 億 USDC,18 分鐘後再轉走 4,300 萬 USDC |
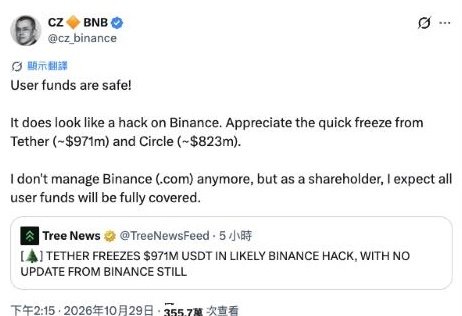
| 10-30 05:15 | 21:15 | CZ 發帖指「看來是 Binance 被黑」,用戶資金安全 |
| 10-30 05:29 | 21:29 | Binance 首份聲明:正在調查,「User funds are completely safe」 |
| 10-30 05:36 前 | 21:36 前 | Tether 宣布凍結超過 15.67 億 USDT;Circle 宣布凍結超過 8 億 USDC |
| 10-30 05:44 | 21:44 | 攻擊者再次清空 Binance 14,轉走約 2 億 USDT |
| 10-30 06:33 | 22:33 | Binance 宣布暫停提款 |
| 10-30 06:39 | 22:39 | 攻擊者改用新收款地址,繼續從 Binance 14 轉走資產 |
| 10-30 07:22 | 23:22 | Binance:已核實凍結 25.4 億美元 |
| 10-30 07:56 | 23:56 | 攻擊者最後一次從 Binance 14 轉走約 2,962 ETH |
| 10-30 08:13 | 00:13 | Binance 宣布承擔全部損失,充值及提款同時暫停 |
| 10-30 08:14 | 00:14 | Arbitrum 安全委員會凍結攻擊者約 3,050 萬美元資產 |
| 10-30 08:52 | 00:52 | Binance:已核實凍結約 30 億美元 |
| 10-30 09:44 | 01:44 | 何一表示,安全掃描完成、確認沒有隱患才會重開提幣 |
| 10-30 10:25 | 02:25 | Binance 公布初步調查:可能涉及一名 DevOps 工程師的手提電腦被入侵;估計總影響約 63 億美元,以 SAFU 基金及公司資金承擔全部損失 |
由第一次清空到最後一次轉走,攻擊者先後 12 次呼叫 Binance 14,持續約三個半小時,期間 Binance 已暫停提款。
損失與凍結金額:哪些已確認
總損失:官方估計約 63 億美元
Binance 在 UTC+8 10 月 30 日上午 10 時 25 分公布,事件估計總影響約 63 億美元。這是官方首個損失數字,屬估算,並未按鏈列出明細。官方公布前,各方的估算如下:
| 估算來源 | 數字 | 說明 |
|---|---|---|
| Binance 官方 | 約 63 億美元 | 估計總影響,未按鏈列出明細 |
| Chainalysis | 59.12 億美元 | 按被盜時價計算 |
| Arkham | 58.4 億美元 | 被列為攻擊者實體的地址合計持倉,不等於確認損失 |
| 鏈上統計 | 55.7 億美元 | 以太坊 35.1 億、比特幣 14.4 億(18,270 BTC)、Tron 6.3 億 |
| Blockaid | 55 億美元 | 涉及以太坊、Arbitrum、Avalanche、Optimism、比特幣及 Tron |
| Glassnode | 53 億美元 |
各方數字有差距,原因包括計價時間不同,以及部分被計入的錢包未必與事件有關。比特幣及 Tron 部分至今沒有公開地址或交易紀錄,Binance 亦未確認。
以太坊主鏈:可直接核對的部分
以下數字來自以太坊鏈上交易紀錄:
| 資產 | 數量 | 去向 |
|---|---|---|
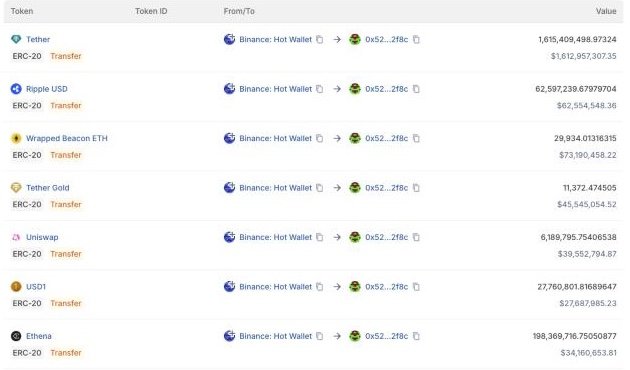
| USDT | 約 18.2 億 | 由 Binance 14 分三次轉入主收款地址 |
| USDC | 8.23 億 | 由 Binance Hot Wallet 34 轉入主收款地址 |
| ETH | 約 17.26 萬枚 | 由 Binance 14 轉出,其中約 3,090 枚轉入第二個收款地址 |
| 其他代幣 | RLUSD 約 6,260 萬、USD1 約 2,776 萬、XAUT 約 1.14 萬枚、UNI、ENA、PEPE、LINK、AAVE、ONDO 等 | 主收款地址 |
另有分析指 Binance 16 錢包同時轉出約 28,006 枚 ETH 至同一地址,Arbitrum、Optimism、Avalanche 上亦有熱錢包被轉走 ARB、OP、AVAX 等資產。
已凍結的資產
| 凍結方 | 金額 | 說明 |
|---|---|---|
| Binance 官方核實總數 | 約 30 億美元 | UTC+8 10-30 08:52 公布,07:22 時為 25.4 億美元 |
| Tether | 超過 15.67 億 USDT | Tether 行政總裁 Paolo Ardoino 公布 |
| Circle | 超過 8 億 USDC | Circle 行政總裁 Jeremy Allaire 表示與執法部門協調凍結;鏈上主收款地址持有 8.23 億 USDC |
| Ripple | 何一指約 2 億 | Ripple 未公布具體數字 |
| World Liberty Financial | 2,700 萬 USD1 及 4,800 萬枚 WLFI(約 200 萬美元) | |
| Arbitrum 安全委員會 | 約 3,050 萬美元 | 7,460 萬枚 ARB 及 8,425 枚 ETH |
| Paxos | PAXG,數量未公布 |
另外,Coinbase 行政總裁 Brian Armstrong 表示,Coinbase 已攔截轉往受影響錢包的交易。
無法凍結、仍在移動的資產
穩定幣有發行方可以凍結,但 ETH、BTC、ARB、OP、AVAX 等資產沒有。截至撰文時:
- 攻擊者的 ETH 集中地址持有約 197,460 枚 ETH,按約 2,200 美元計,約值 4.35 億美元。
- 主收款地址及第二收款地址仍在經 Uniswap、1inch、SushiSwap 等去中心化交易所,把 LDO、ETHFI、COMP、1INCH 等代幣換成 ETH。鏈上分析帳號 Lookonchain 統計,攻擊者已把 UNI、ENA、PEPE、LINK、AAVE、ONDO、WLD 換成約 70,480 枚 ETH。
- 主收款地址共收到約 18.2 億 USDT,目前餘下約 11.75 億 USDT,即約 6.4 億 USDT 在凍結前已轉出,包括存入 Aave 借貸市場的部分。Tether 公布的凍結數字高於這個餘額,代表下游地址亦有凍結,但兩者暫時未能完全對上。
攻擊手法:EIP-7702 授權如何清空熱錢包
EIP-7702 是什麼
EIP-7702 是以太坊 2025 年 5 月 Pectra 升級引入的功能。它讓一個普通錢包(EOA)用自己的私鑰簽署一份授權,指定一個智能合約的程式碼,之後這個錢包就會按該合約的邏輯運作。原意是讓普通錢包也能用上批量交易、代付手續費等智能帳戶功能。
這份授權有兩個特性,正是今次攻擊的關鍵:
- 只對指定 nonce 有效:nonce 是錢包的交易計數器,每發一筆交易加 1。授權只在交易上鏈當刻、nonce 剛好吻合時才生效。
- 生效後會一直維持:委託不會自動過期,要用同一把私鑰再簽一份指向零地址的授權才能清除,單純更換私鑰並不足夠。
與傳統 Approve 的風險差異
不少用戶對「授權」的印象來自代幣的 Approve(授權額度),但兩者的影響範圍差別很大:
| 項目 | 傳統 Approve(ERC-20 授權) | EIP-7702 授權 |
|---|---|---|
| 授權對象 | 某一個代幣合約,指定一個地址可動用該代幣 | 整個錢包,把錢包的程式碼指向一個合約 |
| 影響範圍 | 只限該代幣,最多到授權額度 | 錢包內所有 ETH 及代幣,包括之後才轉入的資產 |
| 有效期 | 直至額度用完或被重設為 0 | 直至用同一把私鑰簽署新授權(例如指向零地址)為止 |
| 被濫用的後果 | 損失該代幣的授權額度 | 錢包的執行權暫時交給該合約,可被反覆轉走資產 |
EIP-20 規格對 Approve 的定義,是允許指定地址「從你的帳戶多次提取,最多到指定數額」,範圍限於該代幣合約。EIP-7702 規格則寫明,授權指定的程式碼「對帳戶有不受限制的存取權」。
今次事件正好說明了這個差別:Blockaid 指出,委託生效後「之後轉入的資金仍然可以被偷走」。鏈上紀錄顯示,攻擊者在第一次清空後約三個半小時內,再先後 11 次經 Binance 14 發起轉帳,包括轉走第一次清空後才轉入的資產,期間不需要再取得任何新簽名。換言之,只要一份授權生效,就足以持續控制整個熱錢包。
設計風險與今次事件的核心
需要分清兩件事:
- 協議本身:EIP-7702 規格已定案(Final),今次鏈上的授權完全按規格運作:50 個授權都帶有 Binance 14 的有效簽名,被接受的那一個正好符合當時的 nonce。目前各方分析都沒有指出 EIP-7702 協議本身存在漏洞。
- 設計上的風險:EIP-7702 的影響範圍大,規格亦提醒,設計不當的委託合約可以讓惡意者「近乎完全控制」簽署者的帳戶,並寫明應用程式不應預期可以請用戶簽署授權。換言之,這類簽名請求的把關責任落在錢包及簽名流程上。
- 今次事件的核心:問題在於攻擊者如何取得 Binance 14 的授權簽名。EIP-7702 讓清空的過程更快、範圍更大,但簽名本身從哪裡來,才是決定事件成因的關鍵(詳見下文)。
因此,這次事件顯示的是簽名流程失守時損失可以有多大,並不足以據此判斷 EIP-7702 本身的利弊。
攻擊四個步驟
- 準備資金及合約:攻擊者經 Tornado Cash 分三次收到約 0.29 ETH 作手續費,部署一個只有自己能呼叫的 sweeper 合約,並先在 3 個自己的錢包上綵排。
- 取得授權簽名:攻擊者手上有 50 個由 Binance 14 私鑰簽署的授權,內容都是「把 Binance 14 的程式碼指向攻擊者的 sweeper 合約」。
- 撞中 nonce:Binance 14 作為熱錢包,一直在發送交易,nonce 不斷跳動。攻擊者不知道交易上鏈當刻的 nonce,於是把 nonce 18,914,775 至 18,914,824 的 50 個授權放進同一筆交易。結果 nonce 18,914,809 吻合,其餘 49 個失效。
- 清空錢包:授權生效 3 分 24 秒後,攻擊者呼叫 sweeper 合約的 `sweep()` 函數,把 Binance 14 的 ETH 及 60 多種代幣一次過轉走。由於委託一直維持,攻擊者其後再多次回來轉走新進入錢包的資產。
另一個值得留意的地方:Hot Wallet 34 是一個代理合約錢包,攻擊者經 Binance 14 從中轉走 8.23 億 USDC,顯示 Binance 14 對這個錢包有操作權限。換言之,一個熱錢包失守,連帶影響了由它控制的其他錢包。
私鑰被盜,還是簽名系統被利用
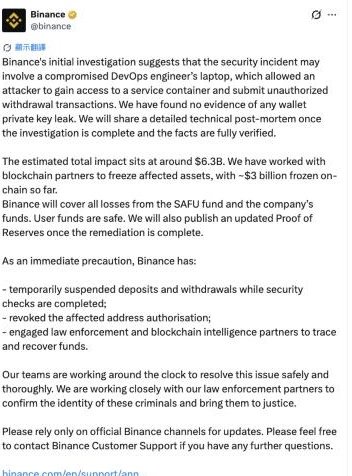
Binance 在 UTC+8 10 月 30 日上午 10 時 25 分公布初步調查結果:事件可能涉及一名 DevOps 工程師的手提電腦被入侵,攻擊者藉此進入一個服務容器(service container),並提交未經授權的提款交易。Binance 表示暫未發現任何錢包私鑰外洩的證據,完整技術事後報告要待調查完成、事實核實後公布。
官方公布前,業界已有兩種看法。區塊鏈安全公司 Blockaid 的公開報告寫明這是「key compromise」(私鑰被盜用),但 Blockaid 行政總裁 Ido Ben-Natan 其後表示,初步看法傾向是交易簽名系統被利用,「我們不認為私鑰外洩」。Arkham 行政總裁 Miguel Morel 則認為現有資料不足以判斷。
Blockaid 觀察到的 50 個連續 nonce「盲猜」方式,是支持「簽名系統被利用」這個看法的主要線索:如果攻擊者直接持有明文私鑰,理論上可以隨時讀取 Binance 14 當刻的 nonce,再簽出唯一正確的一份授權,不需要一次預簽 50 份碰運氣。預簽一整段 nonce,較似是攻擊者只能經某個簽名流程取得簽名,而簽名與送出交易之間有時間差。
不過,也有不同看法。鏈上研究員 0xQuit 起初認為攻擊者可能沒有私鑰、只持有授權簽名,其後修正指出:攻擊者同時以普通交易轉走了比特幣及 Tron 上的資產,似乎有足夠權限直接取得私鑰或至少簽署交易,使用 EIP-7702 只為方便,50 個連續 nonce 只是保險做法。
Binance 的初步調查結果與 Blockaid 行政總裁的看法較接近:問題出在內部設備及系統被入侵,而非私鑰本身外洩。不過官方用的是「可能」,攻擊者如何經服務容器取得 50 份 EIP-7702 授權簽名,仍要等技術事後報告說明。
對一般錢包用戶的提醒
這次被利用的是交易所熱錢包,但同一種授權機制也適用於所有以太坊普通錢包。以下幾點適用於自己管理錢包的用戶:
- 小心「帳戶升級」類簽名:錢包彈出「升級帳戶」「啟用智能帳戶」「委託執行」等請求,先確認發起的網站或 App 是你主動打開的官方服務,未確認來源前不要簽。
- 分辨簽名類型:Approve 授權通常列明代幣名稱及額度;EIP-7702 授權則指向一個合約地址,影響整個錢包,風險範圍比 Approve 大得多。
- 檢查自己的錢包有沒有委託:在區塊瀏覽器打開自己的地址,若顯示帳戶已委託至某個合約,或程式碼以 `0xef0100` 開頭,即表示已設定 EIP-7702 委託。
- 清除不認識的委託:按 EIP-7702 規格,用同一個錢包簽署一份指向零地址的授權,即可清除委託;若錢包提供撤銷委託的功能,可直接使用。
處理前可先用小額資產的錢包熟悉流程。確認錢包沒有不明委託後,日常使用 Approve 授權時亦應只授權實際需要的額度。
Binance 如何處理:官方公告整理
Binance 官方帳號
- UTC+8 05:29:表示知悉可能出現的安全問題並正在調查,用戶資金安全。
- 06:33:暫停提款,表示安全問題完全解決後才會恢復。
- 07:06:暫停 Binance Alpha 交易。
- 07:22:澄清坊間流傳的 18 億美元凍結數字,指已核實凍結 25.4 億美元。
- 08:13:宣布會承擔全部損失,充值及提款同時暫停,與執法部門合作,並會在調查完成後公布完整事後報告。
- 08:52:已核實凍結約 30 億美元,繼續與執法部門、發行方、鏈上分析公司追查。
- 10:25:公布初步調查結果,指事件可能涉及一名 DevOps 工程師的手提電腦被入侵,暫未發現私鑰外洩;估計總影響約 63 億美元、已凍結約 30 億美元;會以 SAFU 基金及公司資金承擔全部損失;已撤銷受影響地址的授權;調查完成後會公布技術事後報告,修復完成後會公布更新的儲備證明。
CZ 與何一
CZ 在第一時間發帖,指「看來是 Binance 被黑」,並表示自己已不再管理 Binance.com,但作為股東,預期所有用戶資金會獲全數賠付。其後他主要轉發 Tether、Circle、Ripple、World Liberty Financial 及 Arbitrum 的凍結消息致謝。
何一的帖文與官方口徑一致:用戶資金安全、Binance 會承擔全部被盜損失、充提暫停期間會進行安全檢查及凍結資金,並提醒用戶只依賴官方渠道。
其他機構
- Binance.US 表示自己是獨立平台,客戶資金及服務正常。
- Bybit 表示沒有受影響。
- Aave 預防性凍結由 DAO 營運的 V3 及 V4 市場,表示合約未受影響、倉位仍然足額抵押。
- 做市商 Wintermute 表示在 Binance 的風險敞口低於淨資產 20%,GSR 表示低於 5%。
目前仍未公布的事項
- 恢復充值及提款的時間
- 最終損失數字(目前只有官方估計約 63 億美元)
- 攻擊者身份
- SAFU 基金與公司資金各自承擔多少
- 技術事後報告及更新的儲備證明
有分析指出,被清空的錢包屬於 Binance 儲備證明所列的錢包。Binance 表示修復完成後會公布更新的儲備證明,屆時可以核對被盜資產是否已經補回。
與歷史大型加密貨幣盜竊案比較
| 事件 | 時間 | 損失 | 手法 | 歸因/結果 |
|---|---|---|---|---|
| Binance(今次) | 2026 年 10 月 | 官方估計約 63 億美元 | 初步指可能涉及 DevOps 工程師手提電腦被入侵;EIP-7702 授權+sweeper 合約 | 未歸因,已凍結約 30 億美元,以 SAFU 基金及公司資金賠付 |
| Bybit | 2025 年 2 月 | 約 15 億美元(約 40 萬枚 ETH) | 攻破錢包服務商開發者帳戶,誘使簽署人批核惡意交易 | 美國聯邦調查局(FBI)歸因北韓 |
| Ronin 跨鏈橋 | 2022 年 3 月 | 約 6 億美元 | 取得驗證者私鑰 | FBI 歸因北韓 Lazarus |
| Poly Network | 2021 年 8 月 | 約 6.1 億美元 | 跨鏈合約漏洞 | 攻擊者兩星期內幾乎全數歸還 |
| Binance | 2019 年 5 月 | 7,000 枚 BTC(當時約 4,000 萬美元) | API 金鑰及雙重驗證資料被盜 | 以 SAFU 基金賠付 |
按 Binance 官方估計(約 63 億美元),今次將成為加密貨幣史上金額最大的盜竊案。即使只計以太坊主鏈上可直接核對的穩定幣(約 18.2 億 USDT 及 8.23 億 USDC),金額已超過 Bybit 事件。
Blockaid 行政總裁表示,今次與 Bybit 事件「非常相似」:兩者都不是智能合約漏洞,而是交易簽署環節出事。他亦指鏈上準備工作的手法與北韓相關攻擊相似,但目前沒有任何機構作出正式歸因。
仍未解答的問題
- 授權簽名如何取得:Binance 初步指可能涉及 DevOps 工程師的手提電腦被入侵,攻擊者經服務容器提交未授權提款交易,暫未發現私鑰外洩;但攻擊者如何經此取得 50 份 EIP-7702 授權簽名,要待技術事後報告說明。
- 比特幣及 Tron 部分如何流出:EIP-7702 只解釋到以太坊系鏈的流出。官方指攻擊者提交了未授權的提款交易,但未按鏈列出明細;約 18,270 枚 BTC 及約 6.3 億美元 Tron 資產仍沒有公開地址。
- 涉及多少個錢包:Blockaid 指有 11 個熱錢包的私鑰受影響,Binance 未回應。
- 委託何時被清除:Binance 表示已撤銷受影響地址的授權,鏈上資料亦顯示 Binance 14 現已沒有委託程式碼,但撤銷時間未公布。委託至少維持了三個半小時。
- 凍結數字為何對不上:Binance 公布約 30 億美元,其他統計介乎 23 億至 28.3 億美元;何一指 Ripple 凍結約 2 億,但鏈上被轉走的 RLUSD 只有約 8,850 萬枚。
- 何時恢復提款:官方未有時間表。
常見問題
Binance 被盜,我放在 Binance 的資金安全嗎?
Binance、CZ 及何一均表示用戶資金安全,Binance 表示會以 SAFU 基金及公司資金承擔全部被盜損失。被盜的是 Binance 自己管理的熱錢包,不是個別用戶帳戶。Binance 亦表示修復完成後會公布更新的儲備證明,用戶屆時可以核對資產是否已經補回。
Binance 何時恢復提款?
官方未有時間表。Binance 表示安全問題完全解決後才會恢復,何一亦表示會先完成安全掃描、確認沒有隱患才重開提幣。請只以 Binance 官方渠道的公告為準,不要相信聲稱可以「優先提款」的連結。
EIP-7702 是什麼?一般錢包用戶會受影響嗎?
EIP-7702 讓普通錢包用私鑰簽署授權後,按某個智能合約的邏輯運作。目前各方分析都沒有指出 EIP-7702 協議本身有漏洞,關鍵在於攻擊者取得了 Binance 熱錢包簽署的授權。對一般用戶來說,風險在於被誘騙簽署惡意授權:與只影響單一代幣的 Approve 不同,EIP-7702 授權一旦生效,整個錢包的執行權都會交給指定合約,並持續到主動撤銷為止。所以收到「升級帳戶」「啟用智能帳戶」「委託執行」之類的簽名請求時,要先確認來源。
被凍結的資金可以取回嗎?
被凍結的 USDT、USDC 等穩定幣已無法被攻擊者轉走,日後是否及如何歸還,取決於發行方、執法部門與 Binance 的處理程序,目前未有公布。ETH、BTC 等沒有發行方的資產無法凍結,追回難度較高。
熱錢包和冷錢包有什麼分別?
熱錢包是長期連網、用來處理日常充提的錢包,速度快但較易成為攻擊目標;冷錢包的私鑰離線保存,較安全但轉帳較慢。交易所通常只把一小部分資產放在熱錢包。部分地區的監管機構對此有明確要求,例如香港證監會規定,持牌虛擬資產交易平台須把至少 98% 客戶虛擬資產存放於冷錢包。
資料來源
- Binance 官方公告:Security Incident Update(初步調查結果);官方 X 帳號帖文:初步調查結果、首份聲明、暫停提款、凍結 25.4 億美元、承擔全部損失、凍結約 30 億美元
- CZ X 帖文:x.com/cz_binance
- 何一 X 帖文:承擔全部損失、Tether 凍結、Circle 凍結、Ripple 凍結、WLFI 凍結、重開提幣安排
- 以太坊鏈上交易:EIP-7702 授權交易、主清空交易、7.8 億 USDC 交易、攻擊者地址、ETH 集中地址
- Blockaid:事件報告、nonce 分析帖文
- ZachXBT:Arbitrum 凍結
- Arkham:Binance Hacker 實體
- Lookonchain:攻擊者拋售代幣統計
- EIP-7702 規格:eips.ethereum.org
- EIP-20(ERC-20)規格:eips.ethereum.org
- Blockaid:sweeper 合約分析帖文
- 0xQuit:對攻擊者權限的修正看法
本文資料查核至 UTC+8 時間 2026 年 10 月 30 日中午 12 時(UTC 10 月 30 日 04:00)。事件仍在發展,數字可能隨官方公布更新。
下一步
網站聲明
本文內容僅供參考,投資人應獨立判斷,審慎投資,並自負風險,本文不提供或嘗試遊說觀眾做交易或投資之依據,內容僅用於分享目的,不應視為投資建議,亦不代表 Monsterblockhk 觀點和立場,所有資訊及看法為特定日期所為之判斷具時效性。此外,如在本網站中有任何內容涉及尚未於香港取得虛擬資產交易平台經營牌照的虛擬資產交易平台,包括但不限於文字介紹、圖片、優惠、活動等,均只提供予香港特別行政區以外地區的用戶。
根據香港《2022 年打擊洗錢及恐怖分子資金籌集(修訂)條例》,在 2023 年 6 月 1 日後,所有於香港經營業務或向香港投資者積極推廣其服務之中央虛擬資產交易平台,將須獲香港證監會發牌並受其監管,任何相關無牌活動乃屬刑事罪行。如用戶欲了解法例詳情和細節,可查詢香港證監會網頁。